
Sectigo 博客
谷歌浏览器将所有非SSL页面标记为“不安全”
自2018年7月24日起,谷歌Chrome 68版本将所有未受SSL保护的网站标记为“不安全” 紧邻URL左侧显示“不安全”警告。即便页面不共享或收集任何机密信息,也会出现该警告。

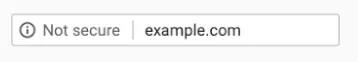
自2018年7月24日起Google Chrome 68版本将所有未受SSL保护的网站标记为“不安全” 紧邻URL左侧显示“不安全”警告。即便页面不共享或收集任何机密信息,也会出现该警告。
“不安全”警告有损业务
“不安全”标记可能造成相当大的影响。这类负面信任标识会让用户对访问和交互网站的安全性产生顾虑,进而抑制网站的使用。即便网站不涉及交易,这种寒蝉效应也可能出现。
除了抑制网站使用,“不安全”警告还会损害企业品牌。研究机构DevOps近期的一项研究显示,97%的活跃互联网用户表示,愿意与保护其机密信息的企业开展业务;91%的用户愿意与投资一流安全解决方案的企业开展业务。“不安全”警告会强烈暗示该企业未在网站安全方面投入最优方案,没有尽全力保护用户。
简而言之,任由网站显示“不安全”警告会带来多项负面影响,包括:
- 即便网站其他交易页面已部署SSL,交易转化率仍会下降
- 网站停留时长、页面阅读量、下载量、表单提交量减少
- 用户对企业安全、可信、用心的品牌认知度降低
“全时SSL”方案介绍
解决Chrome“不安全”警告的方案是部署全时SSL(AOSSL)。AOSSL指的是无论网站页面是否包含表单、登录模块、购买功能或机密信息共享场景,都为全站所有页面部署SSL保护。过去十年间,企业一直在完善AOSSL部署流程,如今AOSSL已具备效果稳定、可靠、易部署易维护、成本效益高的特点。
为线上资产部署AOSSL时,请遵循以下最佳实践以获得最佳效果:
- 请务必在面向公众的页面上部署扩展验证(EV)SSL证书,以最大化访客信任度和交易转化率。尤其是在访客需要完成购买、注册或登录账号、填写提交表单、共享敏感信息的所有页面,都应使用EV SSL证书。
- 在面向公众的页面上放置信任标识,为用户提供额外的安全保障。
- 部署域名验证(DV)证书 至非公开面向页面,可在不降低信任等级的前提下提升成本效益。
- 使用有效期为两年的证书,最大限度降低管理开销与服务中断风险。
联系 Comodo CA 的数字证书专家 以获取帮助,立即落地始终在线 SSL(Always-on SSL)部署。