
Sectigo 博客
SSL 弃用:了解安全协议的演进
SSL 因 POODLE 等漏洞被弃用,推动了更快速、更安全的 TLS 协议的普及。TLS 1.3 提供高级加密能力,修复了 SSL 的缺陷,并为抗量子密码技术做好准备。本文将介绍企业如何有效管理 TLS 证书,以及为何 SSL 虽已过时却仍是常用术语。

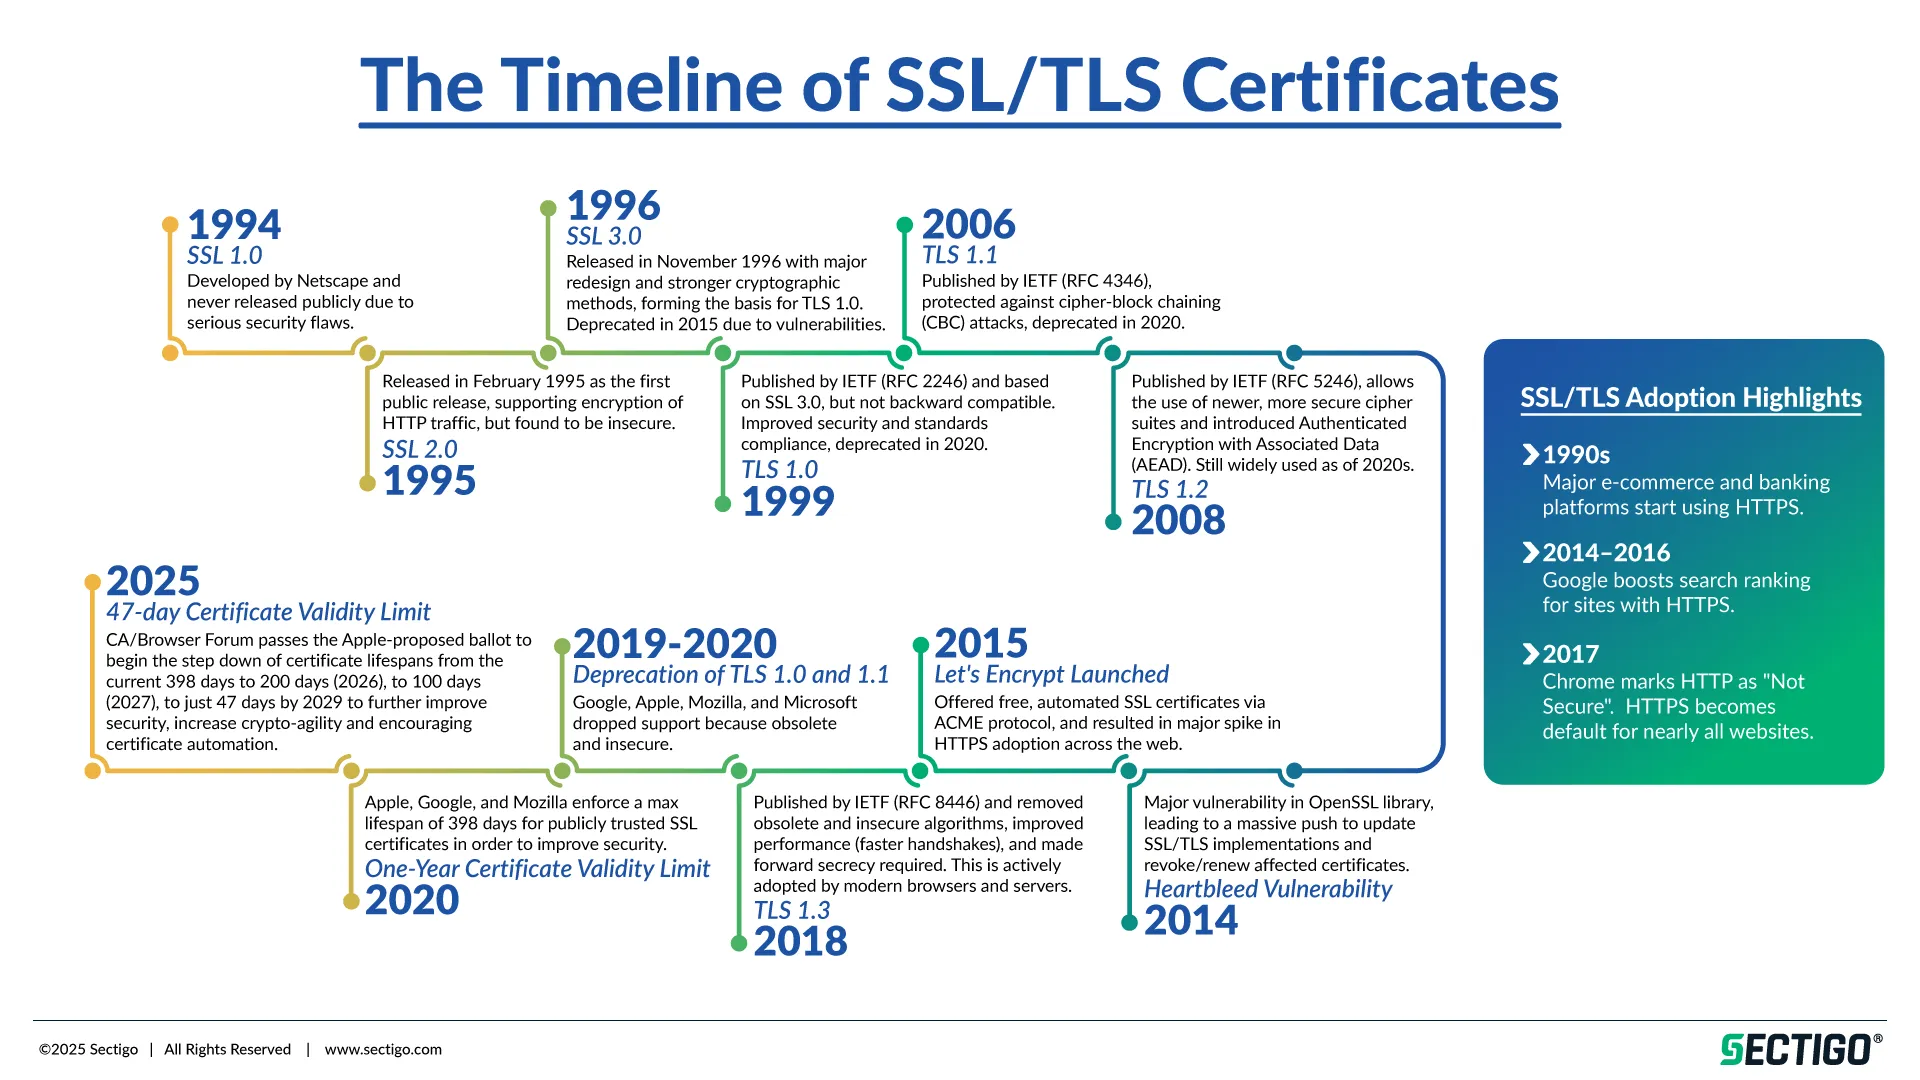
SSL/TLS 证书时间线图示
安全套接层(SSL) 是一种能够实现加密数字通信的安全协议,例如应用于 Google Chrome、Mozilla Firefox 等网页浏览器与 Web 服务器之间的通信。SSL 证书用于验证在线实体的身份,并保障与该实体之间在线通信的安全。
SSL 诞生于 1995 年,SSL 2.0 是首个投入生产使用的版本。在 SSL 3.0 推出后,标准组织以更安全的传输层安全(TLS)协议取代了 SSL。但由于 SSL 这一术语使用过于广泛,它事实上成为了 TLS 的通用代称并沿用至今。
SSL 弃用对企业意味着什么?本文将探讨 SSL 被弃用的原因、SSL 协议存在的漏洞,以及向 TLS 过渡的相关内容。
SSL 是何时被弃用的?
互联网工程任务组(IETF)于 2015 年 6 月正式弃用 SSL 3.0。虽然 IETF 不建议使用已弃用的 SSL 协议,但各软件系统的服务商需自行确定 SSL 3.0 的终止支持日期。
大多数企业已迁移至 TLS 协议。TLS 1.0 和 TLS 1.1 属于旧版本,企业应尽可能升级至 TLS 1.2 和 TLS 1.3。
SSL 被弃用的原因
2014 年 9 月,谷歌的安全研究团队发现了一个严重的 SSL 3.0 漏洞,名为 POODLE(即降级传统加密填充提示攻击),攻击者可利用该漏洞解密安全通信、窃取机密信息。这一消息削弱了 SSL 作为可靠加密方式的可信度,安全专家随即建议停用 SSL。
此外,SSL 协议依赖老旧的加密算法,已不足以抵御新型攻击手段。面对不断演变的网络威胁,行业需要更强的安全能力,由此催生了 TLS 协议。
TLS 与 SSL 安全协议对比
TLS作为SSL的继任协议被推出 并已成为互联网的主要加密协议。它修复了SSL存在的各类安全问题,包括密码套件漏洞、POODLE攻击、密码块链接(CBC)相关问题以及重协商漏洞。
最新TLS版本TLS 1.3速度更快、安全性更高。它采用临时密钥交换机制,降低会话密钥泄露的风险;同时移除了老旧加密算法以提升性能。不过,由于TLS 1.2目前未发现已知漏洞,且TLS 1.3存在向后兼容性难题,TLS 1.2仍被广泛使用。
为什么人们仍然将TLS称为SSL?
SSL在互联网早期的突出地位和广泛普及,使其成为安全通信的代名词,即便在TLS成为主流很久之后也是如此。同时,未深入了解网络安全的人群常将这两个术语混用,进一步加剧了误解和混淆。
如今,“SSL证书”这一说法仍被广泛使用,安全行业从业者也不例外。例如,许多证书颁发机构(CA)仍将“SSL证书”作为所有用于加密和身份认证的数字证书的通俗称呼。为简化沟通、避免误解,TLS证书通常也被称为SSL/TLS证书。
互联网安全的未来:不止于TLS 1.3
我们必须持续投入资源优化互联网安全协议,适配不断出现的新型威胁。TLS会持续演进,以修补漏洞、改进加密算法、优化握手流程实现更快连接。值得注意的是,量子计算机可以轻易破解传统加密算法,我们预计TLS协议将纳入后量子密码学 和抗量子算法相关的更新。
与此同时,TLS证书的有效期正在缩短。47天生命周期 将提升在线通信的安全性,但同时也会增加企业有效管理数字证书、避免服务中断和故障的难度。
SSL的弃用是提升在线通信安全的关键举措。TLS协议修复了高危漏洞,也为我们进入量子计算时代后的后续安全改进奠定了基础。从可信CA获取TLS证书,配合有效的证书管理,是保障合规性、安全性和业务连续性的关键。
进一步了解Sectigo的TLS证书以及Sectigo Certificate Manager,查看我们如何帮助您从容应对加密与网络安全的未来发展。