證書即服務:Sectigo CaaS 革新合作夥伴管理數碼證書並實現商業變現的方式
SSL/TLS 證書市場快速增長,預計到 2028 年將達到 42 億美元。隨著 47 天 TLS 等更短證書有效期即將成為常態,手動管理不僅耗時,也無法規模化。Sectigo 合作夥伴 CaaS 可幫助您將這些挑戰轉化為業務機會。
Sectigo CaaS 專為合作夥伴設計,幫助實現證書管理自動化、簡化營運,並為客戶提供流暢安全的體驗。透過統一管理 API 和按域名訂閱模式,即可提供 DV、OV、EV SSL/TLS 證書及 eIDAS QWAC。 面向國際合作夥伴,可了解NicSRS Sectigo CaaS 服務。
透過訂閱模式拓展證書業務
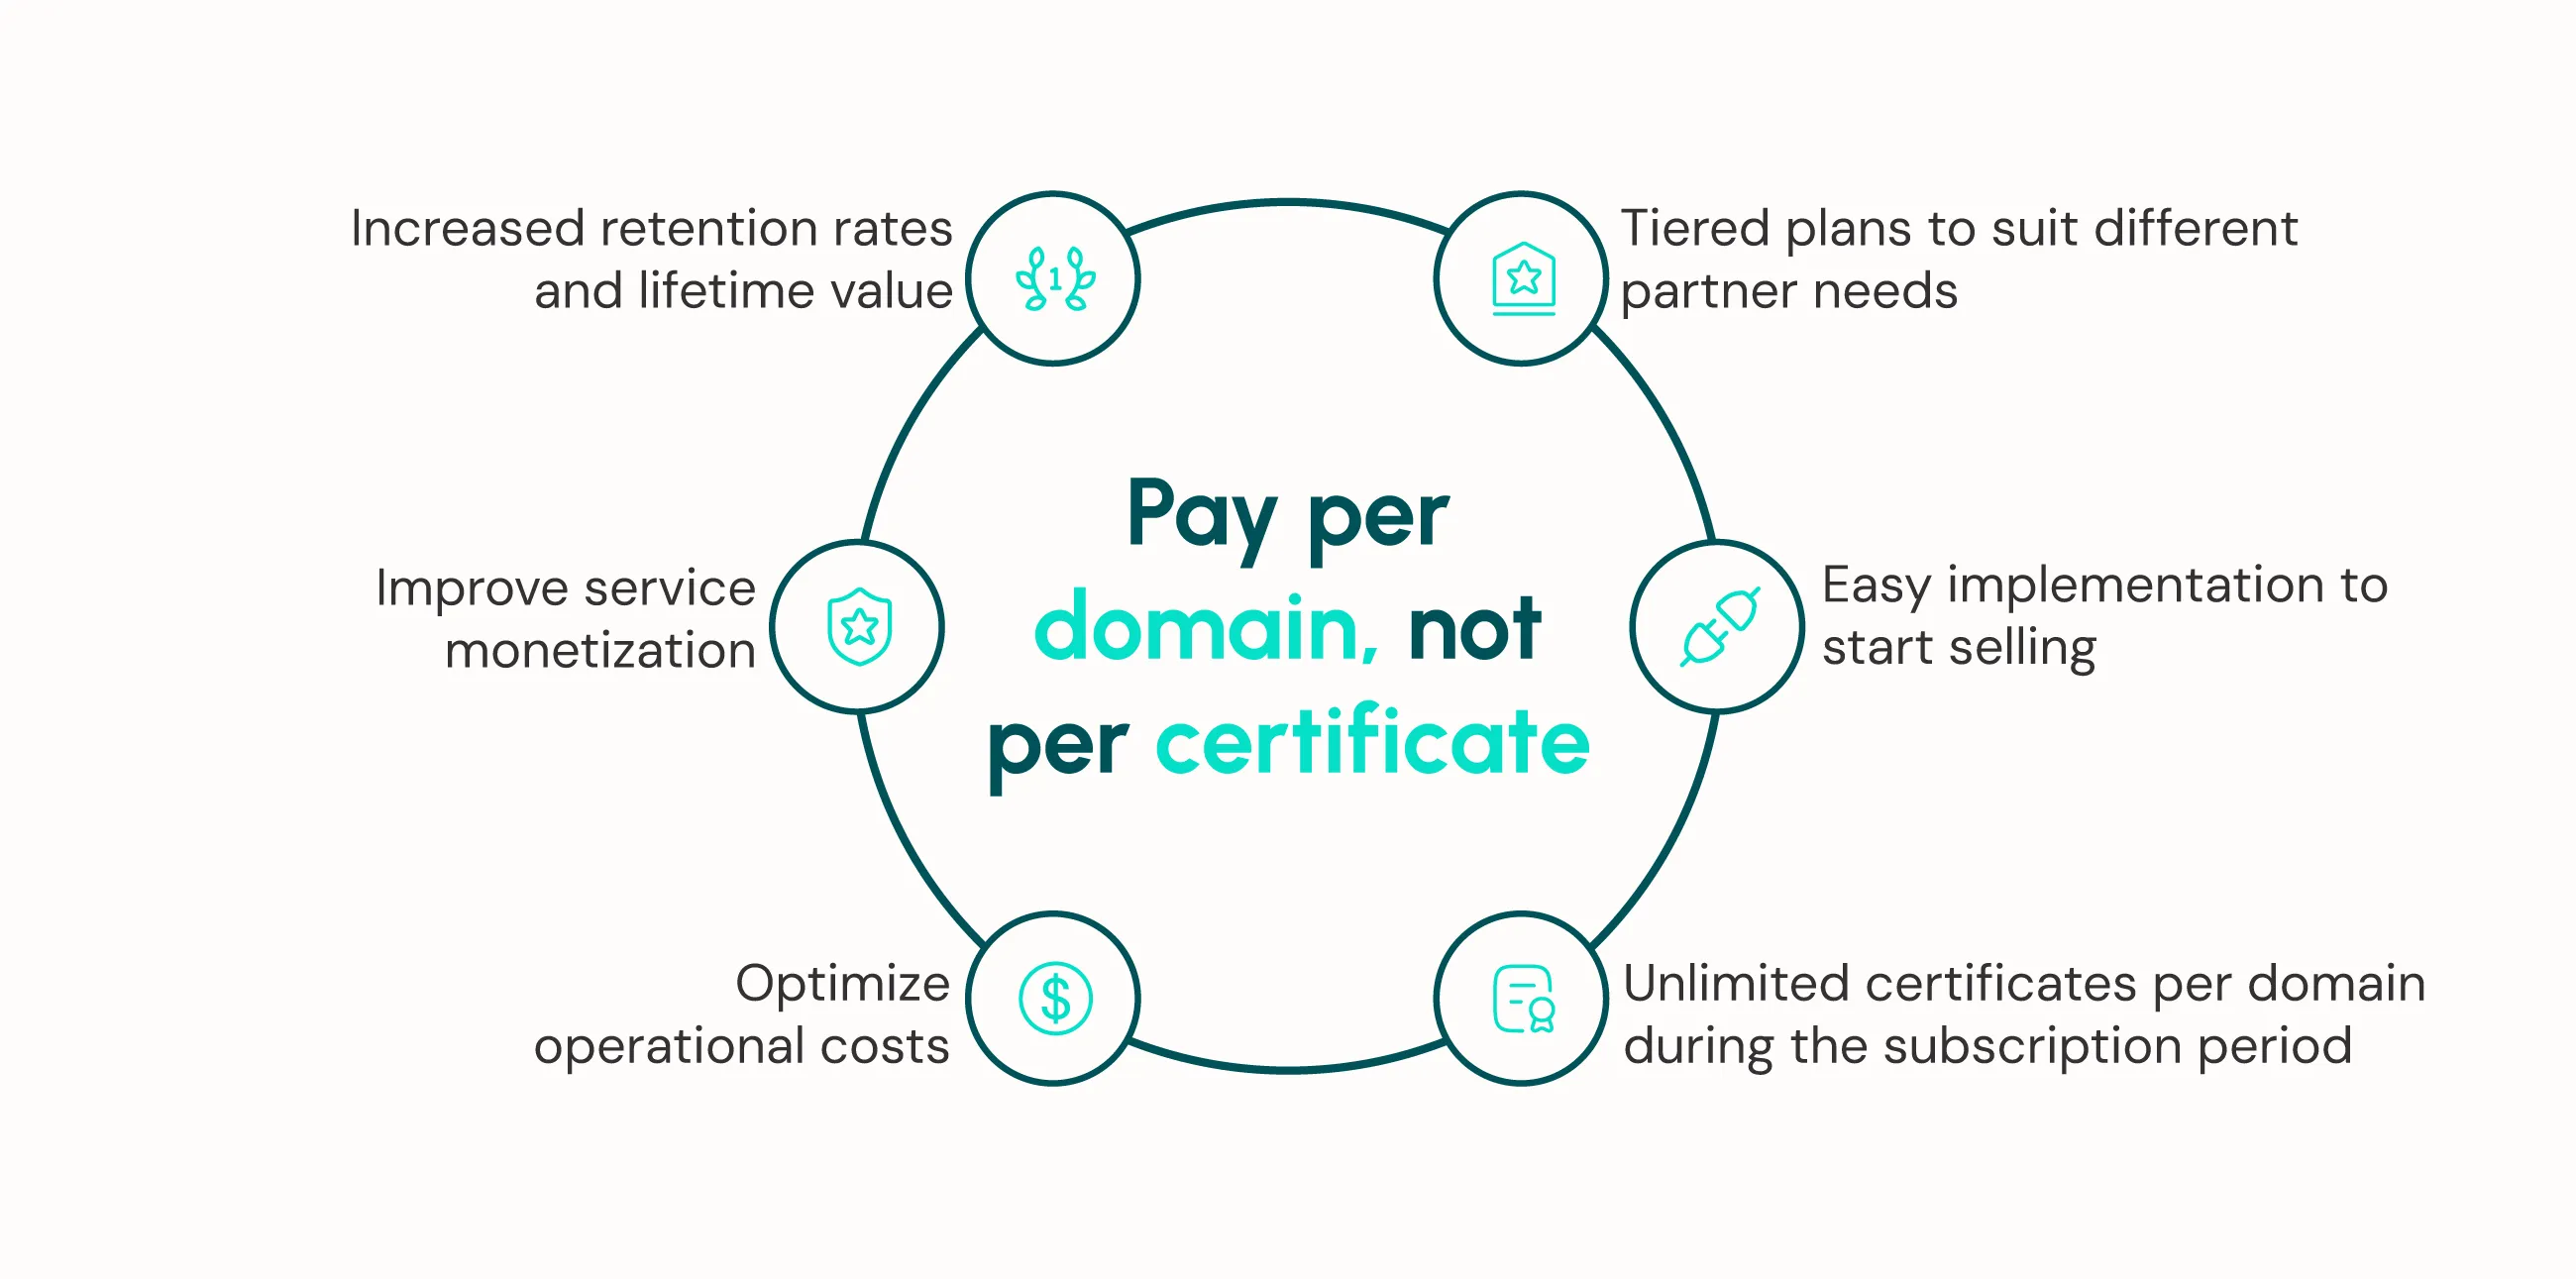
從按證書銷售轉向按域名訂閱,消除續期複雜性,並自動為每個域名簽發不限數量的證書。在不增加員工的情況下,證書管理能力最高可提升 12 倍。無論為客戶簽發證書還是管理內部業務,自動化平台都能減少人為錯誤和停機時間,讓團隊專注業務增長。
Sectigo 合作夥伴 CaaS 的主要優勢
01
管控客戶帳戶
透過統一 ACME 帳戶監督和報告,管控客戶如何使用您的訂閱簽發證書,無需增加管理複雜度。
02
增強客戶黏性
超越一次性交易銷售,提高客戶留存率。
03
擴大業務規模
隨著客戶群增長,輕鬆應對不斷增加的 SSL/TLS 證書需求。Sectigo CaaS 支援大規模業務,同時不犧牲速度或安全性。
04
可預測定價與利潤增長
從不確定的單次購買轉向成本可預測的按域名訂閱,便於規劃並增加收入。
05
安全與合規
持續滿足不斷變化的標準,包括 47 天 TLS 就緒、後量子遷移,以及 eIDAS QWAC 等受監管證書類型。
06
無縫整合
透過靈活的 ACME Admin API 將訂閱和帳戶管理接入現有系統,並隨業務需求擴展。
適應客戶需求的靈活訂閱模式
按域名付費訂閱
- 隨時添加域名
- 每個域名不限量簽發 90 天證書
- 每項訂閱採用一個續期週期
域名訂閱組合
- 預購域名容量
- 按需分配域名並不限量簽發 90 天證書
- 簡化需要預先報價的客戶採購流程
立即開始,體驗便捷流程
ACME 自動化以較少投入創造更高價值:
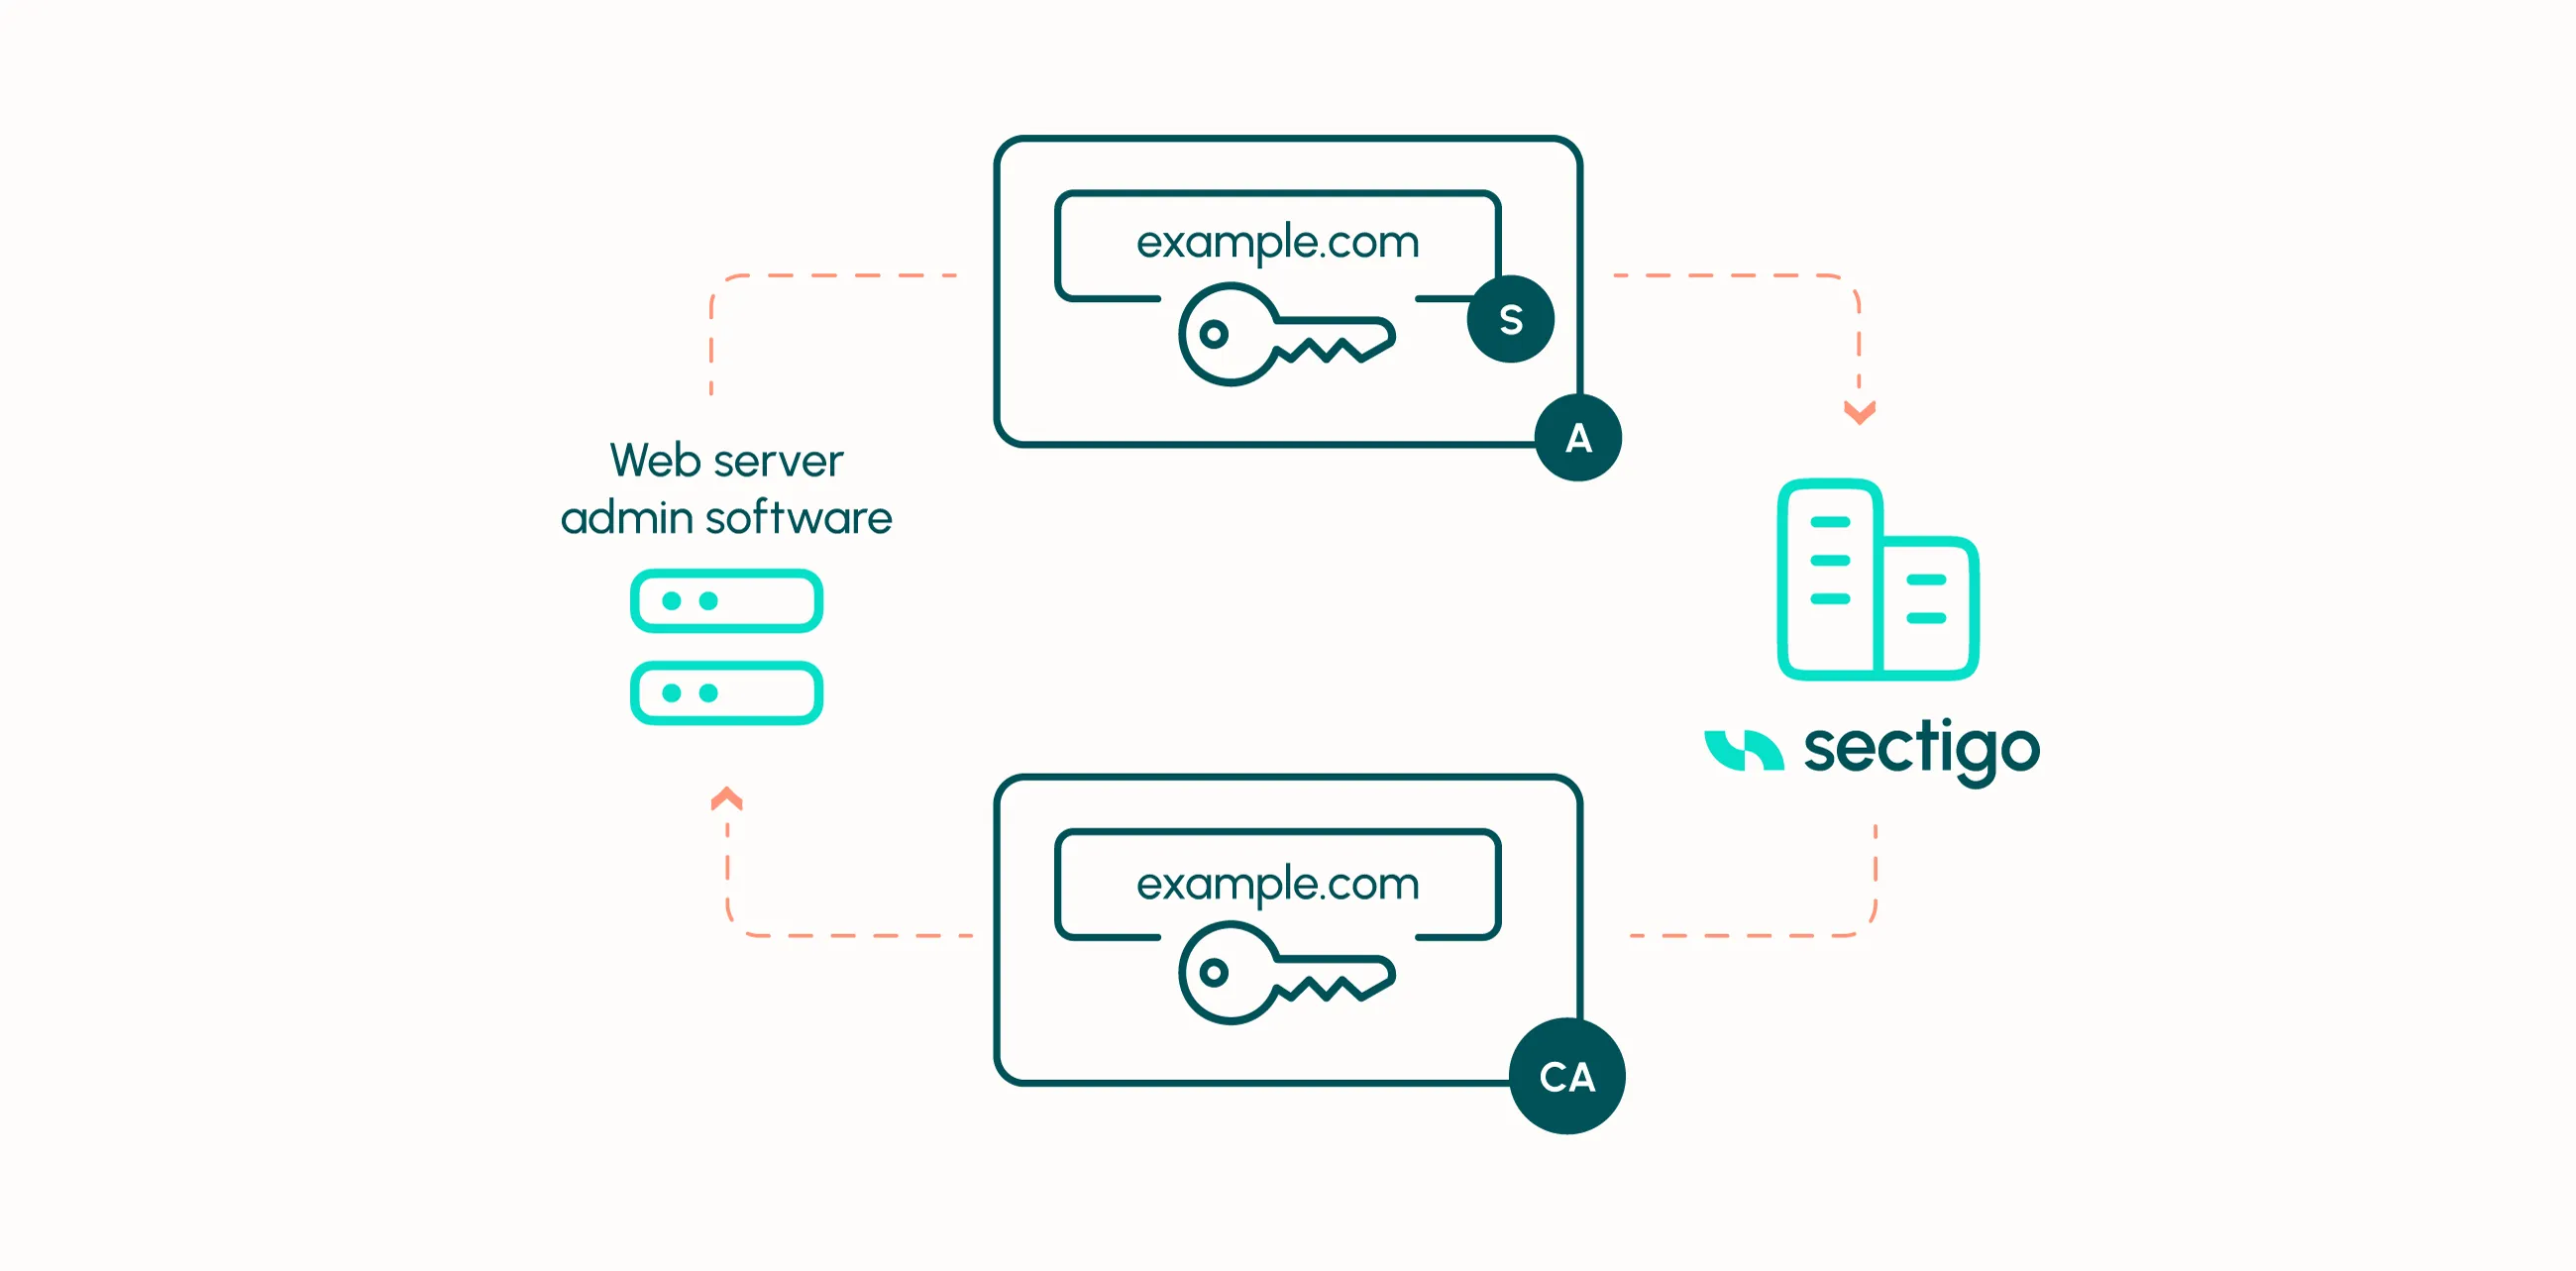
- 透過一個管理 API 端點管理訂閱和 ACME 帳戶
- 客戶只需配置 ACME 客戶端
- 無需複製貼上 CSR、手動驗證、等待郵件或設定年度續期提醒
- 減少 IT 資源需求
常見問題
準備好開始了嗎?
可以立即開始。只需擁有已啟用 CaaS 的 Sectigo 合作夥伴帳戶。請透過以下方式聯絡合作夥伴銷售團隊 19180448824 以獲得配置協助。
請透過以下方式聯絡合作夥伴銷售團隊 19180448824 以協助配置合作夥伴帳戶。
CaaS API 規範可在此查看: https://docs.sectigo.com/caas/caas-api-guide/introduction-to-caas.html
定價
CaaS 按年度或多年期訂閱定價。使用 CaaS 不會顯著增加當前證書的等效年度成本。
我們根據合作夥伴管理的客戶和證書數量採用分級合作模式。
上述所有類型均可透過 CaaS 獲得。
需要購買域名訂閱,並按完全限定域名(FQDN)或通配符域名計費。訂閱期內,可為已訂閱域名不限量申請單域名、多域名及通配符證書。
如果先添加 *.sectigo.com,再添加 sectigo.com,則只收取通配符域名費用;www.sectigo.com 已由通配符域名覆蓋。
如果先將 sectigo.com 加入訂閱,再添加 www.sectigo.com,只收取一個 FQDN 的費用。
即使只有少量證書,複製貼上 CSR 和手動完成域名驗證仍很繁瑣,重複操作還會帶來人為錯誤風險,尤其是在證書有效期不斷縮短的情況下。我們的價格具有競爭力,請聯絡合作夥伴銷售團隊: 19180448824 獲取報價。
合規
47 天 SSL/TLS 證書將在 2029 年成為新標準。
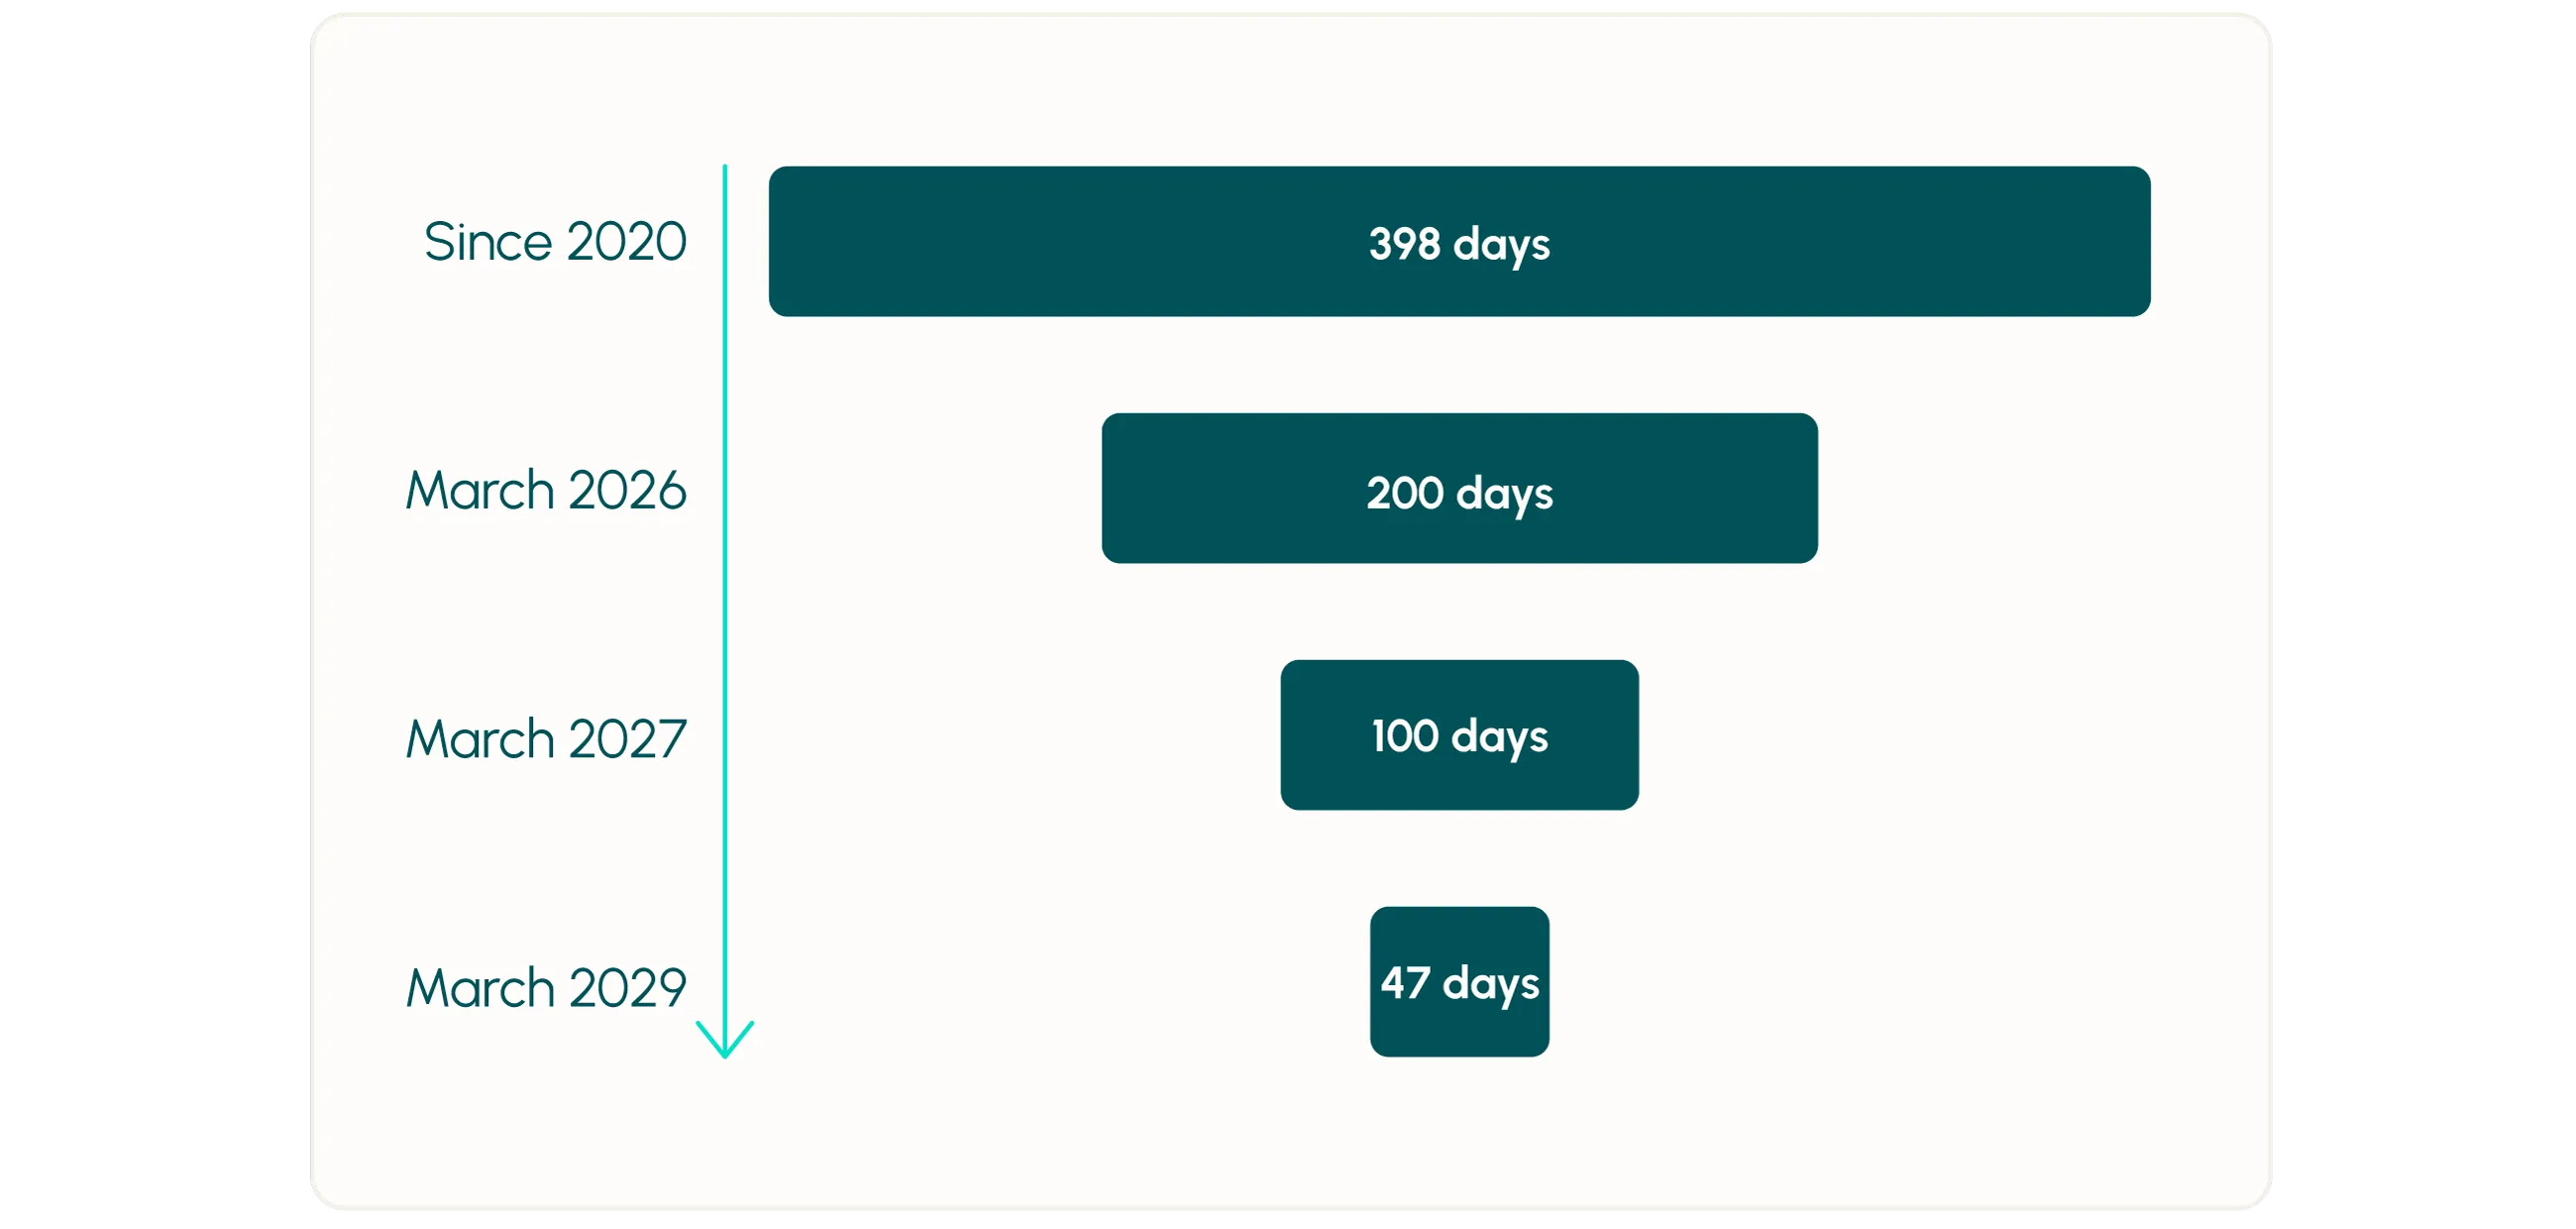
這項最初由 Apple 提出、並於 2025 年 1 月獲得 Sectigo 支援的新措施,將分階段把證書有效期從當前 398 天逐步縮短至 47 天。SC-081v3 投票於 2025 年 4 月 11 日正式通過,分階段執行日期如下:
- 2026 年 3 月 15 日:證書最長有效期縮短至 200 天
- 2027 年 3 月 15 日:進一步縮短至 100 天
- 2029 年 3 月 15 日:最終執行最長 47 天有效期
私有 CA 和私有證書通常不在此次變化範圍內,但部分信任庫營運商(如 Apple)過去曾將私有 TLS 證書限制為 825 天。當前 CA/Browser Forum 投票不涉及私有證書。請注意,CaaS 覆蓋的是公有信任證書。
現有 API 和證書配置流程保持不變。更短有效期成為強制要求後,Sectigo 系統會執行新限制,方式與證書從三年縮短至兩年及一年時相同。
一般問題
可用證書包括域名驗證(DV)、組織驗證(OV)、擴展驗證(EV)證書,以及符合歐盟 eIDAS 法規的合格網站身份驗證證書(QWAC)。
CaaS 即將支援 OV。申請證書前,企業需要預先完成驗證並關聯正確域名。完成企業和域名驗證後,OV 證書將包含與申請域名關聯的已驗證企業資訊。
訂閱期內可不限量簽發包含已驗證企業資訊的 OV 證書。
是的,透過 CaaS 簽發的 TLS 證書可以包含通配符域名。
答案取決於「客戶端/客戶」的具體含義:
如果指 ACME 客戶端,一項訂閱可由多個 ACME 客戶端共同使用,這些客戶端透過共享外部帳戶綁定(EAB)資訊的 ACME 帳戶運行。一個 ACME 客戶端可以操作多個 ACME 帳戶,但普通命令列 ACME 客戶端通常不支援。
如果指實際客戶,為每位客戶銷售一項訂閱最為合理。如有需要,也可向同一客戶提供多組 EAB 資訊,從而銷售多項訂閱;每組 EAB 資訊對應獨立訂閱,需要分別管理。
不同客戶不應共享同一項訂閱。
安裝和使用 ACME 客戶端需要具備相應權限,包括安裝和運行客戶端、存取 Web 伺服器或 DNS,以及在需要時重啟相關服務。如果這些前提均無法滿足,則無法支援 CaaS 或其他 ACME CA。
eIDAS 合格網站身份驗證證書(QWAC)是依據歐盟 eIDAS 法規向經驗證企業簽發的 SSL/TLS 證書。Sectigo 作為列入歐盟可信列表的合格信任服務供應商(QTSP)負責簽發。QWAC 可確認網站營運企業的身份並啟用安全加密通訊,幫助企業滿足歐盟可信網站身份驗證要求。
Sectigo 支援 ACME 的 CaaS 解決方案提供 QWAC,客戶可自動完成證書簽發和續期,在有效期縮短後更輕鬆地保持合規。
技術問題
ACME 提供多種域名驗證方式。Sectigo 支援 ACME dns-01 的 DNS 驗證和 http-01 的 HTTP 驗證。
ACME 協議不支援無法自動化的郵件驗證。
ACME 客戶端與 ACME 伺服器之間依據以下文件定義的 ACME 協議通訊: https://datatracker.ietf.org/doc/html/rfc8555.
不會過期。ACME EAB 憑證僅在建立 ACME 帳戶時使用,表示您同意將該 ACME 帳戶綁定到 Sectigo 合作夥伴帳戶,並認可該 ACME 帳戶金鑰。
EAB 憑證可以重複使用。如果客戶擁有多台伺服器或多個客戶端,可使用同一憑證建立多個 ACME 帳戶;這些帳戶共享同一訂閱及允許簽發證書的域名。
立即開始
準備升級證書管理?預約 Sectigo CaaS 個性化示範,了解平台如何改善營運並創造新的收入來源。