
Sectigo 網誌
證書有效期縮短至47天,自動化成為解決方案的7大原因
在數碼證書需按月續期的環境下,在整個企業內管理這些截止日期幾乎是不可能完成的任務。本文將介紹Sectigo認為自動化是唯一可行路徑的7個原因,以及採用自動化平台如何從長遠來看為企業節省時間、降低成本並減少風險。

數碼證書領域正在經歷重大變革。隨著蘋果關於公網TLS/SSL證書最長有效期為47天的提案通過,以及谷歌等其他瀏覽器巨頭支持該舉措,各機構必須為短有效期證書的未來做好準備。當前證書的最長有效期為398天。
這一47天調整的第一階段過渡將在不到一年後的2026年3月15日實施。到該日期生效時,數碼證書的最長有效期將要求不超過200天,即每年需要續期2次。
手動證書管理模式將無法適應這一新環境。自動化不再是可選方案,而是必要舉措。以下是為應對47天證書有效期,開展自動化證書生命週期管理(CLM)的7項核心優勢。
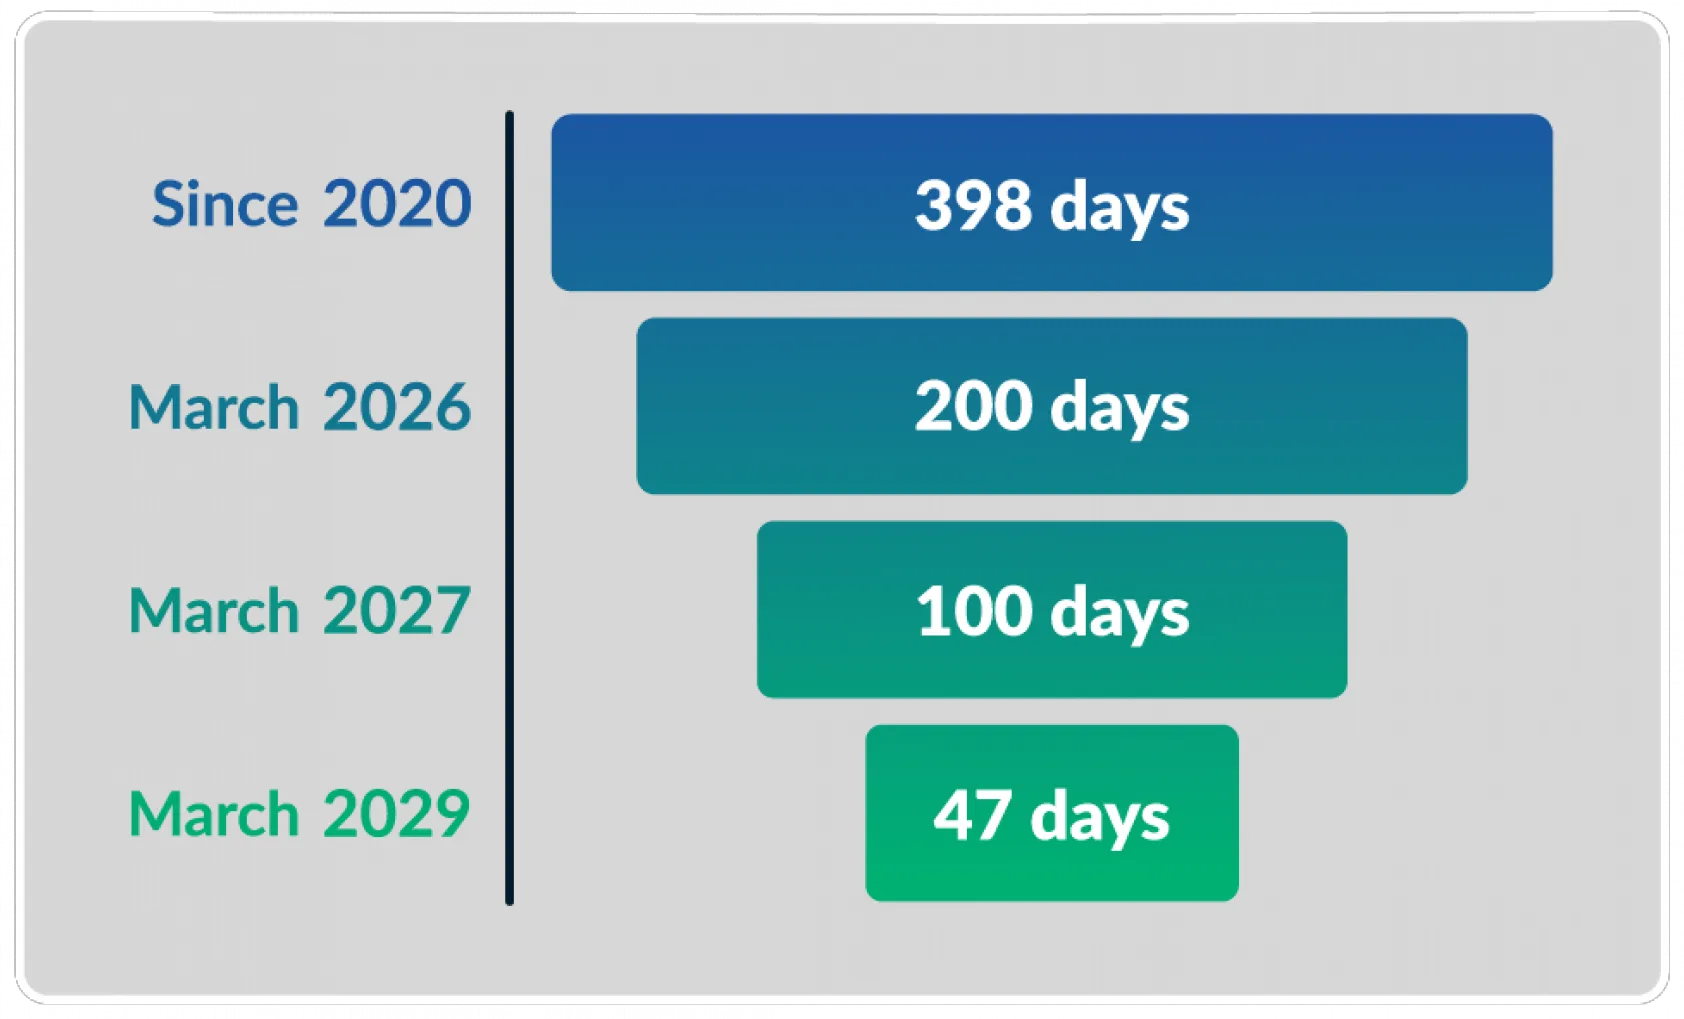
47天有效期時間節點資訊圖
避免造成經濟損失的服務中斷與安全漏洞
過期證書可能導致服務中斷、觸發瀏覽器警告,並使系統易受攻擊。在47天有效期的規則下,證書大約需要每月續期一次,這會給IT團隊帶來巨大壓力。
自動化可確保證書每次都按時續期,消除以下風險:
- 影響營收的服務中斷
- 證書過期導致的數據洩露
- 「您的連線不是私密連線」這類瀏覽器警告帶來的聲譽損害
消除人為錯誤與手動管理開銷
手動流程本身就容易出錯且耗時較長,需要持續保持警覺,才能避免出現續期遺漏、配置錯誤或部署不安全的問題。
自動化證書生命週期管理(CLM)解決方案可透過以下方式簡化整個流程:
- 自動完成證書的頒發、續期和吊銷
- 實時監控證書狀態
- 降低員工工作負載,減少對電子表格或日曆提醒的依賴
即使人員缺位也能保障業務連續性
證書有效期較短意味着流程沒有延誤空間,即便在節假日或員工休假期間也不例外。自動化可實現「設定後無需干預」的功能,保障您的數碼業務安全且不中斷。
您將無需再擔憂以下問題:
- 續期窗口期內關鍵人員無法到崗
- 因人力緊張導致的臨時倉促應對
- 員工流動造成的證書覆蓋缺口
透過高頻校驗提升安全性
自動化管理的短生命週期證書具備內生安全優勢,可實現以下效果:
- 縮小證書遭洩露的可利用時間窗口
- 強制提高密碼完整性校驗頻率
- 支援靈活應對不斷演變的威脅和漏洞
透過自動化,您可以在無需承擔營運負擔的前提下,獲得短生命週期證書的安全收益。
實現密碼敏捷性,為應對量子威脅做好準備
短證書生命週期是密碼敏捷性的關鍵支撐能力:密碼敏捷性指能夠快速更新密碼算法,以應對包括量子計算在內的新興威脅。
自動化證書生命週期管理(CLM)支援:
- 快速部署抗量子算法
- 跨複雜環境無縫替換證書
- 抵禦未來密碼技術變革帶來的風險
實現集中化可見性與管控
成熟的自動化平台可讓您全面掌握自身證書環境全貌,包括:
- 所有內部及公網證書
- 到期時間線
- 頒發機構與使用情況
這種集中可見性可降低未知證書或 rogue 證書帶來的風險,為合規工作提供支撐,並確保您對密碼資產擁有完全控制權。
降低營運成本,提升效率
手動管理證書會佔用大量寶貴的時間和資源。在證書有效期縮短至47天的機制下,隨着證書數量增長,相關成本會成倍增加。自動化可透過以下方式降低管理開支:
- 精簡跨環境流程
- 最大限度減少停機與業務中斷
- 讓IT團隊能夠聚焦於戰略優先事項
當需要管理數百乃至數千張短期證書時,自動化的投資回報會更加清晰。