
Sectigo 網誌
Apple 計劃於2029年將SSL/TLS證書有效期縮短至47天,這對您的企業有何影響
*本網誌文章更新於2025年4月14日,更新依據為2025年4月11日確認新證書有效期的投票結果。
2024年10月9日,在CA/Browser Forum秋季面對面會議的第二天,Apple在GitHub上公佈了一份供討論的投票草案,提議逐步縮短公共SSL/TLS證書的最長有效期。2025年4月11日,由Sectigo聯合發起的Apple提案投票獲得全票通過。
這個分階段實施方案會在未來四年內逐步縮短證書有效期,到2029年最終降至47天;方案同時包含逐步縮短域名控制權驗證(DCV)重用周期的要求,最終須每10天重新完成一次驗證。

數碼證書有效期縮短趨勢加快
Apple推出這項措施之前,Google已在其「携手並進」路線圖中宣布,計劃透過未來的政策更新或CA/B Forum投票提案,將公共SSL/TLS證書的最長有效期從398天縮短至90天。
目前Apple投票通過 以及Google提出的90-天有效期提案 向業界明確傳遞了強烈信號:兩家頭部瀏覽器廠商均在推動縮短數碼 證書有效期。
在證書有效期的新時代,企業將面對以下變化:
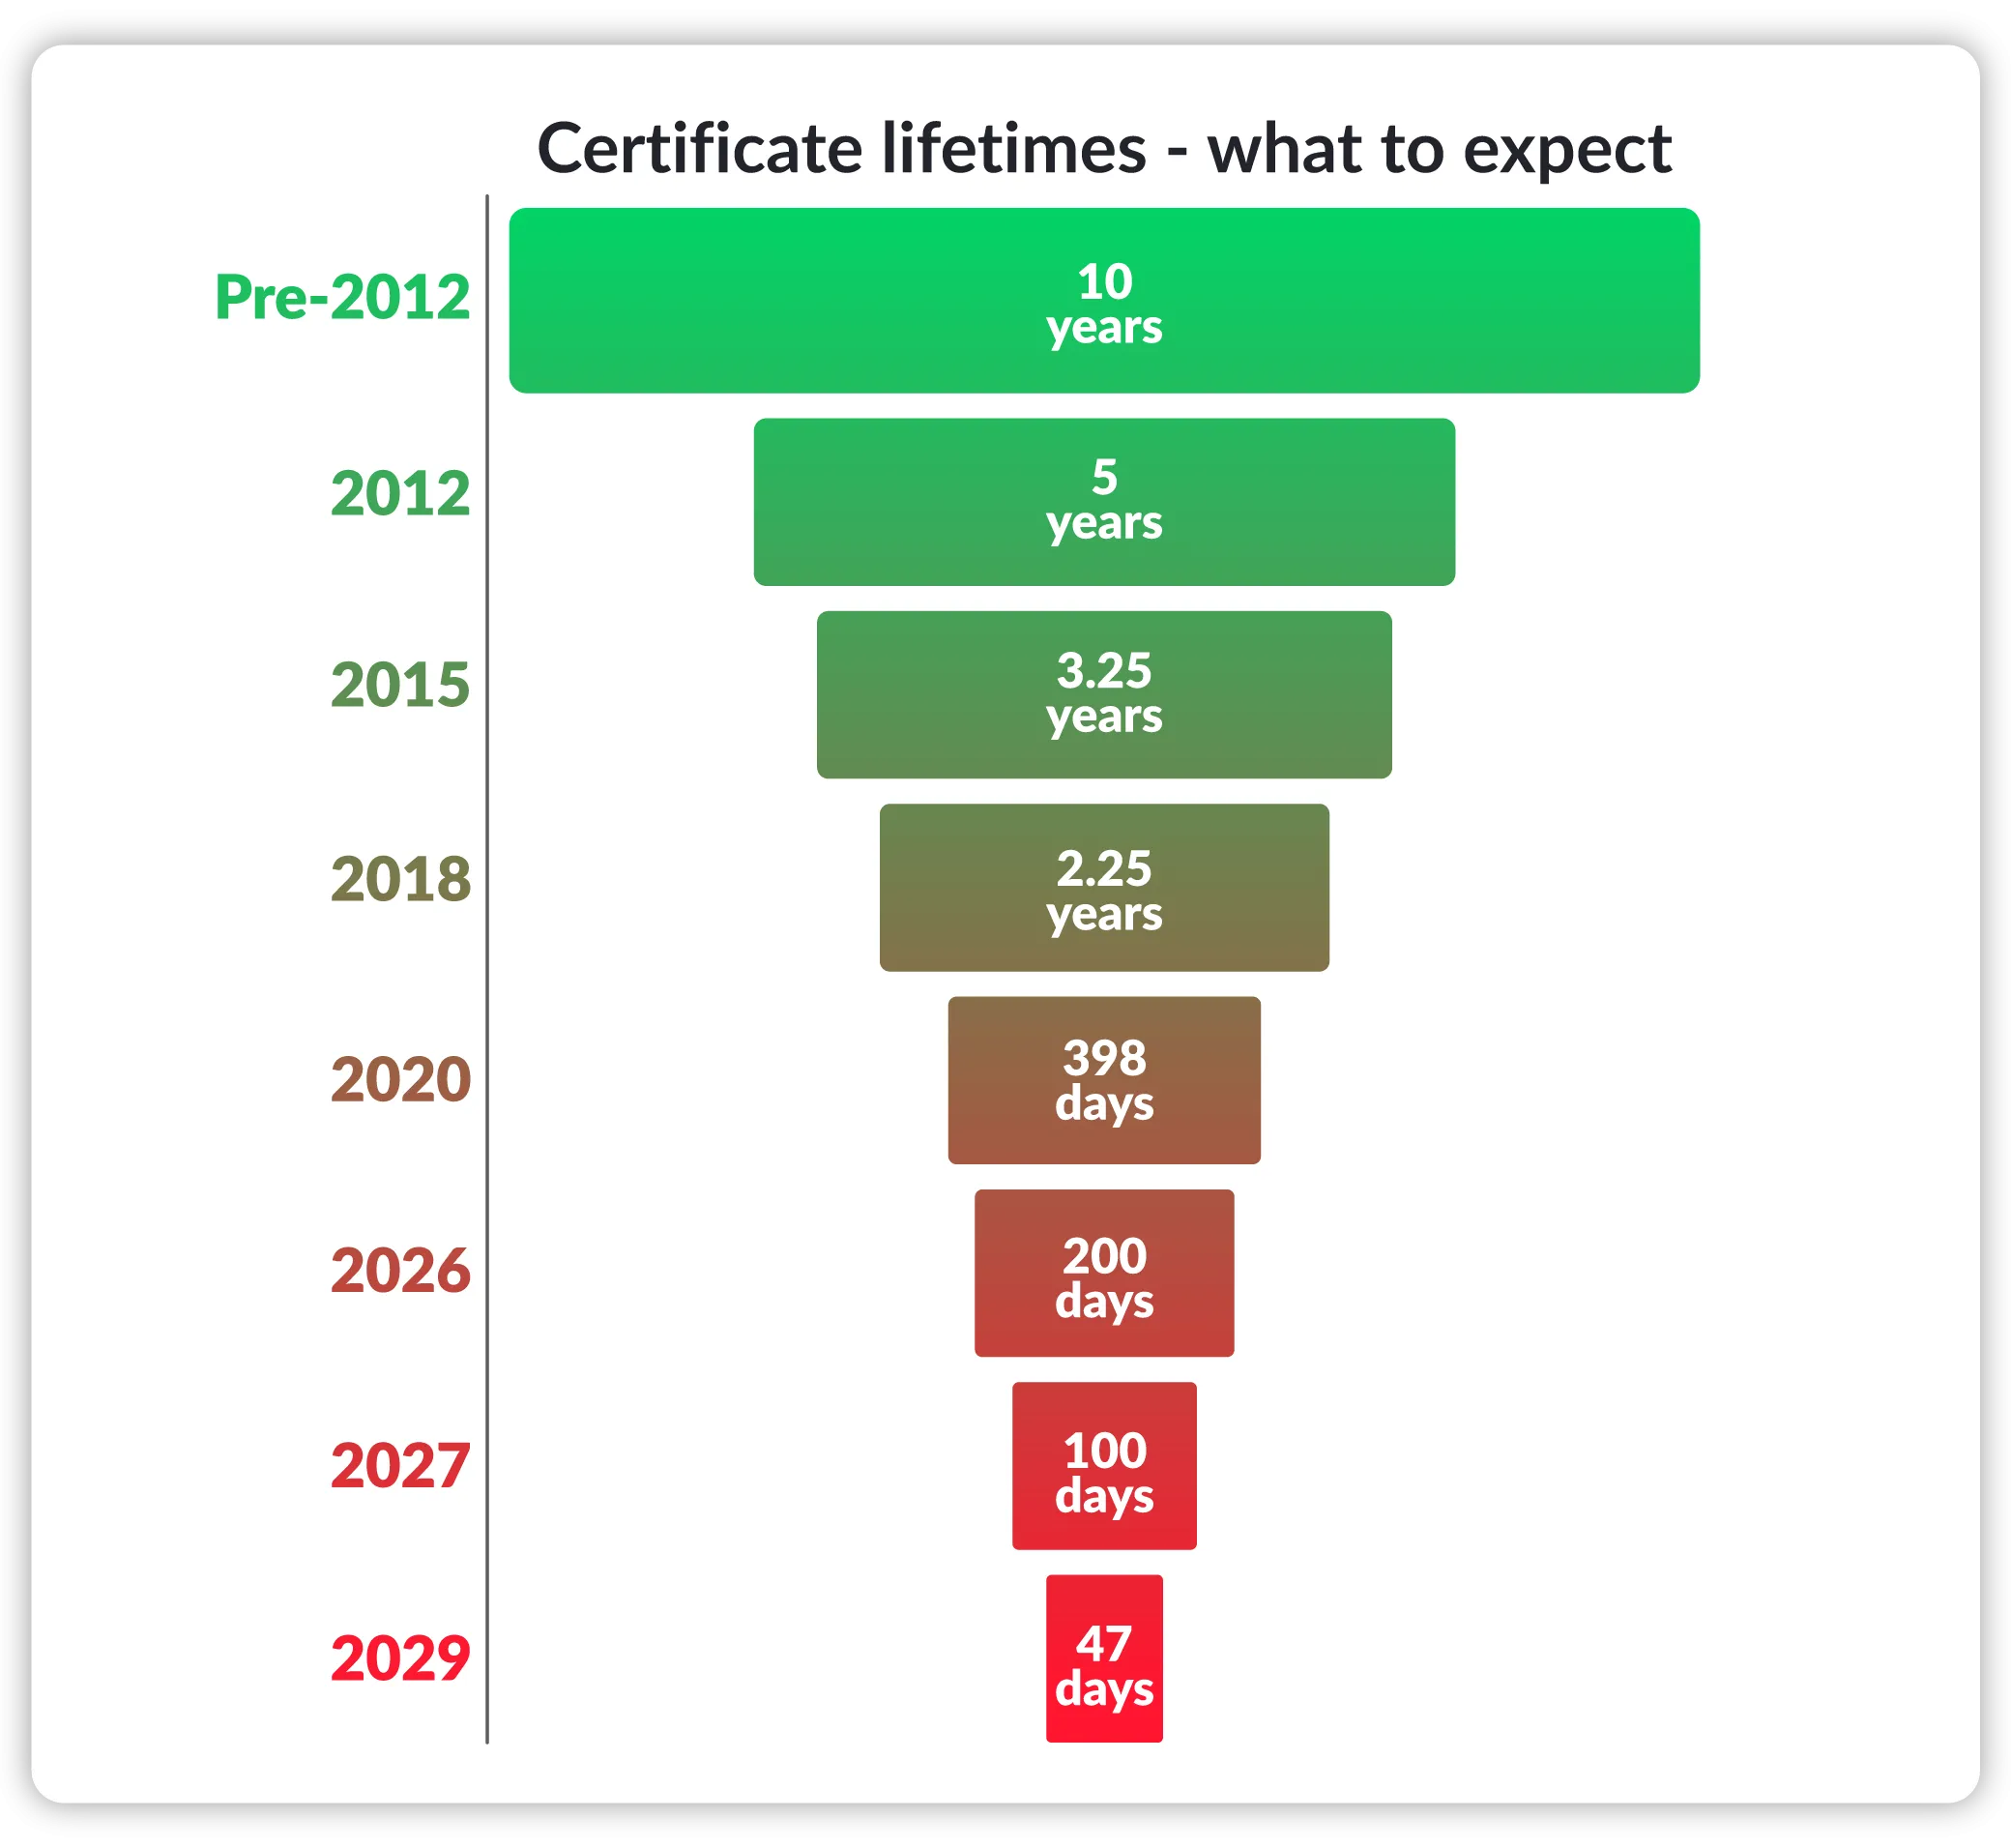
證書有效期預期對照表
這些時間參數是如何釐定的?
Apple提出的公共證書有效期規則乍看複雜,實際遵循「理想證書有效期+提前續期窗口」的簡單邏輯:
- 200天 = 180天(6個月)+ 20天提前續期期
- 100天 = 90天(3個月)+ 10天提前續期
- 47天 = 42天(6周)+ 5天提前續期
儘管這項調整有其邏輯依據,但證書有效期逐步縮短,無疑會讓需要同時管理大量到期時間各異的證書、日常工作繁忙的IT安全團隊十分頭痛。不難預見,採用人工方式跟進、監控證書到期情況的企業,很快就會因證書有效期的快速變化陷入應接不暇的境地。畢竟,蘋果提出的這項建議意味著證書生命週期每年都會發生變動!
除了最長證書有效期縮短之外,若該提案通過,DCV重用週期也將按如下規則縮短:
日期 | 最長 證書有效期 | DCV重用週期 |
3/15/26 | 200天 | 200天 |
3/15/27 | 100天 | 100天 |
3/15/28 | 100天 | 10天 |
3/15/29 | 47天 | 10天 |
是時候實現證書生命週期管理自動化了
這項提案凸顯了對於各規模企業而言,認真考慮並部署全自動化證書生命週期管理(CLM)的關鍵重要性。各機構亟需採用「設定後無需人手介入」的證書續期方式,避免未來續期窗口期的任何變動影響業務運作,或造成不必要的停機與服務中斷。
Sectigo全力支持瀏覽器方推出的這些舉措。我們決定贊助這一最新投票提案,也印證了我們致力於維護WebPKI生態完整性、保障客戶安全的決心。Sectigo Certificate Manager (SCM)是目前市場上功能最全面的證書生命週期管理平台,旨在主動應對未來與SSL相關的挑戰。 立即預約演示 ,了解您的企業如何從SCM中獲益,您也可以 開啟免費試用.