
Sectigo 網誌
澳洲物聯網網絡安全指引強調嵌入式設備安全的重要性
澳洲已加入日漸壯大的政府及業界組織行列,着手制訂物聯網設備安全相關指引或推出相關法規。2019年11月11日,當地發布了《消費者物聯網安全實務守則(草案)》,當中列出13項安全實務,擬適用於澳洲境內發售的所有物聯網設備。

澳洲的這項舉措並非個例,但反映各方日漸意識到,企業已不能再忽視物聯網設備的安全需要。至少就目前而言,澳洲的這項計劃屬自願性質。其他國家/地區的政府則更進一步,已透過立法訂立最低安全要求,因此有理由相信澳洲最終亦會跟上這一趨勢。
無論其法律性質為何,這都提高了製造物聯網設備的原設備製造商(OEM)的安全責任風險。
物聯網安全原則
文件列出的13項原則或許尚未全面,但為物聯網設備安全奠定了穩固基礎。當中部分條款涉及讓消費者可管控個人資料、確保消費者確實能參與設備安全管理,不過大部分條款的目標是提升物聯網設備本身的安全性,具體包括:
- 禁止使用預設密碼或弱密碼
- 安全的軟件更新機制
- 安全的密鑰儲存
- 靜態數據與傳輸數據加密
- 縮減攻擊面
- 安全通訊
- 安全啟動
這些要求與 Sectigo 提供的物聯網身分與完整性解決方案互相對應。
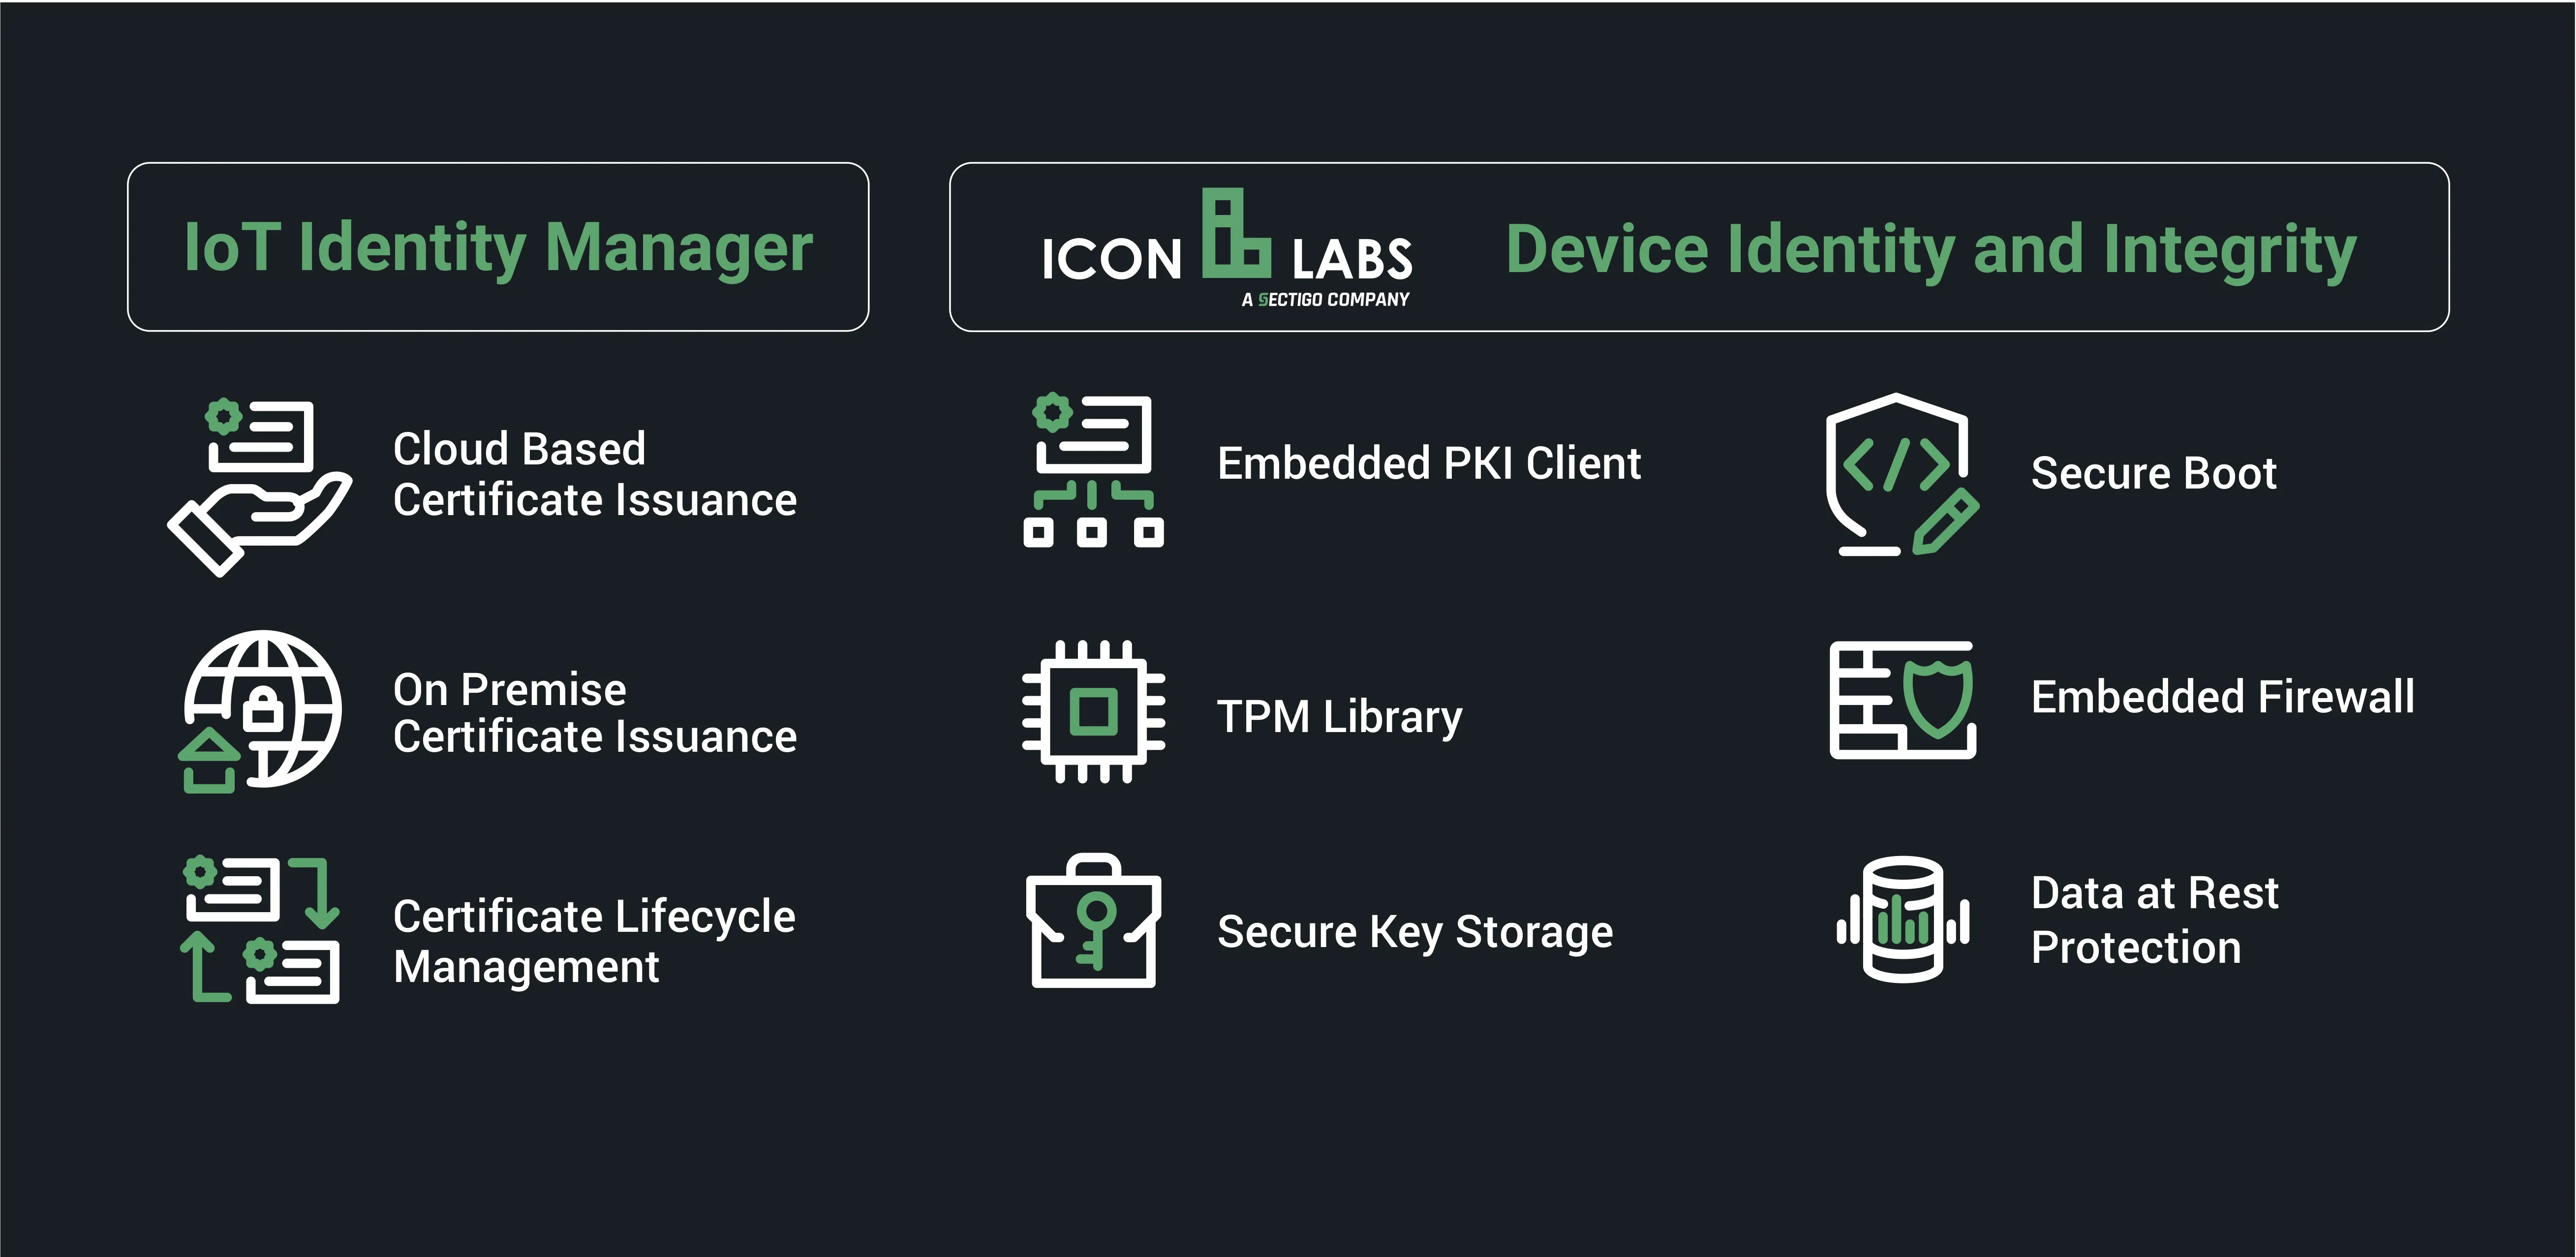
安全框架(例如 Sectigo IoT Identity and Integrity Suite)提供一套整合的安全構建模組,為符合各類現行及新興的安全指引與標準奠定基礎。
物聯網安全落地實踐
澳洲的網絡安全指引強調在物聯網設備內建安全能力的重要性。這需要透過安全功能實現設備攻擊防護、設備完整性保護,以及設備身分標識能力。Sectigo 的物聯網身分認證與完整性解決方案為工業物聯網(IIoT)和消費物聯網(IoT)原設備製造商(OEM)提供業界領先的聯網設備身分認證與安全防護方案,能力涵蓋:
- Secure Boot.提供嵌入式軟件API,確保軟件從最初的「通電」階段到應用程式執行的整個過程均未遭篡改。Secure Boot 亦支援開發人員對引導載入程式、微內核、作業系統、應用程式代碼及數據進行安全的代碼簽署。
- 設備身份證書. 在製造階段為設備添加數碼證書,可確保設備接入網絡時、以及與網絡中其他設備通信前完成身份認證,防止偽造設備接入網絡。
- 嵌入式防火牆。通過配合 嵌入式防火牆可與實時操作系統(RTOS)及Linux配合使用,配置並執行過濾規則,阻止與未授權設備的通信,攔截惡意訊息。
- 安全元件。原始設備製造商(OEM)和醫療設備廠商應使用安全元件存儲密鑰,例如符合可信平台模塊(TPM)規範的安全元件,或嵌入式安全元件。安全密鑰存儲支持利用安全元件內部生成的密鑰對完成Secure Boot和公鑰基礎設施(PKI)註冊,可提供極高等級的攻擊防護能力。
- 安全遠程更新. 安裝前必須驗證設備韌體未被篡改。安全遠程更新可確保組件未被惡意行為人修改,且為來自OEM的經過認證的模塊。
保護IoT設備及數據免受網絡攻擊並非易事,也不可能做到萬無一失,這是一場持續的對抗。網絡犯罪分子始終在升級手段,設計新型、巧妙的攻擊策略。不過,及時跟進網絡安全最佳實踐、採用成熟的安全解決方案(包括《澳洲網絡安全指南》中列出的方案),可為設備防護網絡攻擊打下堅實基礎。