
Sectigo 網誌
自動化 S/MIME 可解決常見支援問題,實現成本回收
儘管自動化證書管理並非 S/MIME 的強制要求,但我們強烈建議使用此功能。安排員工分擔證書管理工作或許能在短期內節省少量成本,但長遠而言幾乎必然會引發問題。

各行各業的企業都將電郵視為不可或缺的溝通渠道,支援客戶、委託方、員工、合作夥伴、供應商等各類持份者之間的交流。由於每日都有私密、機密資料經由電郵傳輸,因此 S/MIME 這類電郵加密工具成為機構安全體系的重要組成部分,實在不足為奇。
使用加密和數碼簽署仍是保障電郵通信完整性與私隱的最佳方式。S/MIME 這類工具可協助用戶驗證電郵確實來自聲稱的發件人,偵測電郵內容或任何附件是否遭到竄改,同時確保除預期收件人外無人能讀取電郵內容,讓用戶安心進行通信。
這些功能是抵禦商業電郵詐騙(BEC)的重要手段。數碼證書亦可協助機構符合全球各地的監管合規要求,例如在歐洲營運的機構必須遵守的 嚴格 GDPR 要求。S/MIME 是簡潔高效的解決方案:使用 S/MIME 進行此類加密時,發件人和收件人均可繼續使用現有支援 S/MIME 的電郵應用程式;而其他解決方案通常要求用戶使用全新的獨立電郵應用程式,或是透過操作繁瑣的網頁入口完成流程,後者需要收件人點擊電郵內的連結,存在安全風險。S/MIME 讓電郵安全部署變得簡單。它可確保電郵在發件人和收件人的郵件伺服器上完成加密,構建重要的防禦層,在郵件伺服器部署於雲端時這一點尤為關鍵。
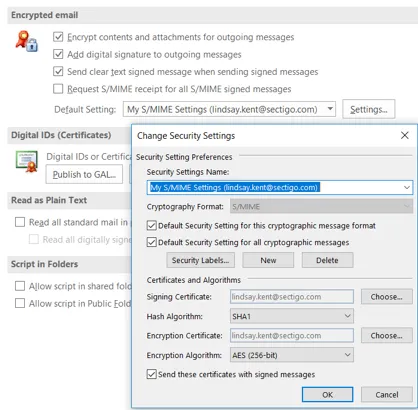
如果沒有自動化方案,用戶需要手動配置 Outlook 等複雜的電郵應用程式(如下圖所示)。
不採用自動化部署的成本
儘管自動化證書管理並非 S/MIME 的強制要求,但我們強烈建議使用此功能。安排員工分擔證書管理工作或許能在短期內節省少量成本,但長遠而言幾乎必然會引發問題。一位 Sectigo 客戶曾講述放棄自動化證書管理的經歷:
「我們四個月前為終端用戶部署了安全電郵證書,部署過程困難重重。儘管我們為終端用戶準備了分步指南,指導他們自行下載和安裝證書,但仍然收到大量要求協助完成設定的支援請求。」
手動證書管理的高難度令這位客戶選擇向 Sectigo 尋求更簡便的解決方案,最終將自動化證書管理和安裝功能納入其部署方案。在大多數情況下,配置此類自動化功能的成本低於單次支援服務來電的費用,同時還能節省員工的寶貴時間,讓他們無需再手動管理自己的 S/MIME 證書。
員工生產力損失帶來的成本亦相當可觀。舉例來說,如果某律師事務所的初級律師(向客戶的收費標準為 240 美元/小時)花費至少半小時的計費工作時間,費力在自己的 iPhone 上安裝數碼證書,同時支援人員(薪酬成本為 100 美元/小時)花費同等時間為安裝不完整、操作有誤的問題排除故障,那麼該律師事務所僅部署一張數碼證書就花費了 170 美元——成本是 S/MIME 證書本身的 5 倍以上,而這本可透過自動化方式為用戶完成 S/MIME 證書配置。
避免棘手問題
沒有自動化方案時,人為失誤導致的資料泄露風險會大幅上升。自動化能發揮甚麼作用?以下是手動管理數碼證書引發的部分最常見問題,當中絕大部分(甚至全部)都可透過有效的自動化方案解決:
- 未有發布新數碼證書。未有將新數碼證書發布到企業全域通訊清單,會導致 Outlook 和 ActiveSync 流動電郵應用程式的寄件人找不到為收件人加密所需的數碼證書。遇到這類情況,員工要麼花大量時間研究如何發布自身的數碼證書,要麼寄件人就會放棄使用加密功能。
- 未有使用全域通訊清單。若不使用全域通訊清單,員工需要互相傳送簽署電郵,寄件人才能擷取收件人的數碼證書。這種方式效率很低:必須等收件人回覆電郵後,寄件人才可傳送加密電郵,而且有關加密能力只會維持到收件人更新數碼證書為止,到時寄件人持有的是已過期的舊數碼證書。一旦找出問題根源,寄件人必須向所有想通訊的聯絡人重新傳送簽署電郵。
- 自助網頁入門網站相關問題。如果沒有自動化能力,每位需要 S/MIME 數碼證書的員工都必須登入自助網頁入門網站。在入門網站中,員工透過共用密鑰完成身份驗證後,需要依次點擊5至10個頁面,將私密金鑰和數碼證書下載為 PKCS#12 檔案,再打開該檔案將數碼證書匯入桌面端。之後,員工還必須手動設定 Outlook,使其使用新安裝的數碼證書。
- 私密金鑰儲存不當。員工需要手動備份自身的加密私密金鑰,這樣在密鑰意外損毀時,才能繼續解密電郵或檔案。這種方式會引發兩類支援問題:
- 員工忘記備份密鑰,一旦私密金鑰損毀,將無法存取過往的電郵。
- 員工將私密金鑰備份在與其他資料檔案混用的U盤中,密鑰可能被攻擊者取得,攻擊者可透過暴力破解攻破私密金鑰的加密保護,竊取密鑰。
部分廠商聲稱提供加密密鑰備份服務,但該服務需要客戶在自有環境中部署,而且會產生額外的隱藏成本。
- 流動端安裝相關問題。許多員工在設定流動裝置時,難以從 Outlook 匯出私密金鑰和數碼證書。他們需要將包含私密金鑰和數碼證書的檔案傳輸到流動裝置,再把私密金鑰和數碼證書匯入電郵應用程式,而不同電郵應用程式的匯入流程各有不同,操作十分繁瑣。就算私密金鑰和數碼證書已安裝到流動裝置上,不少員工還是難以完成電郵應用程式的設定,使其使用新安裝的數碼證書。
- 數碼證書更新管理不善。數碼證書會在1至3年後過期,員工需要在過期前為每台裝置更新數碼證書。如果未及時更新,所有電郵收件人都會收到數碼簽署無效的通知,干擾正常通訊。更糟的是,收件人會忽略數碼證書過期產生的錯誤,導致有關解決方案失去作用。
- 舊電郵解密問題。數碼證書更新後,必須使用不同的密鑰存取儲存在電郵伺服器上的郵件。如果沒有自動化能力,員工必須手動確認所有歷史密鑰都可用,否則將無法解密這些舊電郵。這會導致服務台工單增加——更嚴重的情況下,部分對應密鑰丟失的電郵將永遠無法解密。
這些問題會為用戶帶來困擾,也清晰反映出無效的數碼證書管理會從哪些方面對企業通訊的安全性和可靠性造成負面影響。
S/MIME 是一款重要且易用的電郵加密工具,我們推出的易於部署的 S/MIME 方案,能讓企業內大量數碼證書的安裝和更新流程比以往更簡便、更具成本效益。