
Sectigo 網誌
數碼簽署熱潮:電郵、文件與程式碼簽署
新冠疫情無疑改變了我們的業務營運模式,面對面會談不再可行,迫使更多溝通轉移至線上。數碼簽署是保障這些虛擬業務場景安全的核心要素。

儘管數碼簽署有多種應用場景,最常見的三類是文件簽署、電郵簽署和程式碼簽署。在遙距辦公的時代,保障這三類流程的安全比以往任何時候都更為重要。
由於員工居家辦公,紙質文件簽署已不再可行,必須改為線上處理。同樣,過往親自交換機密資訊的員工,現已將這類溝通轉移至電郵,而這類未受保護的訊息是現今企業面對的最大風險之一。
網絡攻擊者察覺到數碼化業務行為的增長,一直開發、傳播惡意軟件以竊取企業資訊。相應地,企業亦愈來愈需要確保網站和軟件下載渠道不存在漏洞,防止知識產權被網絡攻擊者竊取。
為降低敏感數據被截獲的風險,各機構正愈來愈多地採用數碼簽署。事實上,受疫情相關需求推動,數碼簽署市場據預測預計到2026年規模將達到141億美元。
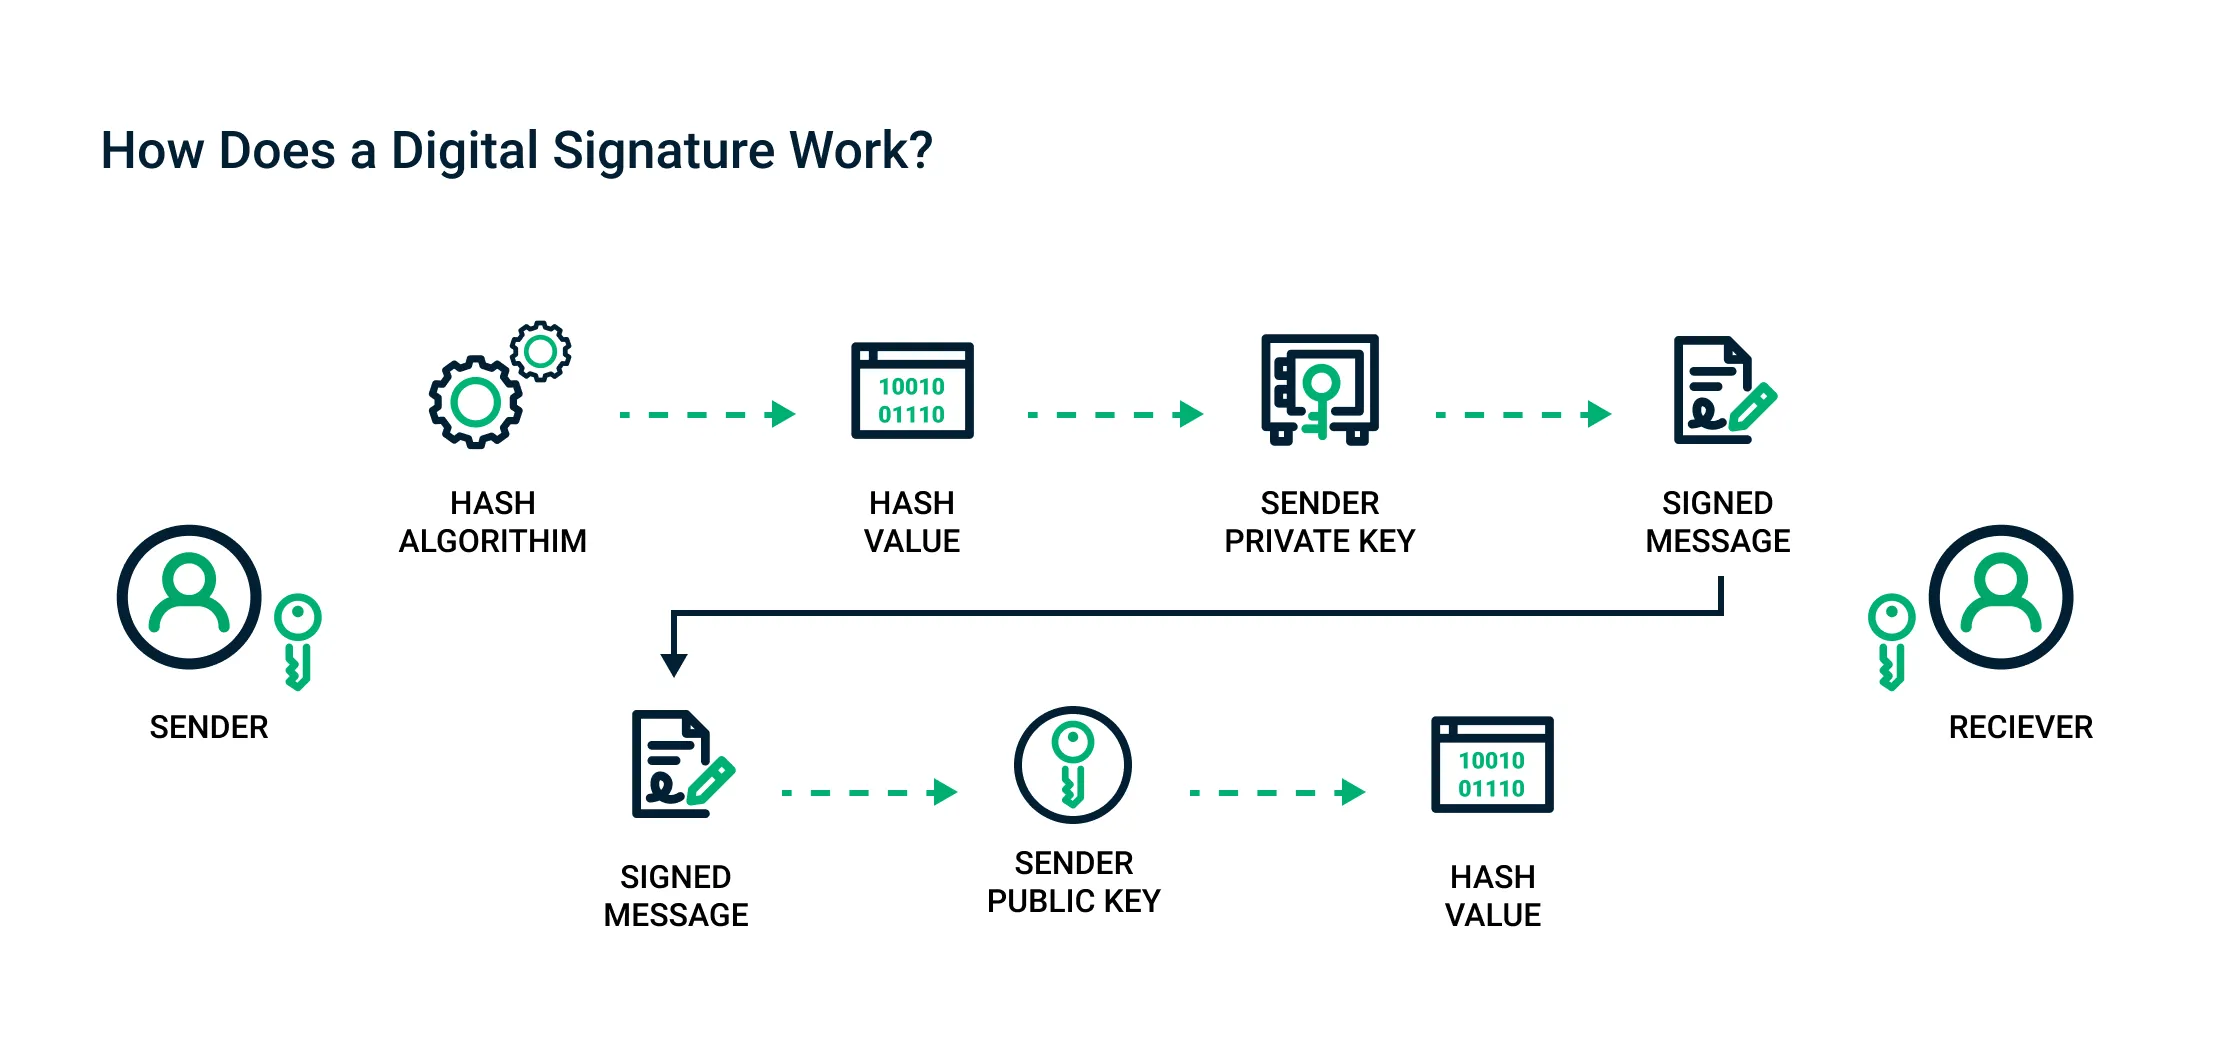
什麼是數碼簽署?
簡單來說,數碼簽署是一種利用公鑰基礎設施(PKI)驗證簽署者身份的電子封印。該簽署透過生成哈希值建立,哈希值會使用發送方的私鑰加密。簽署會像虛擬身份證一樣附加在數據上,向所有校驗系統確認數據由該發送方提交。
該簽署與簽署者唯一綁定,無法被重建或複製。數據在傳輸過程中遭到的任何竄改都會被偵測到,以此保障數據完整性。系統還會保留記錄簽署流程的審計日誌。綜合這些特性,簽署方無法否認數據的歸屬或有效性,這一點在合同簽署場景中尤為重要。
數碼簽署有三類常見應用場景:電郵簽署、文件簽署和程式碼簽署。以下是各類場景的注意事項:
電郵簽署
企業在選擇電郵數碼證書方案時,需要考慮多項因素。理想情況下,方案應具備以下能力:
- 支援私有和公有電郵簽署數碼證書
- 具備集中式加密密鑰儲存能力
- 端到端加密
- 兼容多種裝置、電郵應用程式和電郵閘道服務
- 滿足合規要求,例如符合《通用數據保障條例》(GDPR)
- 完整的證書生命週期管理能力
- 具備密碼敏捷性,可支援新型密碼技術
文件簽署
人們常將數碼簽署與電子簽署混淆,後者可在未經擁有者同意的情況下從PDF或其他文件中輕易複製貼上。但用於文件簽署的數碼簽署基於公開金鑰基礎設施(PKI),無法被竄改。在文件簽署場景下,需要關注以下幾點:
- 跨文件類型兼容性,支援與相關工作流程整合
- 獲Adobe Approved Trusted List(AATL)信任
- 歐盟合格證書簽發
- 認證方式,包括AD、OAuth、SAML 2.0
- 支援對應可攜式、雲端或本地部署的硬件安全模組(HSM)的密鑰簽發
- 數據保護與數據駐留合規
- 時間戳服務
代碼簽署
受疫情影響,大眾的線上活動時長增加,惡意軟件攻擊的頻次也隨之上升。黑客使用的其中一種手段,就是借助代碼簽署證書讓惡意軟件偽裝成合法程式,從而誘騙更多用戶中招。這類攻擊的實現方式是入侵並竊取受害者的密鑰與證書。因此,用戶必須使用高安全性的證書對代碼進行簽署,防範這一關鍵風險環節。在評估代碼簽署解決方案時,請務必確認產品是否具備以下核心功能:
- 適用於高保證場景的EV代碼簽署
- 確保證書過期後簽署仍然有效的時間戳功能
- 雲端與本地部署環境兼容性
- 證書管理工作流程
結語
數碼簽署的技術體系十分複雜,部署合適的解決方案對於協助企業抵禦各類數碼欺詐至關重要。作為全球領先的數碼簽署解決方案供應商,Sectigo可提供所需的解決方案,為線上通信與互動提供可靠的安全保障。