
Sectigo 網誌
惡意軟件橫行之時,別讓你的代碼「失守」
代碼簽名證書在地下網絡交易市場的溢價甚高。考慮到不法分子有時會利用這類證書誘使潛在受害者在裝置上安裝惡意軟件,這一現象並不令人意外。

經過代碼簽名的惡意軟件在用戶看來是安全的,而如果惡意軟件是未簽名的,用戶則會收到警示提醒保持警惕。近期,詐騙分子一直向 Zoom 等熱門遙距會議軟件客戶端注入惡意軟件例如 Zoom,許多用戶完全沒有意識到自己的裝置已遭到入侵。
暗網售賣者有時會設立空殼公司,在缺乏辨識能力的人看來,這些公司可能與正規企業無異,他們借此從證書頒發機構(CA)騙取這類證書。另一些情況下,他們會從企業盜取證書及對應的敏感密鑰。去年,黑客入侵了華碩的代碼簽名證書及保護不足的關聯密鑰入侵了超過一百萬台裝置,導致超過一百萬台裝置被植入惡意軟件。這類風險真實存在。
需要明確的是,代碼簽名證書分為兩類:
- 標準代碼簽名證書僅需簽發的證書頒發機構(CA)對證書申請人及其企業信息完成低級別核驗,密鑰通常存儲在軟件或文件系統中。
- 擴展驗證(EV)代碼簽名證書在簽發前需要證書頒發機構(CA)完成嚴格程度高得多的核驗,密鑰存儲在防護完善的硬件中。
由於標準證書的獲取時間和成本相對更低,網絡犯罪分子通常會選擇這類證書。
對於EV 代碼簽名證書而言,其核驗流程由行業聯盟 CA/Browser Forum 強制規定,相關要求十分嚴格,足以遏止詐騙分子騙取 EV 證書的企圖。事實上,喬治亞理工學院網絡取證創新實驗室的研究顯示,EV SSL 證書遭遇釣魚攻擊和濫用的概率僅為 0.01%,EV 代碼簽名證書的相關數據可能與之相近。這項由 Sectigo 資助的研究可在此處下載.
受 COVID-19 封控措施影響,更多人需要長時間在線,近期惡意軟件攻擊數量大幅上升。如果不法分子能利用代碼簽名證書讓惡意軟件偽裝成合法程序,會有更多用戶落入騙局。因此,他們可能會試圖竊取你的密鑰和證書。
為了提供更完善的保護,EV 代碼簽名證書要求密鑰必須存儲在符合 FIPS 140-2 及以上標準的高保障硬件中。符合該要求的 USB 令牌可通過 PIN 碼增加一層防護,企業也可以選擇將密鑰存儲在本地的硬件安全模塊(HSM)中。
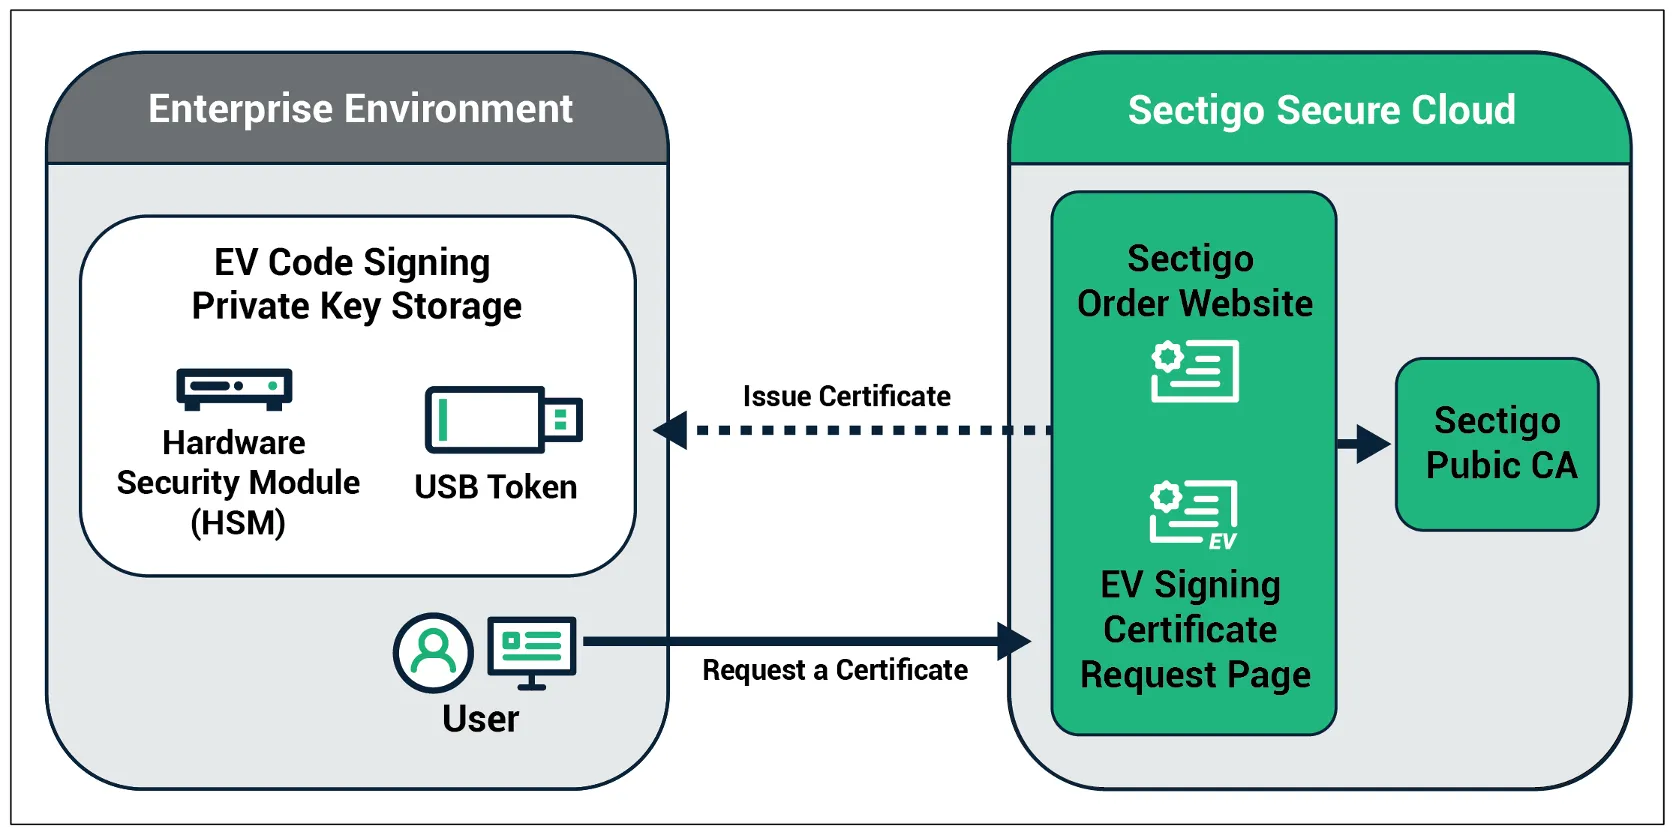
EV 代碼簽名證書將敏感密鑰存儲在防護完善的硬件中。
上述兩種存儲形態各有優劣:USB 令牌可分配給個人使用,便攜性強,但容易遺失或錯放;HSM 支持密鑰集中管理,硬件通常部署在安全的 IT 機房或數據中心中,但這類設備成本通常更高。企業需要結合自身需求權衡這些因素,找到最適合的方案。
除了提升安全防護能力外,EV 代碼簽名數碼證書還可實現以下價值:
- 可即時獲得 Microsoft SmartScreen 應用信譽篩選器的信譽評分。你無需等待數月時間逐步累積新開發應用的信譽,用戶可以更快建立對你的軟件的信任。
- 對於作業系統內核模式應用,微軟強制要求使用 EV 級別的代碼簽名數碼證書進行簽署,這本質上可以加快你的軟件品牌在市場中建立信任的進程。
請妥善保護你的密鑰,將其儲存在符合 FIPS 標準的硬件中;同時請選擇 EV 代碼簽名數碼證書,即便這需要付出稍高的成本,這項投入是值得的。