
Sectigo 網誌
公鑰基礎設施(PKI)保障金融服務數據安全的五種方式
數據已成為金融服務業的命脈。無論是管理交易記錄、提供實時帳戶與交易資訊,還是實現風險管理流程、預測分析及欺詐檢測自動化,數據都是不可或缺的核心資源,亦是最需要重點保護的資產。

一項德勤近期展開的研究顯示,金融企業平均將10%的IT預算用於網絡安全建設;不論企業規模或安全成熟度如何,首席資訊安全官(CISO)均將緊跟IT技術快速迭代、應對技術系統日益提升的複雜度列為首要挑戰。
儘管如此,多數金融企業的防護水平仍有不足,靜態數據與傳輸中的數據均欠缺可靠的加密保護。不少機構未能在整個企業的所有應用場景中充分發揮數碼身份的價值。依托物聯網(IoT)開展新興業務的金融機構,尚未意識到聯網設備帶來的重大安全風險。隨著保險、銀行、證券經紀行業對數據的依賴度持續提升,金融服務數碼化程度不斷加深,金融機構比以往任何時候都更需要持續強化自身安全能力、消除潛在漏洞,以提前應對各類威脅。
威脅來源廣泛多樣
任何存儲或傳輸敏感金融資訊、客戶資訊的設備、系統或機構都面對安全風險。威脅可來自內部或外部,目前涵蓋惡意軟件、信用卡/借記卡盜竊、釣魚攻擊、商務電郵詐騙(BEC)、勒索軟件敲詐、大規模數據泄露等多種形式。
這些威脅會造成深遠影響,2017年Equifax數據泄露事件就是明確例證。該事件導致近1.5億消費者的個人可識別資訊泄露,令有關用戶面對身份盜用及其他嚴重潛在風險。美國政府問責局據美國政府問責局資料,Equifax此前曾部署一款用於偵測網絡流量中惡意活動特徵的工具,但一張過期證書導致該工具無法正常運作。最終網絡攻擊者得以發動攻擊、竊取消費者敏感資訊,而且有關行為在長達76天內未被發現。泄露事件曝光後,相關部門啟動了聯邦調查,消費者亦發起了全國性集體訴訟,據報道該公司目前已支付7億美元以了結相關訴訟。
一站式實現數碼私隱、身份認證與安全防護
那麼,金融服務業要如何保障數據的安全性、私隱性與完整性?答案是公鑰加密技術——公鑰基礎設施(PKI),它是數碼私隱、身份認證與安全領域的公認標準。PKI可為企業內所有設備、伺服器、用戶及應用(不論是部署在本地還是雲端)提供穩固的安全基礎。對靜態數據和傳輸中數據進行加密,可防止數據被竊取或篡改;同時依托數碼身份實現用戶與應用的可靠身份認證,可防範欺詐行為。
儘管幾乎所有金融服務企業都已在網頁或設備安全中以某種方式應用了PKI,但並非所有企業都能充分、合理地發揮PKI的作用。很多企業在管理全企業範圍的安全證書和密鑰時面對極大壓力:數千甚至數萬張證書、密鑰的簽發、管理、吊銷/續期/替換工作複雜且難度極高。試想一下,企業環境中還存在大量可能未被運維人員發現的安全外殼協議(SSH)密鑰,其管理規模可想而知。
許多金融機構尚未意識到PKI可保護的數碼資產與應用場景十分廣泛。除了使用安全套接字層(SSL)PKI證書保護對外公開網站外,企業級PKI解決方案還可通過企業級SSL、私有PKI、零接觸S/MIME電郵加密、代碼簽名、文檔簽名等能力,滿足金融機構的大規模安全需求。
PKI可通過至少五種方式保護金融服務數據安全:
- 企業級SSL支援管理員透過單一可視化介面輕鬆管理證書,是保障網上銀行與交易網站、客戶資訊網站、市場分析與預測網站、報稅、保險、證券交易及數據採集網站安全的理想解決方案。
- 私有PKI可幫助金融機構實現設備安全防護,自動化管理內部設備與應用,且不受企業現有內部協議限制,適用於補充保護Microsoft Active Directory證書服務、流動設備、IoT、DevOps、雲/多雲環境、Web伺服器、SSH密鑰管理、用於安全電郵的私有S/MIME、內聯網服務、WiFi接入、VPN接入、POS系統、網絡設備以及Windows Hello for Business等場景。
- 採用零接觸S/MIME 面向電郵場景,支援發件人與收件人在流動設備或桌面端等多台設備上使用現有兼容S/MIME的電郵應用;其他方案要求用戶使用多套證書憑證,會破壞用戶體驗,該方案則對此作出了理想的改進。零接觸S/MIME適用於電郵簽名、電郵加密、流動電郵加密、流動WiFi接入以及流動網站認證場景。
- Code Signing 支援從驅動程序、韌體到腳本、應用程式的所有文件類型。依托企業級的頒發、管理以及續期/吊銷/替換功能,開發團隊可獲得更高的密碼學靈活性,縮短新型金融服務與產品的上市周期。代碼簽名能夠讓您的軟件獲得用戶信任,助力軟件更廣泛地普及。該方案非常適用於應用開發、DevOps、流動設備與物聯網場景。
- Document Signing 可協助金融機構符合最嚴格的電子簽署/數碼簽署法規合規要求,例如U.S. FDA CFR 21 Part 11 requirements。數碼簽署建基於公鑰基礎設施(PKI)數碼證書,為開戶、貸款申請、投資/私人銀行業務、保險單據與協議等受監管的敏感文件應用場景提供最高等級的安全保障。如果文件簽署數碼證書由已加入Adobe Approved Trust List (AATL)的證書頒發機構(CA)簽發,經簽署的文件即可在各方之間實現可信的通用交換。
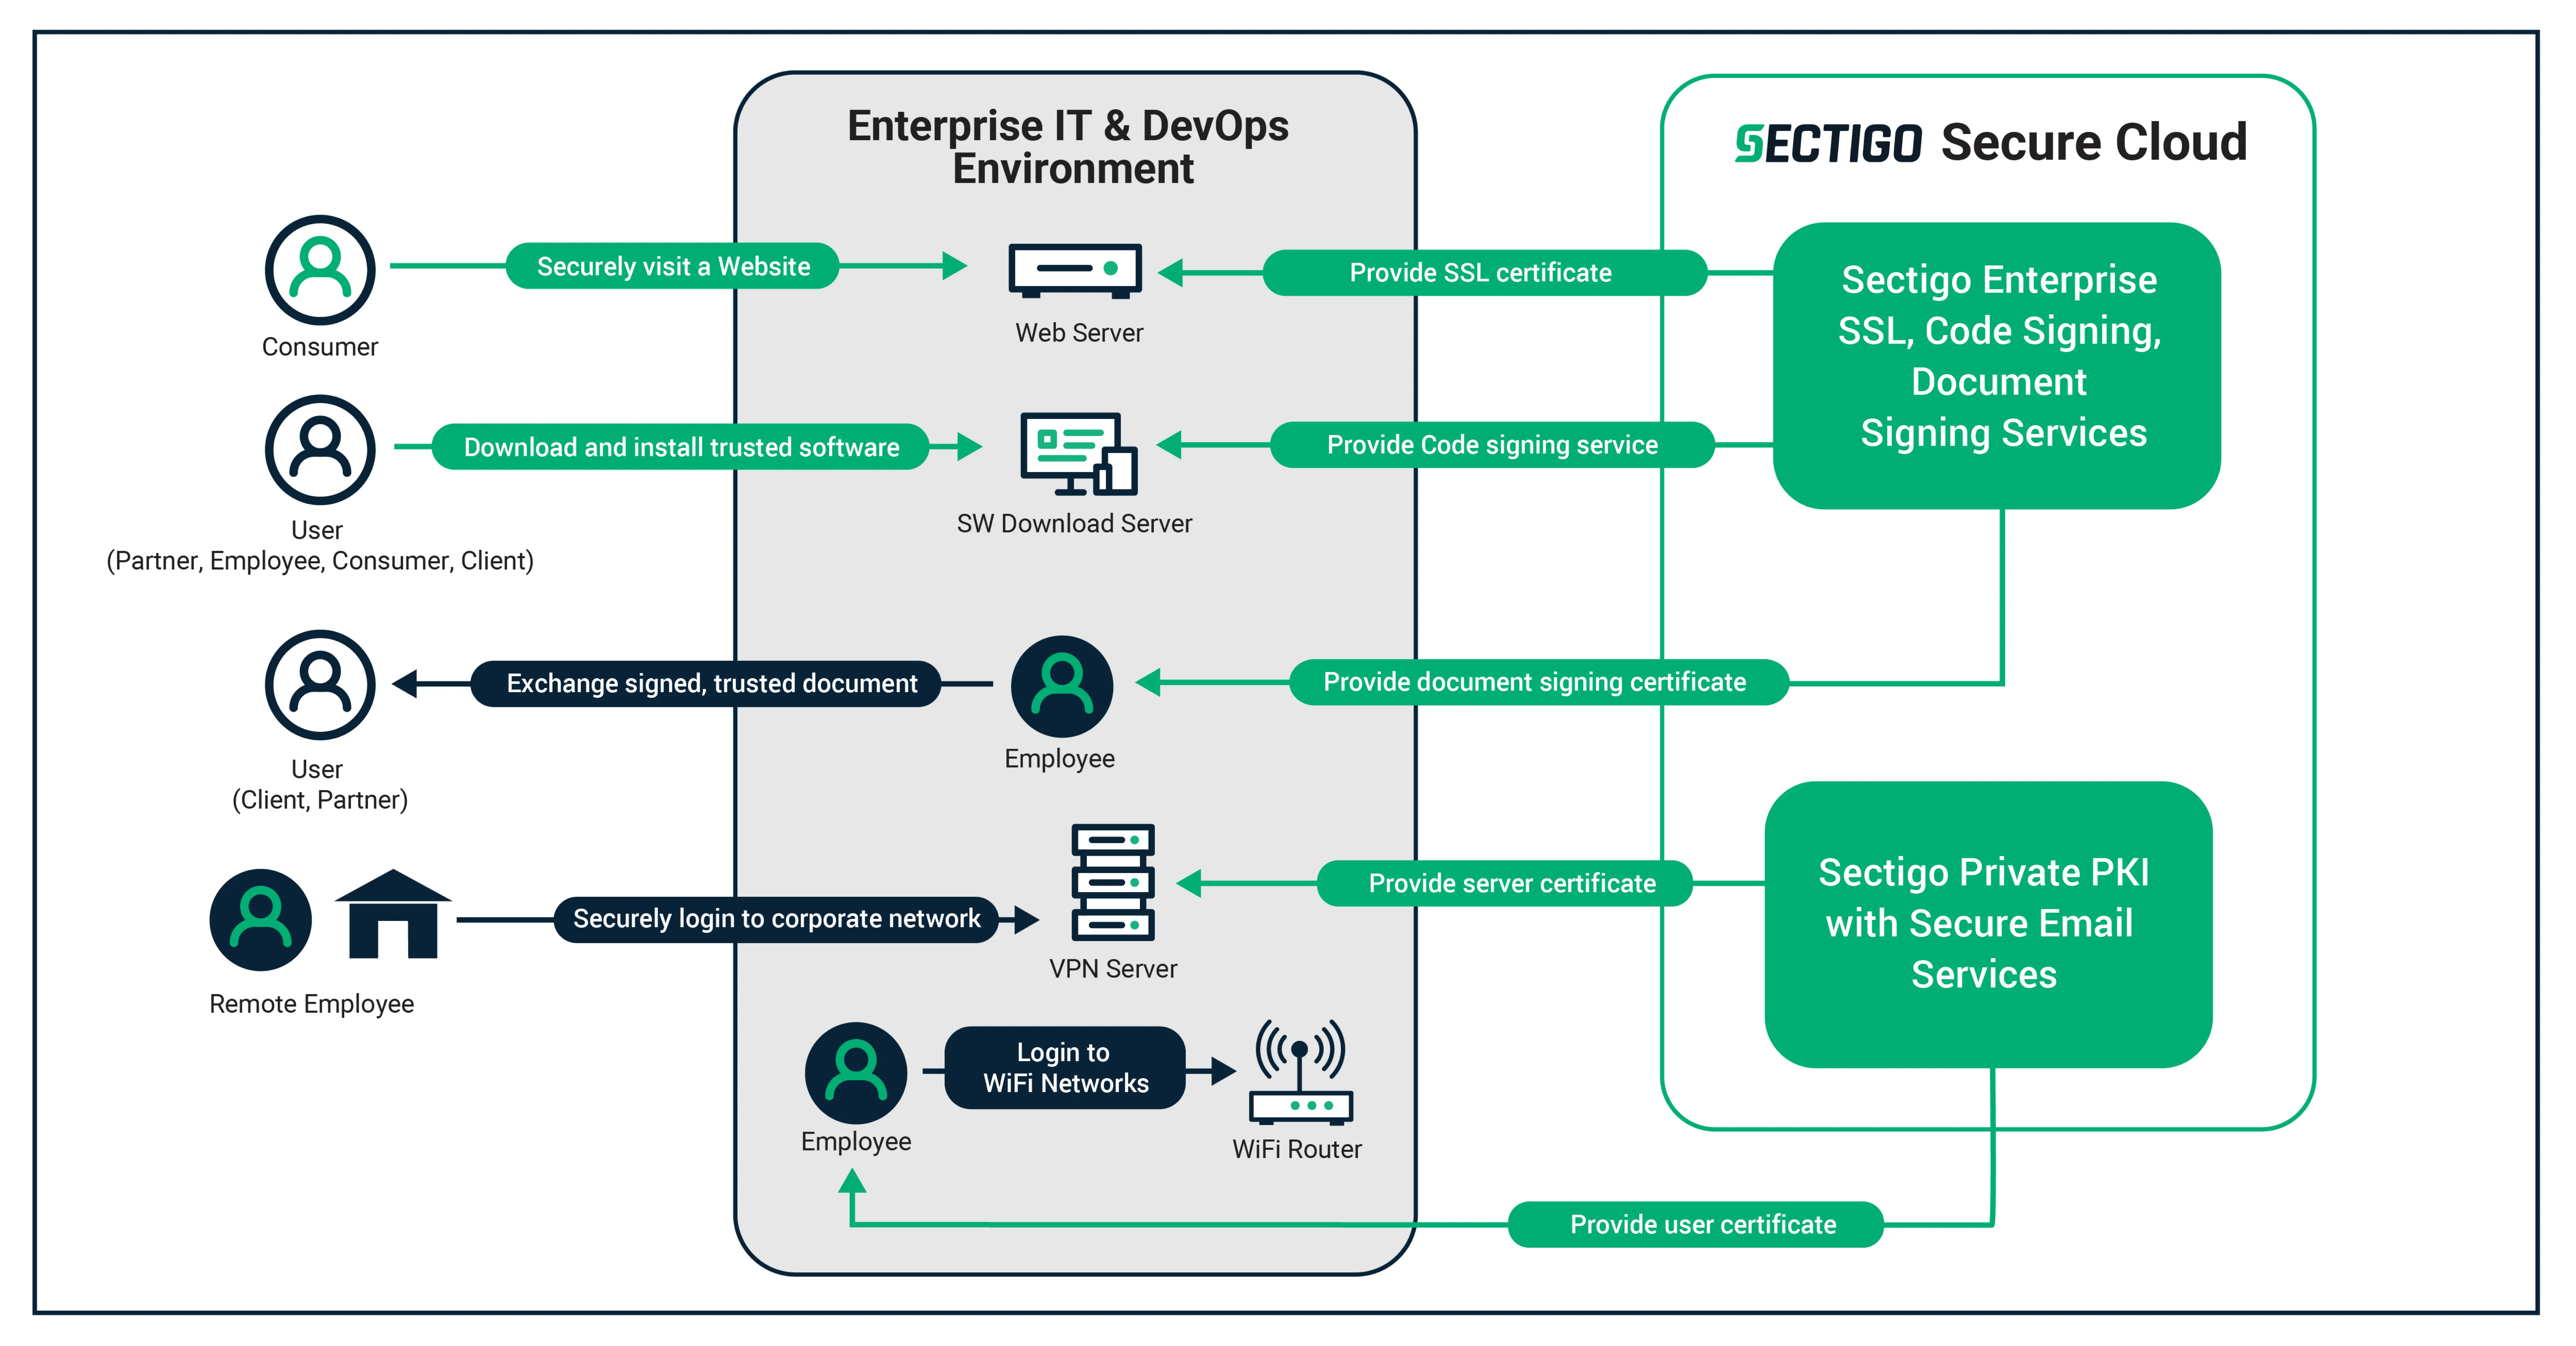
Sectigo為金融服務企業提供可對用戶、裝置與數據進行身份認證及安全防護的平台。
考慮到數據防護失效會帶來嚴重後果,銀行、保險公司及其他金融機構應借助公鑰基礎設施(PKI)的強大能力,抵禦日趨複雜的威脅,避免造成重大損失的攻擊。借助企業級公鑰基礎設施(PKI)解決方案,金融行業可實現面向未來的安全防護,保護客戶資料,獲得更高的安全保障,最大化數據價值。
如欲進一步了解Sectigo面向金融機構的公鑰基礎設施(PKI)產品,click here.