
Sectigo 網誌
Google Chrome 會將所有非SSL頁面標示為「不安全」
由2018年7月24日起,GoogleChrome 68版本會將所有未受SSL保護的網站標示為「不安全」 會在URL左側旁邊顯示「不安全」警告。即使頁面並無共用或收集任何機密資料,有關警告仍會出現。

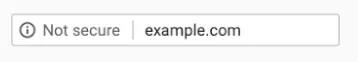
由2018年7月24日起Google Chrome 68版本會將所有未受SSL保護的網站標示為「不安全」 會在URL左側旁邊顯示「不安全」警告。即使頁面並無共用或收集任何機密資料,有關警告仍會出現。
「不安全」警告有損業務
「不安全」標記可能造成相當大的影響。這類負面信任標示會令用戶對造訪及使用網站的安全性產生顧慮,繼而減少使用網站。即使網站不涉及交易,這種寒蟬效應亦有可能出現。
除了減少網站使用量,「不安全」警告還會損害企業品牌形象。研究機構DevOps近期進行的一項研究顯示,97%的活躍互聯網用戶表示,願意與保護其機密資料的企業開展業務;91%的用戶願意與投資頂尖安全解決方案的企業開展業務。「不安全」警告會強烈暗示有關企業未有在網站安全方面投入最合適的方案,未有盡力保護用戶。
簡而言之,任由網站顯示「不安全」警告會帶來多項負面影響,包括:
- 即使網站其他交易頁面已部署SSL,交易轉換率仍會下降
- 網站停留時間、頁面瀏覽量、下載量、表格提交量減少
- 用戶對企業安全、可靠、用心的品牌認知度下降
「全時SSL」方案介紹
解決Chrome「不安全」警告的方案是部署全時SSL(AOSSL)。AOSSL是指不論網站頁面是否包含表格、登入模組、購買功能或機密資料共用場景,都為全站所有頁面部署SSL保護。過去十年間,企業一直在優化AOSSL部署流程,現時AOSSL已具備效果穩定、可靠、易於部署及維護、成本效益高的特點。
為線上資產部署AOSSL時,請遵循以下最佳實務以獲得最佳效果:
- 請務必在對外公開的頁面上部署延伸驗證(EV)SSL證書,以最大化訪客信任度及交易轉換率。尤其是訪客需要完成購買、註冊或登入帳戶、填寫提交表格、共用敏感資料的所有頁面,都應使用EV SSL證書。
- 在對外公開的頁面上放置信任標誌,為用戶提供額外的安全保障。
- 部署域名驗證(DV)證書 至非公開面向頁面,可在不降低信任等級的前提下提升成本效益。
- 使用有效期為兩年的證書,最大限度降低管理開支與服務中斷風險。
聯絡 Comodo CA 的數碼證書專家 以獲取協助,立即落地始終在線 SSL(Always-on SSL)部署。