
Sectigo 網誌
政府網站證書陸續到期——數百萬美國民眾面對安全風險
自2018年12月22日美國政府停擺至今已近一個月,這場創紀錄停擺的部分影響顯而易見,但亦有部分影響未被公眾察覺——當中包括數百萬美國民眾面對的網絡犯罪風險上升問題。

自2018年12月22日美國政府停擺至今已近一個月,這場創紀錄停擺的部分影響顯而易見,但亦有部分影響未被公眾察覺——當中包括數百萬美國民眾面對的網絡犯罪風險上升問題。
目前多個政府網站因數碼證書到期,向用戶發出警告,提醒用戶謹慎輸入敏感資料。對於非安全從業員而言,這似乎是足以解決問題的應對方式;但實際上,這類「警告」僅觸及問題表面,現實是各類IT系統均需依賴數碼證書才能安全運作。
數碼證書同時為支援政府機構運作的內部計算應用提供安全保障,對資訊流轉、金融交易、醫療、公共事業、交通運輸、國防及其他重要職能而言不可或缺。一旦證書失效,所有這些政府職能都面臨停擺風險。
來自Netcraft的近期研究顯示,.gov 網站使用的超過80份SSL/TLS 證書已到期,且停擺期間無法完成續期。大型機構可能使用數千份證書,因此需要持續監控及維護,確保證書到期不會引發服務中斷或數據外洩。
12月發生涉及O2服務中斷事件、軟銀及其他主流流動通訊營辦商的大規模服務中斷事件,已經證明未及時處理證書到期問題可能造成的危害。美國國家航空航天局(NASA)、司法部、上訴法院等機構已傳出證書到期的相關報告,進一步凸顯這類風險的嚴重性。
過往經驗顯示,網絡罪犯會把握可乘之機,調整攻擊方式、目標及時機以謀取最大利益。和所有罪犯一樣,網絡罪犯會在目標最脆弱的時候發動攻擊——例如日常運作受干擾的時期。停擺期間,正常業務流程及既定崗位職責普遍受干擾,可能令機構面臨商業電郵詐騙(BEC)商業電郵詐騙(BEC)等社會工程學攻擊以及其他魚叉式釣魚騙局。罪犯可能利用停擺造成的混亂,誘騙員工做出正常情況下不會採取的錯誤操作。
在我們進入停擺的第26天天之際,美國民眾以及與各類政府機構緊密合作的企業,仍處於資訊不明、存在風險的狀態。普遍存在的不確定性可能令缺乏防備的文職人員受騙,向冒充政府工作人員的罪犯外洩資訊、存取權限甚至資金。
證書自動化與管理是機構抵禦這類風險的其中一種方式。該技術可監控並自動替換即將到期的證書,提供在用證書的可視化視圖,甚至能在證書意外到期引發問題前偵測新部署的證書——從而降低收入損失、數據外洩風險,以及因服務中斷或安全違規產生的經濟處罰。
目前,在本次政府停擺期間存取美國政府網站時請保持謹慎——尤其是顯示「不安全」警告或證書錯誤的網站。
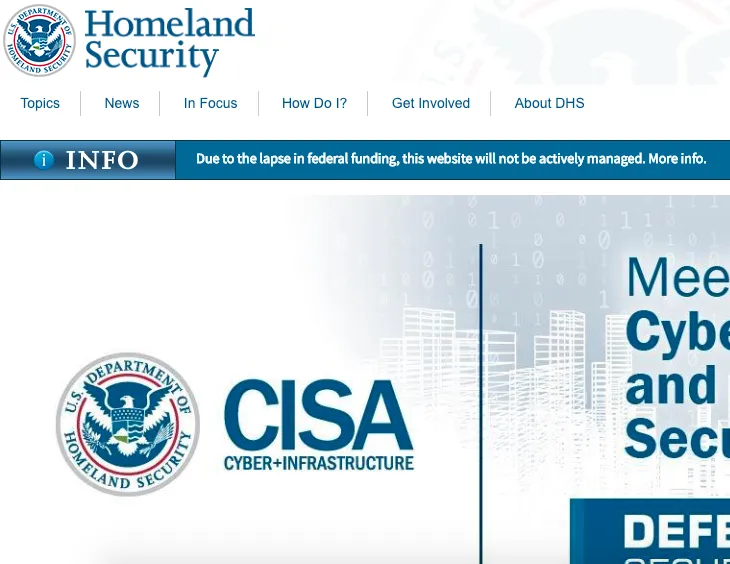
美國政府停擺期間,大量重要網站處於無人管理狀態