
Sectigo 網誌
如何讓黑客遠離未來的智慧城市
我們城市中的所有設施都已互聯——交通控制設施、車輛與建築皆是如此。現今的城市已具備足夠智能化水平,可配合人類需求,而且在設計上可達至最高的能效與運作效率。但這種互聯特性同時帶來了危險的安全漏洞。

據估算,全球智慧城市已部署的聯網設備超過23億台,但我們仍處於智慧城市變革的早期階段。城市中的一切都已實現互聯:交通管控設施、車輛、建築都接入網絡,城市已具備足夠的智能化水平,可配合人類需求,在設計上能夠以最高的運作效率、能效水平與安全標準運作。
支撐這一切的核心要素是基礎設施、通信與智能能力,這三個關鍵組成部分都容易受到黑客攻擊與網絡攻擊威脅。近年來,亞特蘭大、巴爾的摩、北卡羅來納州格林維爾及其他城市都遭遇過引發廣泛關注的網絡攻擊。除非市政領域所用聯網設備與互聯網基礎設施的製造商採用更完善的安全策略、流程與協議,否則此類事件的發生頻率只會越來越高。
2018年,亞特蘭大 遭受 Samas(又稱 SAMSAM)勒索軟件攻擊,城市運作癱瘓約兩周,全市約30%的「關鍵任務」軟件應用受到影響。黑客索要價值5萬美元的比特幣贖金,但該市拒絕支付。亞特蘭大官方通報稱,電腦中存儲的「十年期法律文件」與「數年的」警車行車記錄儀證據已被清除,對治安與執法工作造成了深遠影響。《亞特蘭大憲法報》 報道稱,此次攻擊給該市造成了約1700萬美元的損失。
一年後,巴爾的摩遭到 RobbinHood 勒索軟件 攻擊,此次事件給該市造成的損失超過1800萬美元。攻擊導致伺服器被鎖定,市政府無法使用電郵與電信系統,房地產交易、賬單支付以及應急服務均受到干擾。
為何城市如此容易遭受高危攻擊?
我們先從基礎設施說起。網絡罪犯已經能夠重新編程交通信號燈與控制設備,造成嚴重交通擁堵。還有攻擊者可以接入各類數碼交通標識的控制系統,製造大量混亂。
這類黑客攻擊大多未造成生命威脅,但隨着自動駕駛汽車的普及,情況將會發生改變。很快,配送貨車、巴士、出租車與私人車輛都將實現自動駕駛。自動駕駛汽車的核心應用前景之一,就是通過車輛之間、車輛與城市交通系統之間的通信,實現更高效、更安全的運作。但這種通信要求車輛之間保持緊密協同——這些車輛可能正高速行駛,車距僅數英寸。
如果其中一輛車遭到黑客攻擊,通信中斷,無法與其他車輛協同,會發生什麼?輕則造成交通擁堵,重則可能引發嚴重事故,導致乘客及/或附近行人受傷甚至死亡。
智慧市面臨的另一項風險來自建築內部的環境控制系統。要確保零售店、辦公室與住宅內維持最佳溫濕度水平,需要在能源消耗與居住者舒適度之間實現複雜的平衡。而一旦黑客接入環境控制系統,就能大肆破壞,導致建築無法居住,甚至可能引發安全隱患。獲取建築控制系統權限後,黑客可以控制電梯、自動扶梯與內部門的運作。惡意黑客可以觸發火災警報,啟動滅火器與灑水系統,讓應急人員響應這些可能並未真實發生的事件,造成大量不必要的秩序混亂。
當然,我們也不能忽視實體安全風險。接入建築管理系統的黑客可以遠程開關建築外門,既可能為犯罪分子進入建築提供便利,也可能將工作人員與住戶困在建築內。
再設想公用事業設施被遠程控制的場景:獲取關鍵系統權限的黑客可以接通或中斷城市供電、在嚴寒天氣切斷供暖、中斷供水,或者干擾環衛與排污系統。這些公用事業設施都通過互聯網管控,都可能成為黑客的攻擊目標。
除上述風險外,支撐城市運作的大量傳統IT系統同樣存在隱患。政府部門、學校、應急響應人員,以及保障城市運轉的供應商與服務行業,都依賴數碼化營運維持正常工作。試想一下,如果食品、燃料分配等重要服務的數碼化後台停止運作,會對城市及其市民造成怎樣的影響。針對城市私營行業的網絡攻擊,對市政運作造成的破壞程度可能不亞於對智慧基礎設施本身的直接攻擊。
攻擊無需直接控制系統即可造成嚴重破壞。與上述勒索軟件攻擊類似,不法分子可輕易劫持城市關鍵系統與基礎設施網絡,索要數十萬甚至數百萬美元贖金,才會解除對城市的控制。
惡意軟件感染的一大特點是可擴散傳播。在由聯網「設備」交織構成的複雜網絡中,被入侵的交通信號燈可能將風險擴散至交通通信系統,進而波及城市應急與第一響應系統,甚至可能徹底癱瘓智慧城市的全部關聯系統。
那麼我們該如何防護智慧城市?
第一步是保障網絡層面與企業級基礎設施系統的安全,確保僅經過授權的人員和指令可訪問這些設備。通過部署最新的網絡安全設備,並為所有系統採用基於數碼證書的認證,可限制針對網絡基礎設施的攻擊。
第二,我們必須保障人們日常使用的各類聯網設備安全,涵蓋智能手機、智能手錶、筆記本電腦、平板電腦、便攜式計算機,以及IoT設備(例如健康運動監測設備、樓宇控制系統、交通管理系統等)。每台設備都必須內置安全機制納入,避免成為黑客的攻擊目標。筆記型電腦、智能手機與平板已有成熟的安全方案,但IoT設備需要專門的嵌入式安全方案。這類小型設備不具備運行傳統安全方案的資源條件,需採用專為IoT設備設計的專用安全方案,包括安全啟動、安全韌體更新、安全通信協議,以及基於數碼證書的強認證體系。.
汽車與自動駕駛車輛該如何防護?現今的汽車本質上是「車輪上的網絡」。但遺憾的是,這類車輛中的大部分網絡、傳感器與電子控制單元(ECU)都未得到充分防護。隨着車輛智能化程度提升、自動駕駛等級提高,它們將更容易遭受攻擊。
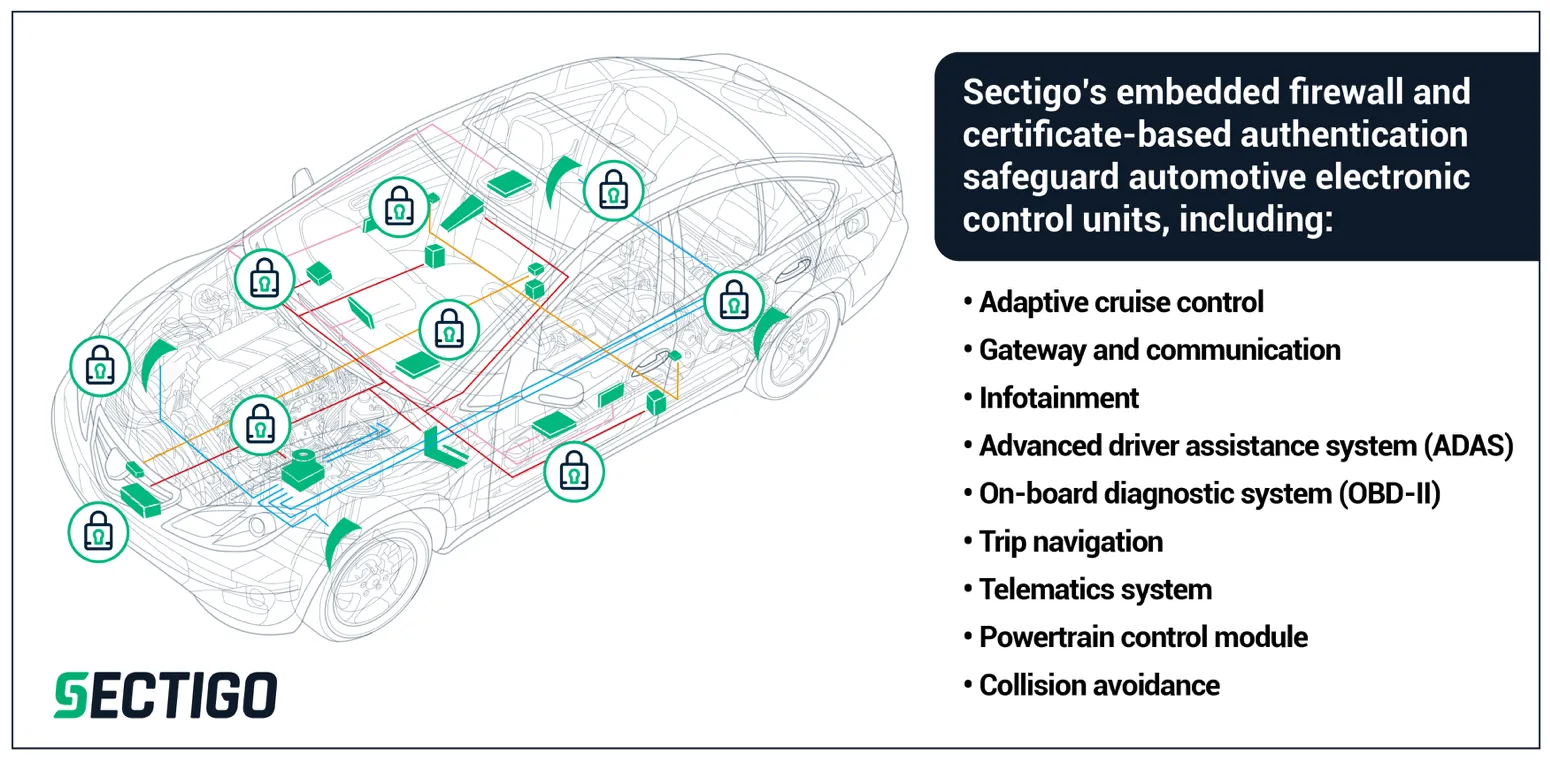
透過部署嵌入式安全方案保護車輛的數據、控制系統與通信,我們完全有能力防護車輛的核心控制單元(ECU)以及傳感器網絡、通信網絡。
最後,我們必須持續重視支撐市政數據、工作人員、網站與服務正常運行的傳統IT系統。潛在攻擊者已經擁有全套可嘗試入侵這類基礎設施的工具與技術手段。IT部門必須確保採用最新、最成熟的安全實踐與方案,防止傳統架構遭入侵後造成損失。
隨着世界數碼化程度不斷提升,我們的城市、公共設施、建築、汽車內部都搭載了越來越複雜的電腦與數據網絡,惡意行為者與網絡攻擊帶來的風險也在持續上升。
城市管理者與網絡管理者現在就可以採取一系列經過驗證的措施來紓緩這些風險。聯網設備的開發者與製造商現在及未來都可以落實對應的協議與技術,抵禦網絡攻擊。我們的技術負責人、前沿工程師與設計師,以及開設STEM相關專業的高校,有責任學習、掌握並應用最新一代的安全最佳策略與技術——從生產線到系統部署、運維的全流程,都將安全作為優先事項。