
Sectigo 網誌
北美與歐洲頂尖銀行在防範釣魚攻擊、保護客戶方面表現如何?
在我們最新發布的《安全印象:網上銀行研究報告》中,Sectigo 揭示了北美與歐洲的全球頂尖銀行在其網上銀行網站保障、證明客戶資料安全方面的實際表現。Sectigo 的網站評分依據是網站是否部署了由證書頒發機構(CA)提供的SSL 證書;驗證,這類驗證可確認網站真實、合法。

全球頂尖金融服務機構管理著海量高價值的個人與金融數據,且76% 的數據外洩事件以牟利為目的,因此銀行客戶必須能夠確認所瀏覽銀行網站的真實性。事實上,90% 的消費者表示擔心自己的網上金融帳戶遭黑客入侵。
在我們最新發布的《安全印象:網上銀行研究報告》中,Sectigo 揭示了北美與歐洲的頂尖銀行在其網上銀行網站保障、證明客戶數據安全方面的實際表現。Sectigo 的網站評分依據是網站是否部署了SSL 證書,——這類證書可確認網站真實、合法。我們發現,有相當比例的銀行未採取足夠措施,導致客戶易受釣魚詐騙攻擊,但也存在正面進展:所有受調研銀行的首頁與登入頁均部署了某種形式的 SSL 證書。
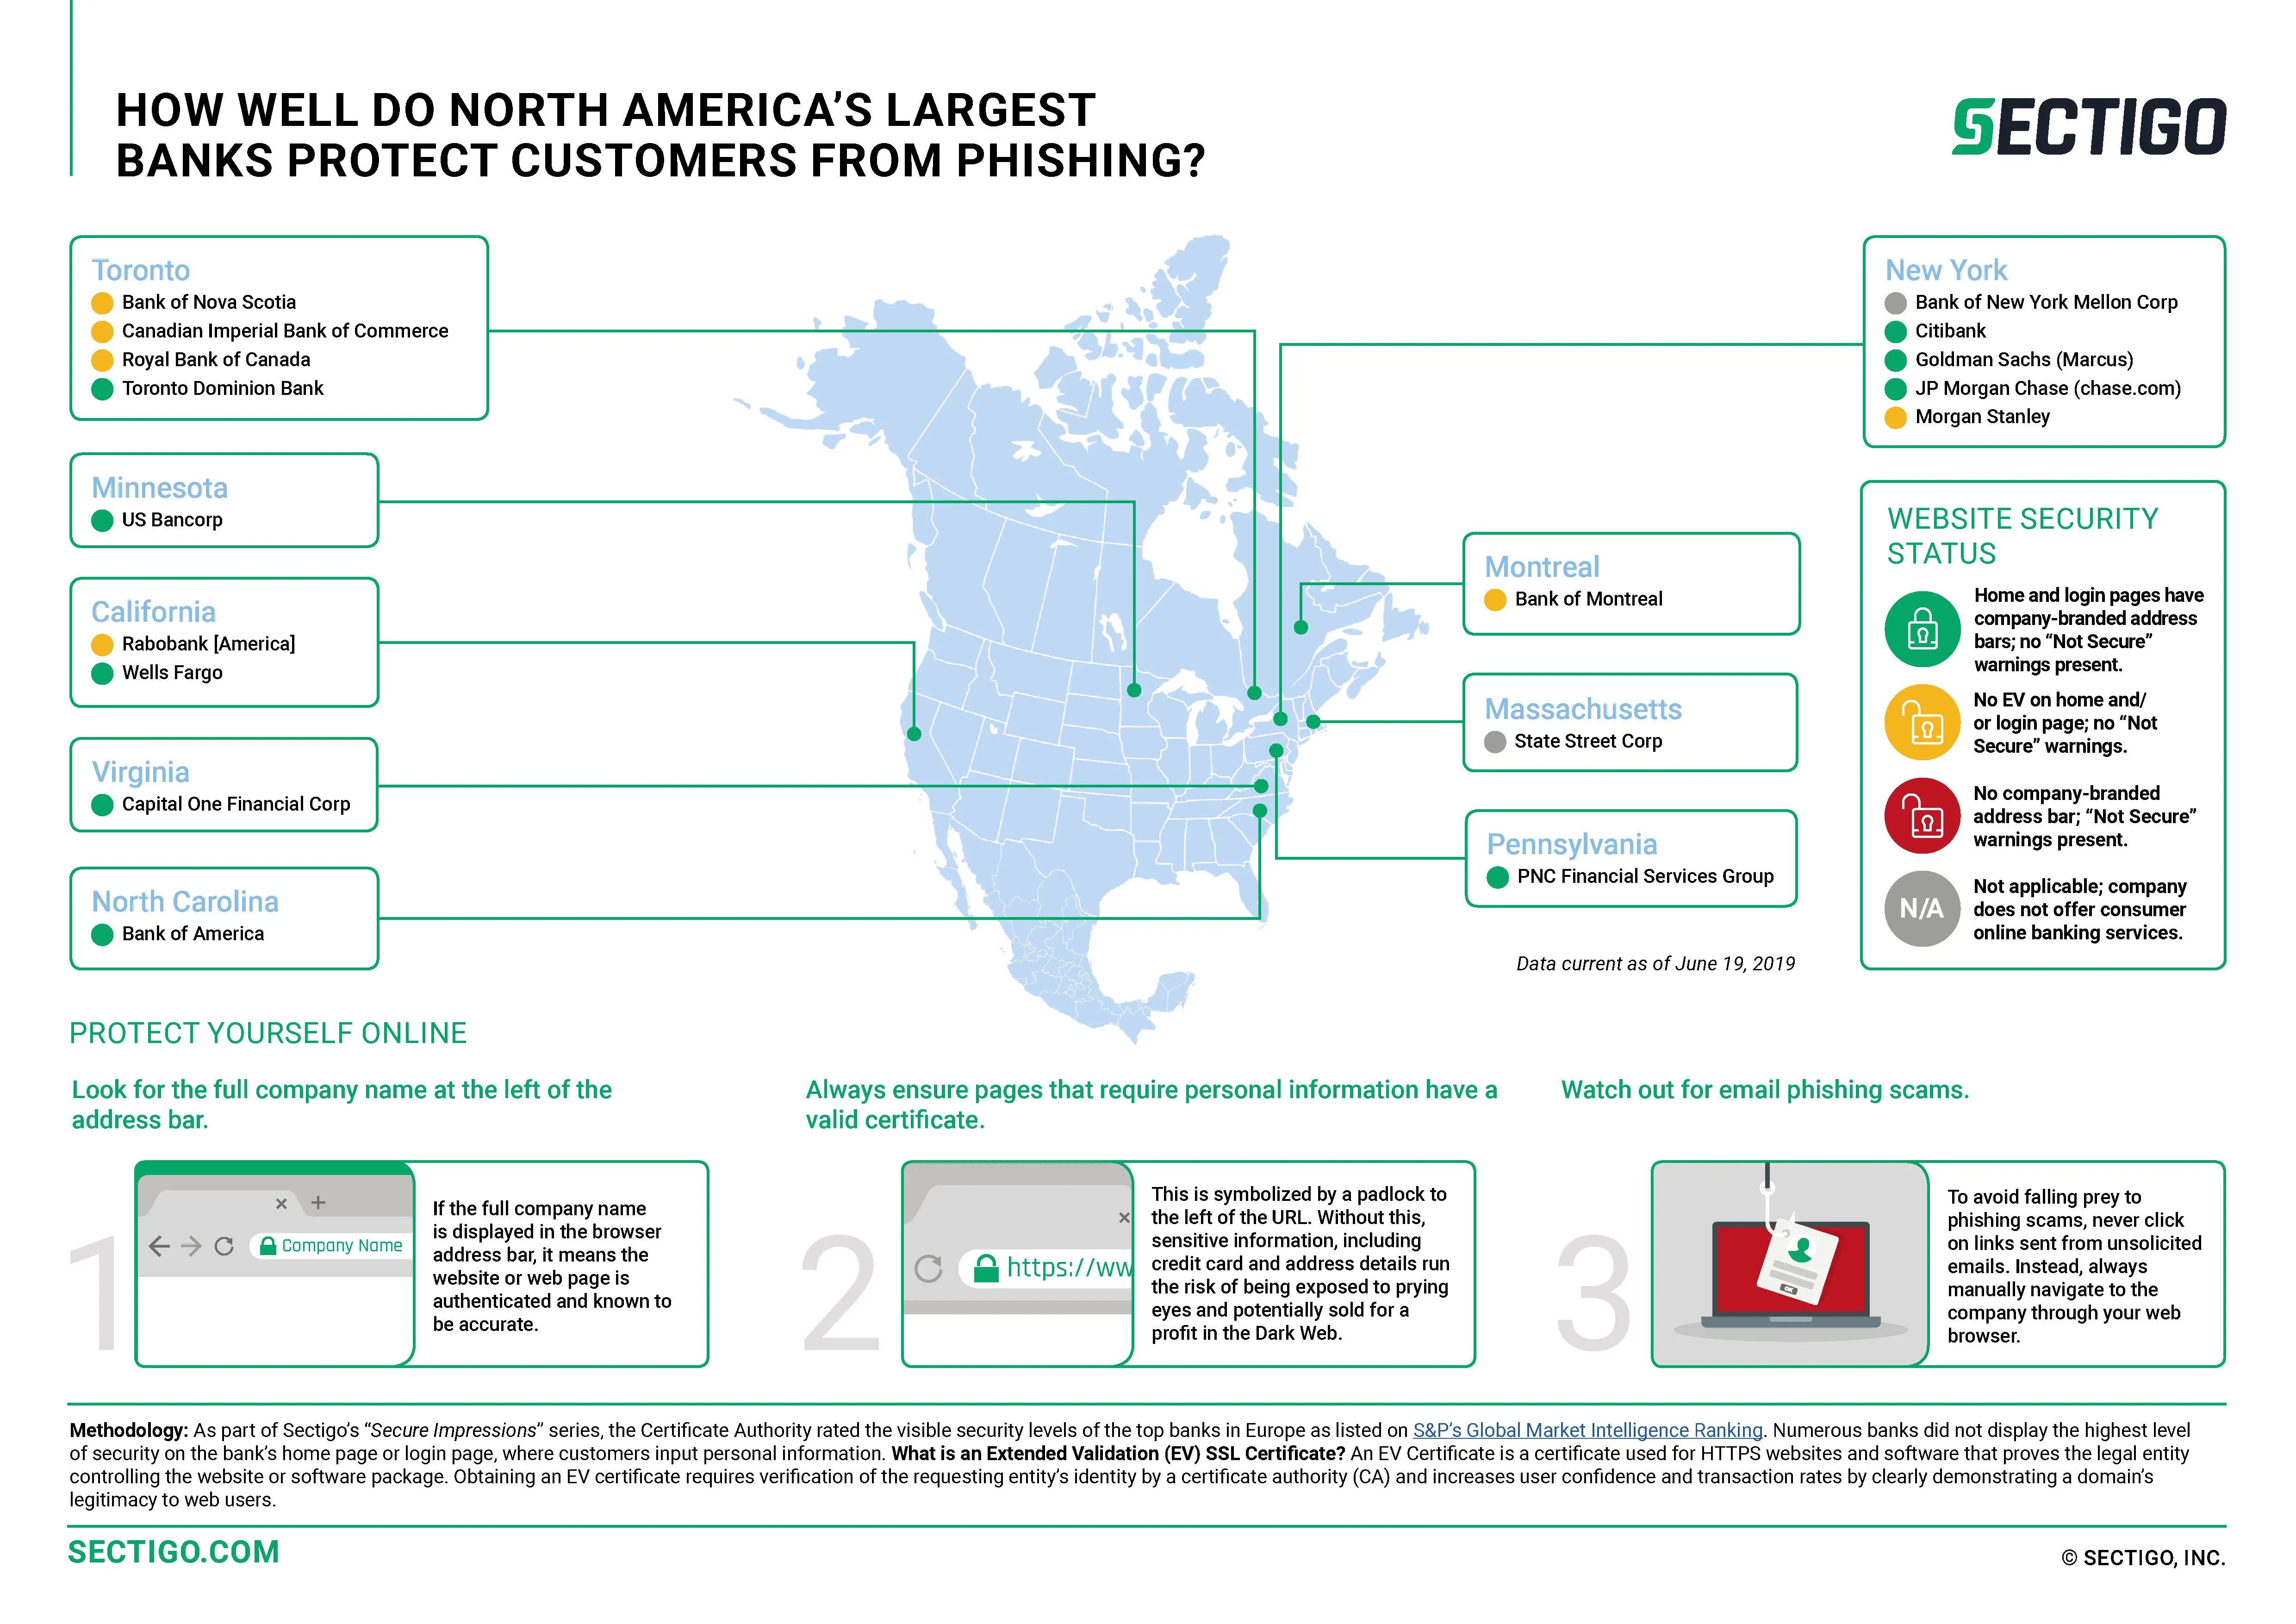
在北美地區,受調研的適用銀行中有 40% 未獲得最高評級;最高評級的判定標準為採用 EV SSL 證書,以證明網站經過真實身份認證。
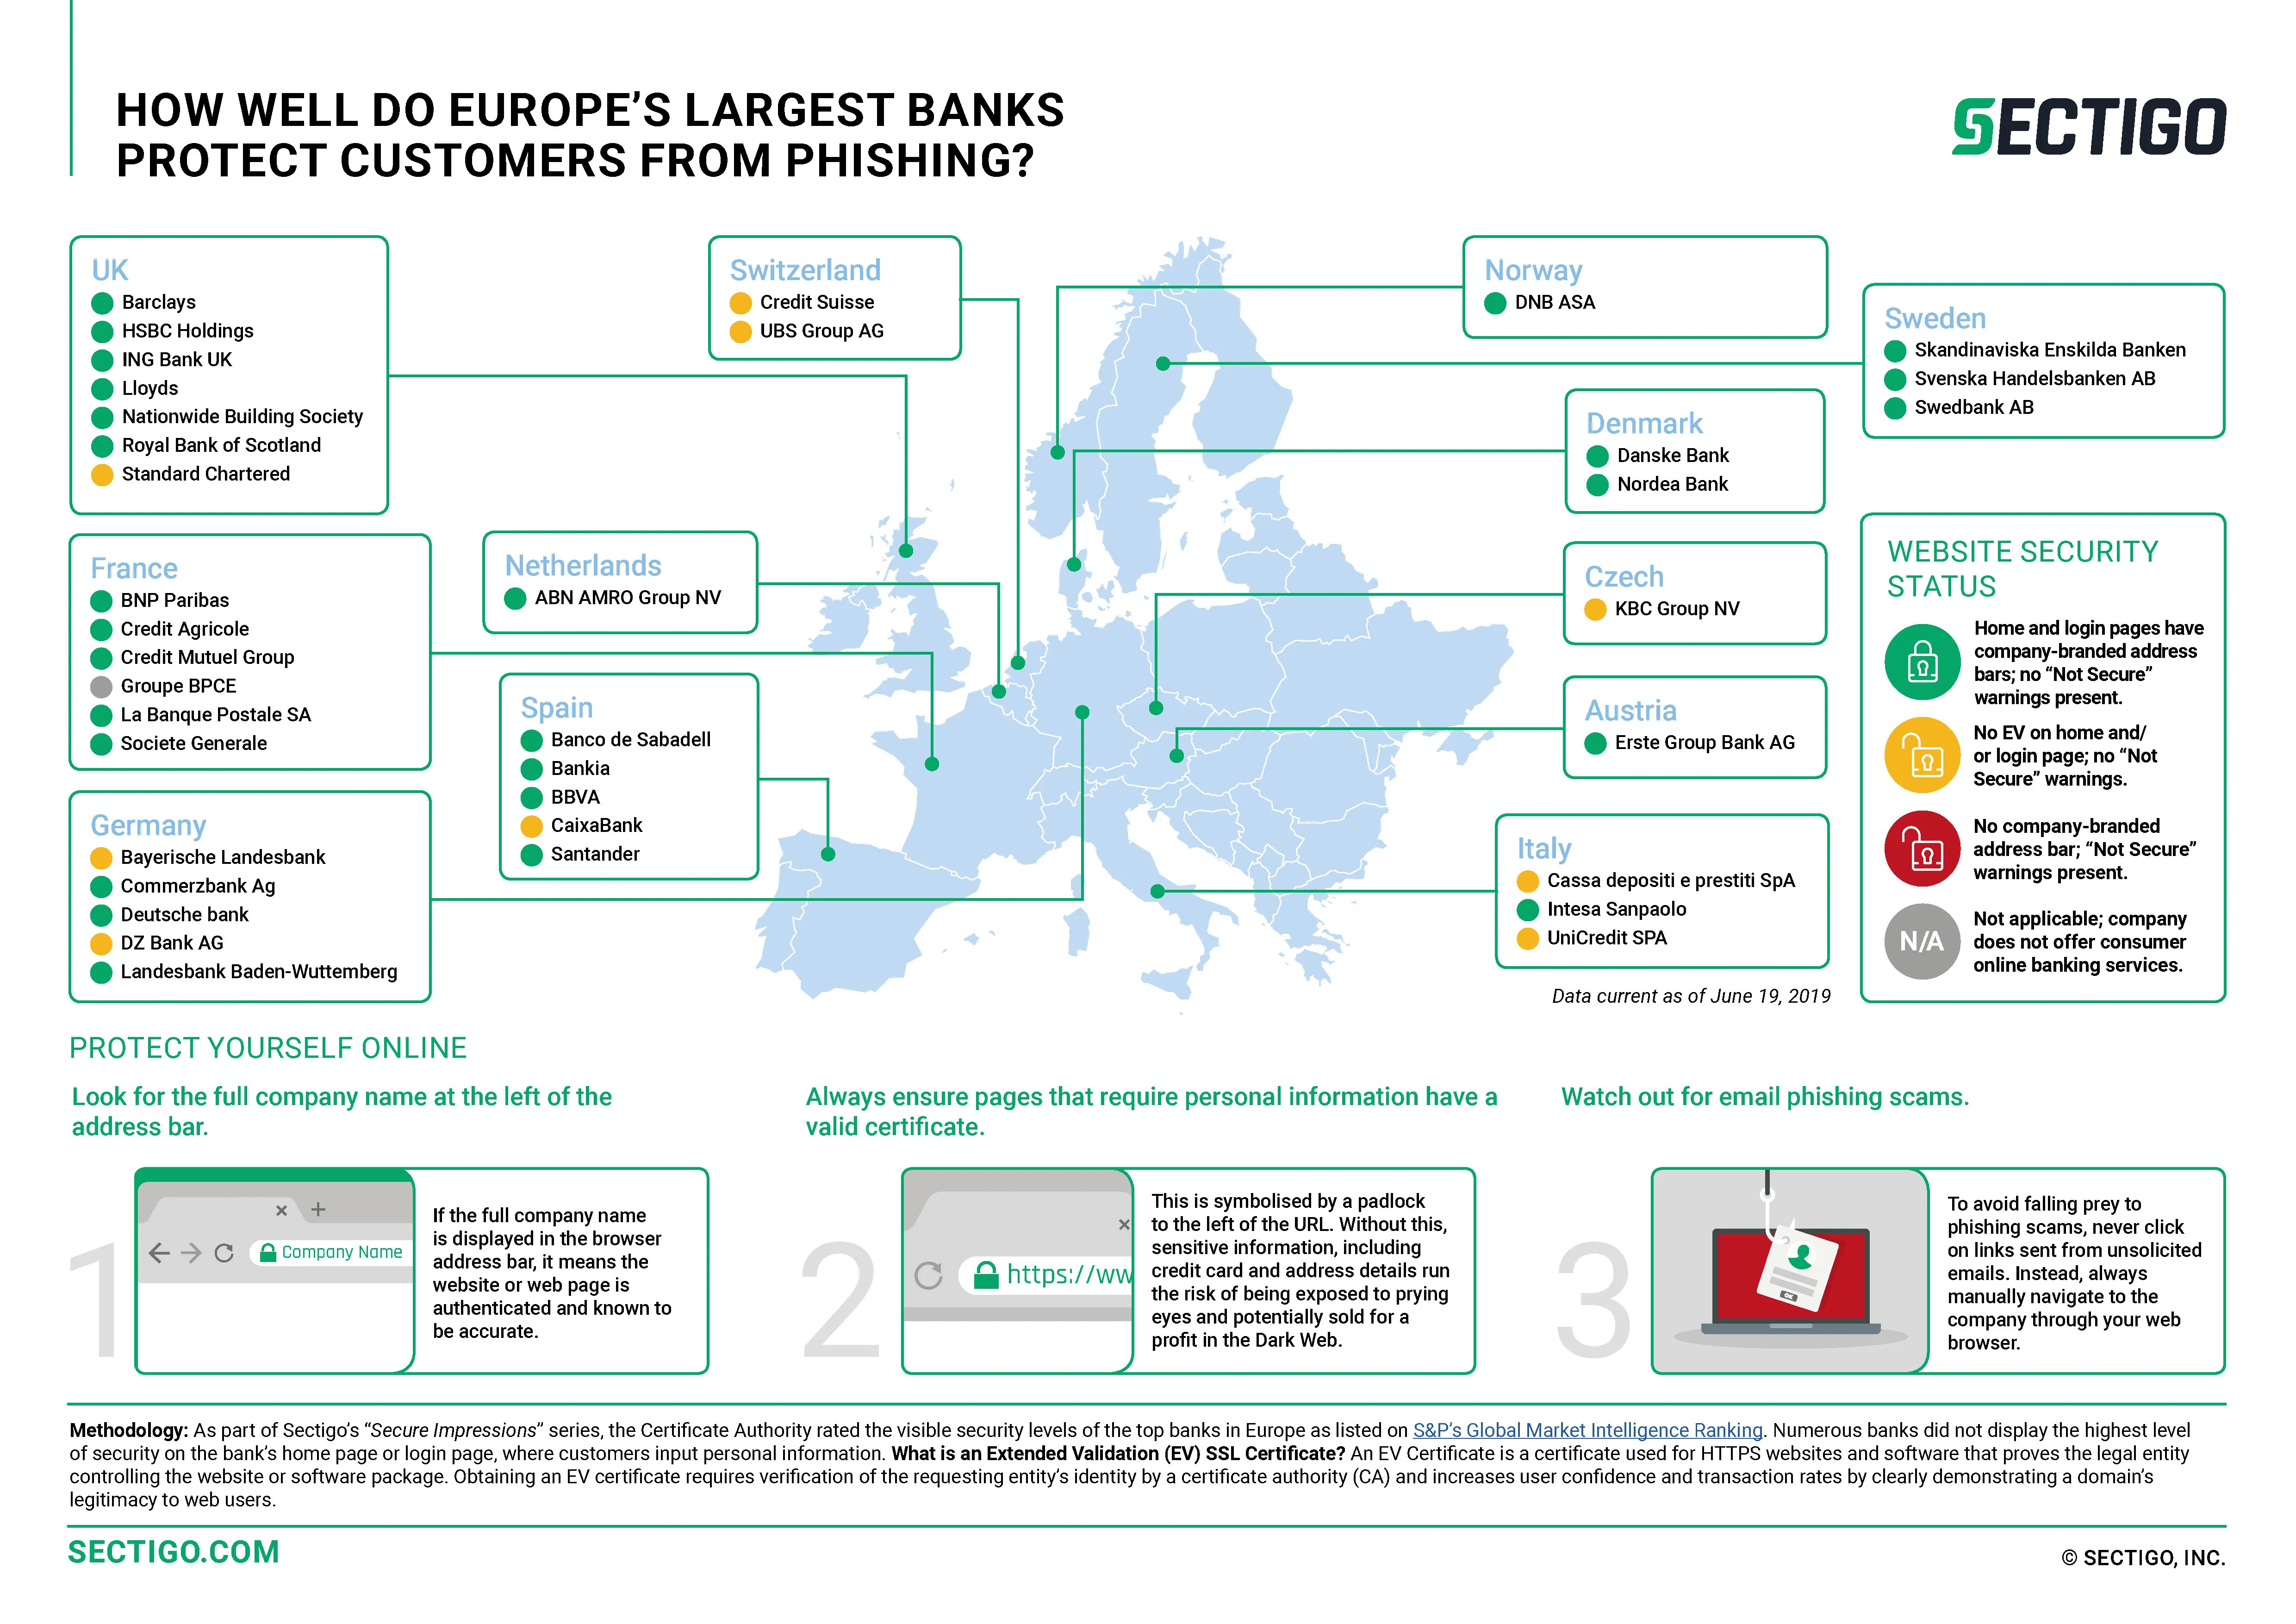
在歐洲地區,受調研的適用銀行中有 25% 未獲得最高評級;最高評級的判定標準為採用 EV SSL 證書,以證明網站經過真實身份認證。
釣魚攻擊與藉口套取密碼(pretexting)是93% 的數據外洩事件的核心手段。扩展验证(EV)證書會在網址列展示企業品牌標誌,既有助提升網站交易轉換率,亦能防止用戶遭受釣魚攻擊,是線上業務的最佳實務安全措施。
2018 年的一項研究發現,8/10的受訪者表示,EV 證書的存在會影響他們對品牌或企業的印象,當中半數受訪者稱這種影響十分顯著。有關結論提醒銀行應重視自身線上形象,這不僅是為了防止客戶遭受釣魚攻擊,也能夠向外界傳遞自身已部署「擴展級」防護措施的訊號。