
Sectigo 網誌
Sectigo 私有 PKI 解決方案的適用場景與使用方法
使用公共根證書可在全體用戶端即時建立全域信任。企業或會設有不對外開放、無需公共根證書的伺服器,但這類伺服器仍可能需要具備認證、簽署能力,以便與其他內部伺服器或應用程式建立安全的 TLS 工作階段。本文介紹使用 Sectigo Private PKI.

如果您有向機構外客戶提供服務的網站,那麼它很大機會配備一張 公共 根信任的數碼證書。這代表其信任鏈可追溯至由知名證書頒發機構(CA)簽發的根證書,這類 CA 預設已獲用戶的瀏覽器及 Java 等主流應用技術信任。使用公共根證書可協助您在全體用戶端即時實現全域信任。
您可能還擁有大量不對外開放、無需公共根證書的其他伺服器,但這類伺服器仍可能需要具備認證與簽署能力,以便與其他內部伺服器或應用程式建立安全的 TLS 工作階段。這類伺服器的信任根為 私有證書頒發機構(CA);即屬雲端 Sectigo Private PKI 服務組成部分、專屬於您的私有 CA。
透過我們的 Private PKI 解決方案,您可為自有伺服器、裝置及用戶配置自訂品牌標識的證書。由於該 CA 僅服務您的機構,將此公開金鑰基礎設施(PKI)用於內部用戶認證場景時,可實現更嚴格的管控。因此,Private PKI 在企業 IT、雲端原生 DevOps 以及物聯網(IoT)環境中均獲得十分廣泛的部署應用。
三種部署場景
使用 Sectigo Private PKI 時,您可選擇以下三種部署架構:
- Sectigo 在雲端為您託管私有根 CA 以及簽發 CA
- 由您的機構自行託管選定的私有根 CA,Sectigo 為您託管簽發 CA
- Sectigo 託管私有根 CA,由您的機構自行託管自有簽發 CA
我們的大部分客戶較傾向上述第一種方案,因為公開金鑰基礎設施(PKI)的全部運維工作(包括託管、維護、安全保障與合規適配)均由 Sectigo 負責,您只需向我們取得並安裝證書,再部署到自身環境即可。不過部分客戶可能已部署私有根 CA,或是企業安全策略規定根 CA 必須部署在自有環境內。在這種情況下,可由 Sectigo 託管及管理簽發 CA,這類簽發 CA 將由客戶本地部署的根 CA 完成簽署。
由於與證書相關的大部分工作都在簽發 CA 端完成,這種模式可協助客戶免去大量日常運維負擔。在上述第三種場景中,您的環境可能正運行 Microsoft CA、HashiCorp Vault PKI 實例或 Kubernetes CA 這類 CA 組件,且已與您的應用程式完成整合。您可讓 Sectigo 託管離線根 CA——其密鑰儲存在符合業界標準、經過審計的數據中心內的 硬件安全模組(HSM)中,由該離線根 CA 為您現有的 CA 簽發證書,再由現有 CA 面向用戶和裝置簽發、管理終端實體證書,從而大幅提升安全防護水平。
我們可協助您判斷最適合自身場景的方案,並助力您完成所選部署架構的落地實施。圖1、圖2、圖3分別展示這三種部署場景。
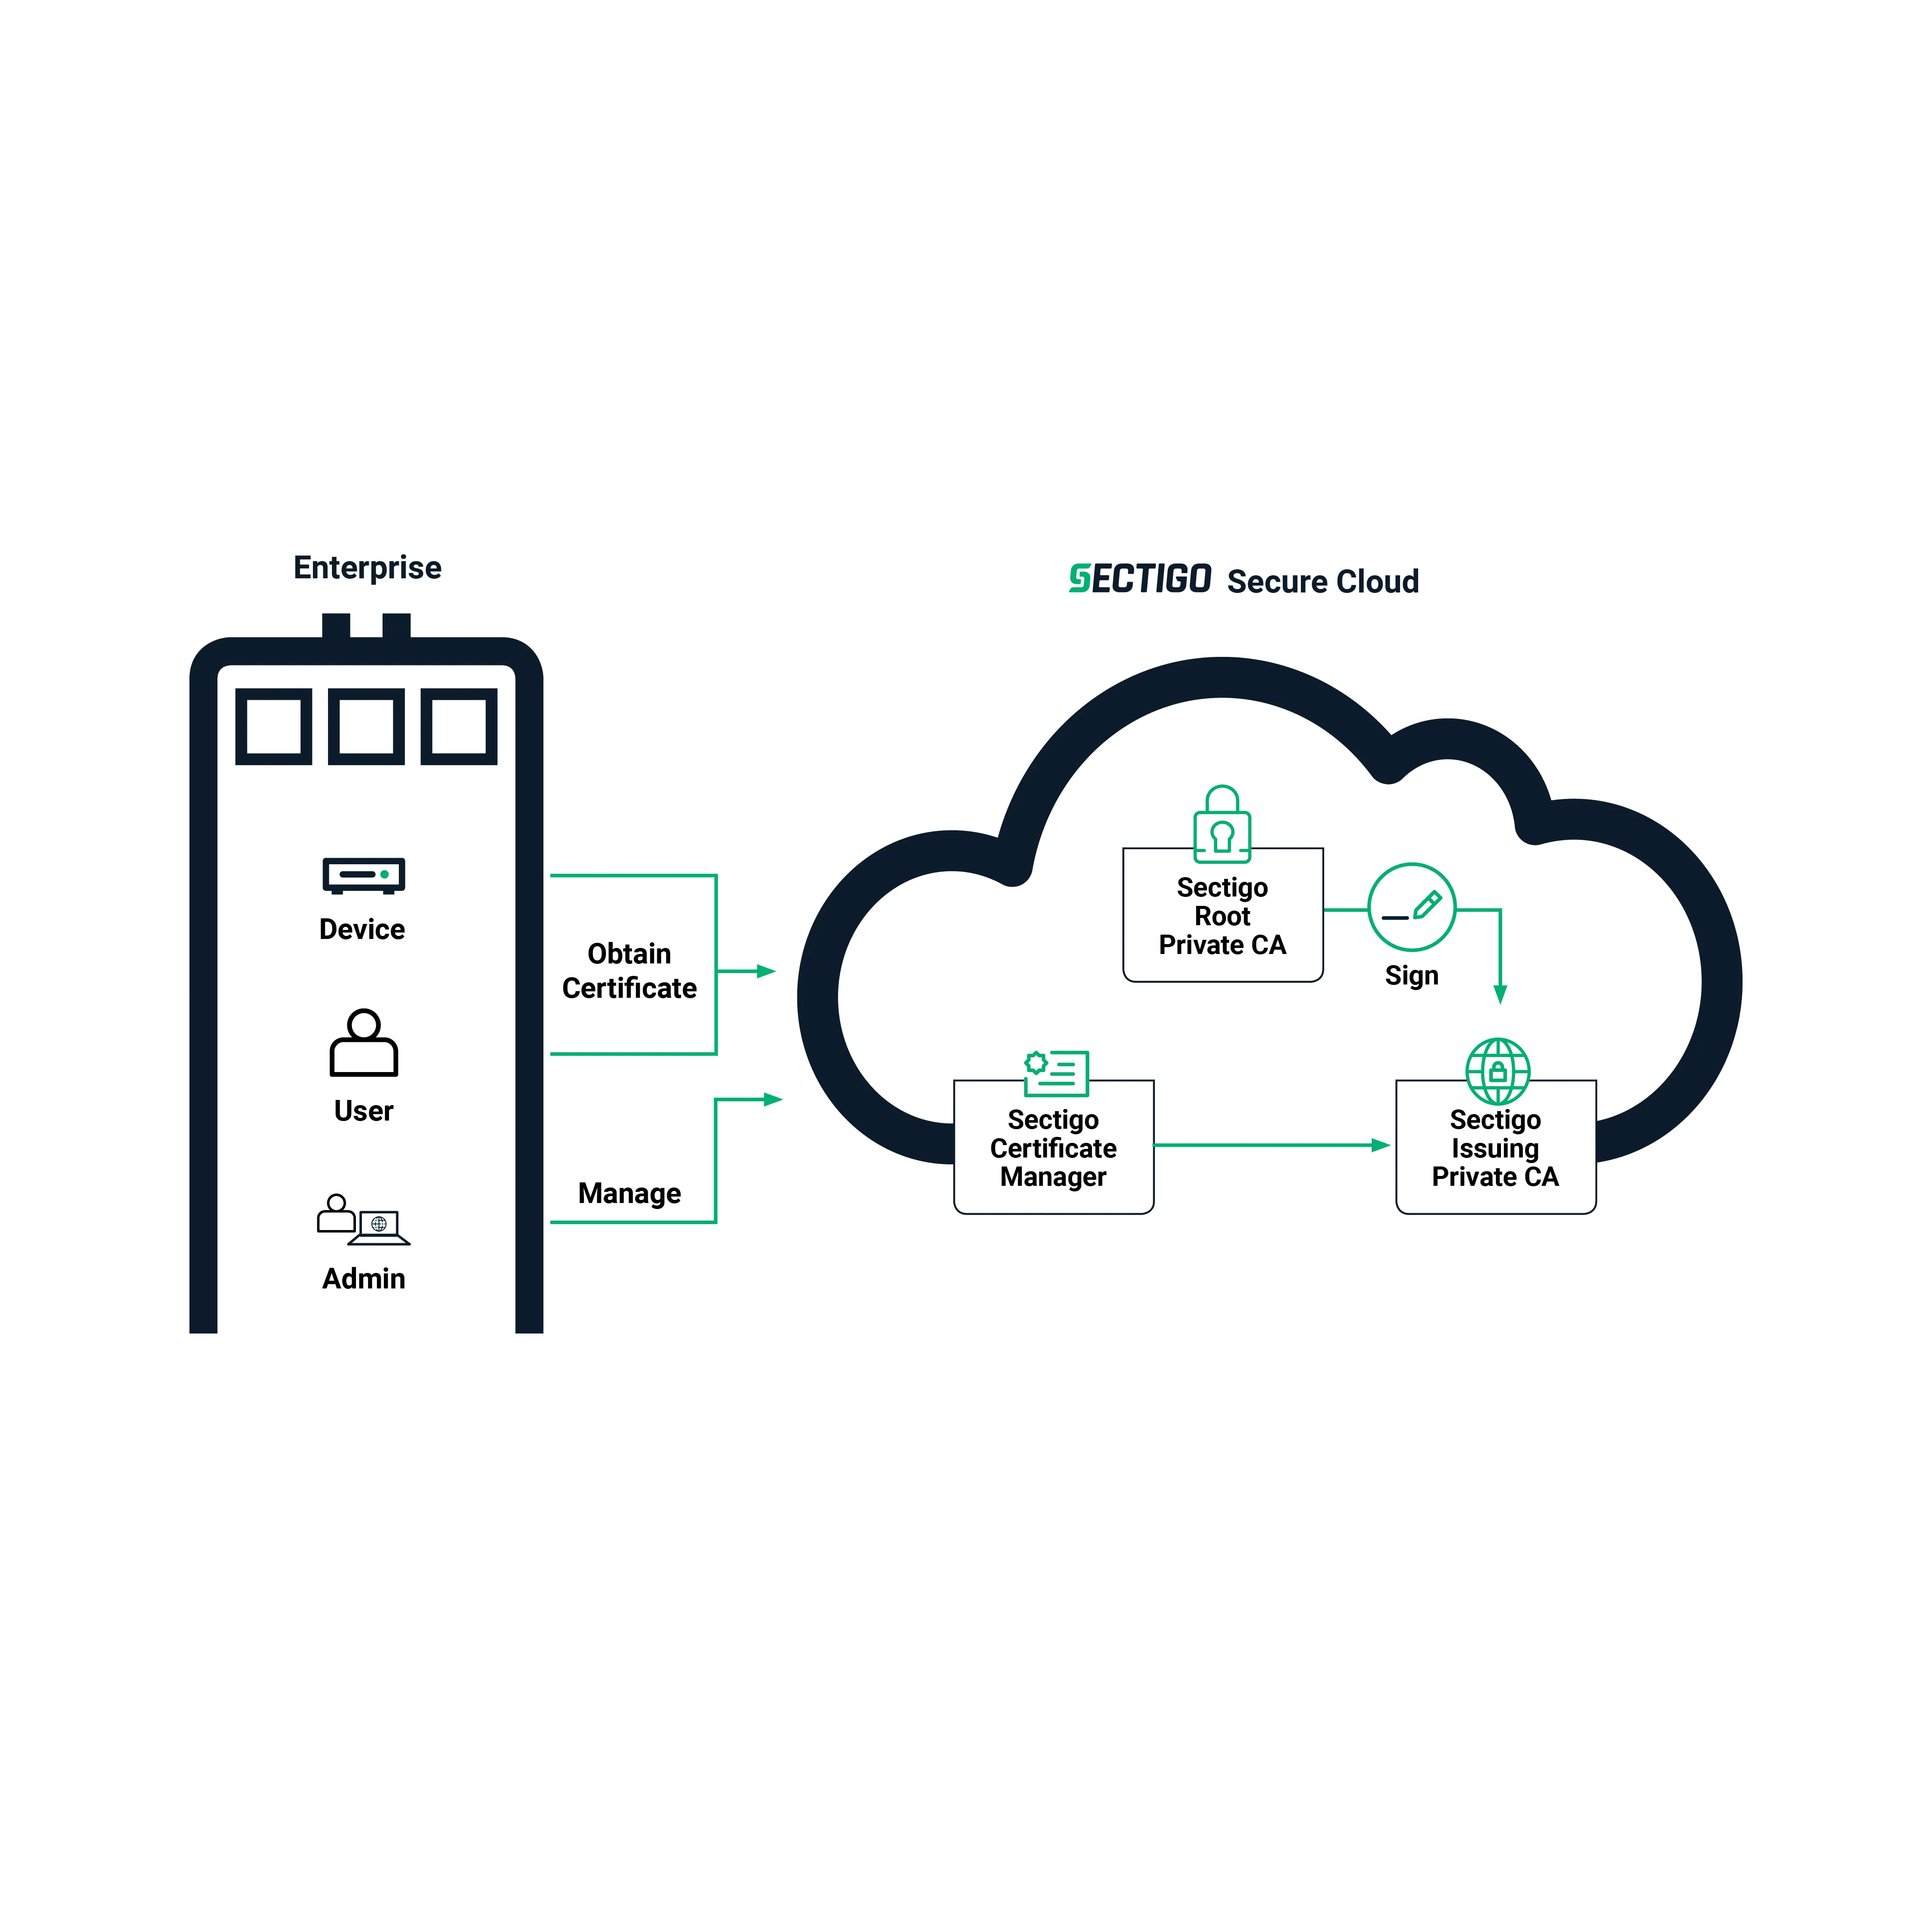
圖1. Sectigo 託管式 Private PKI
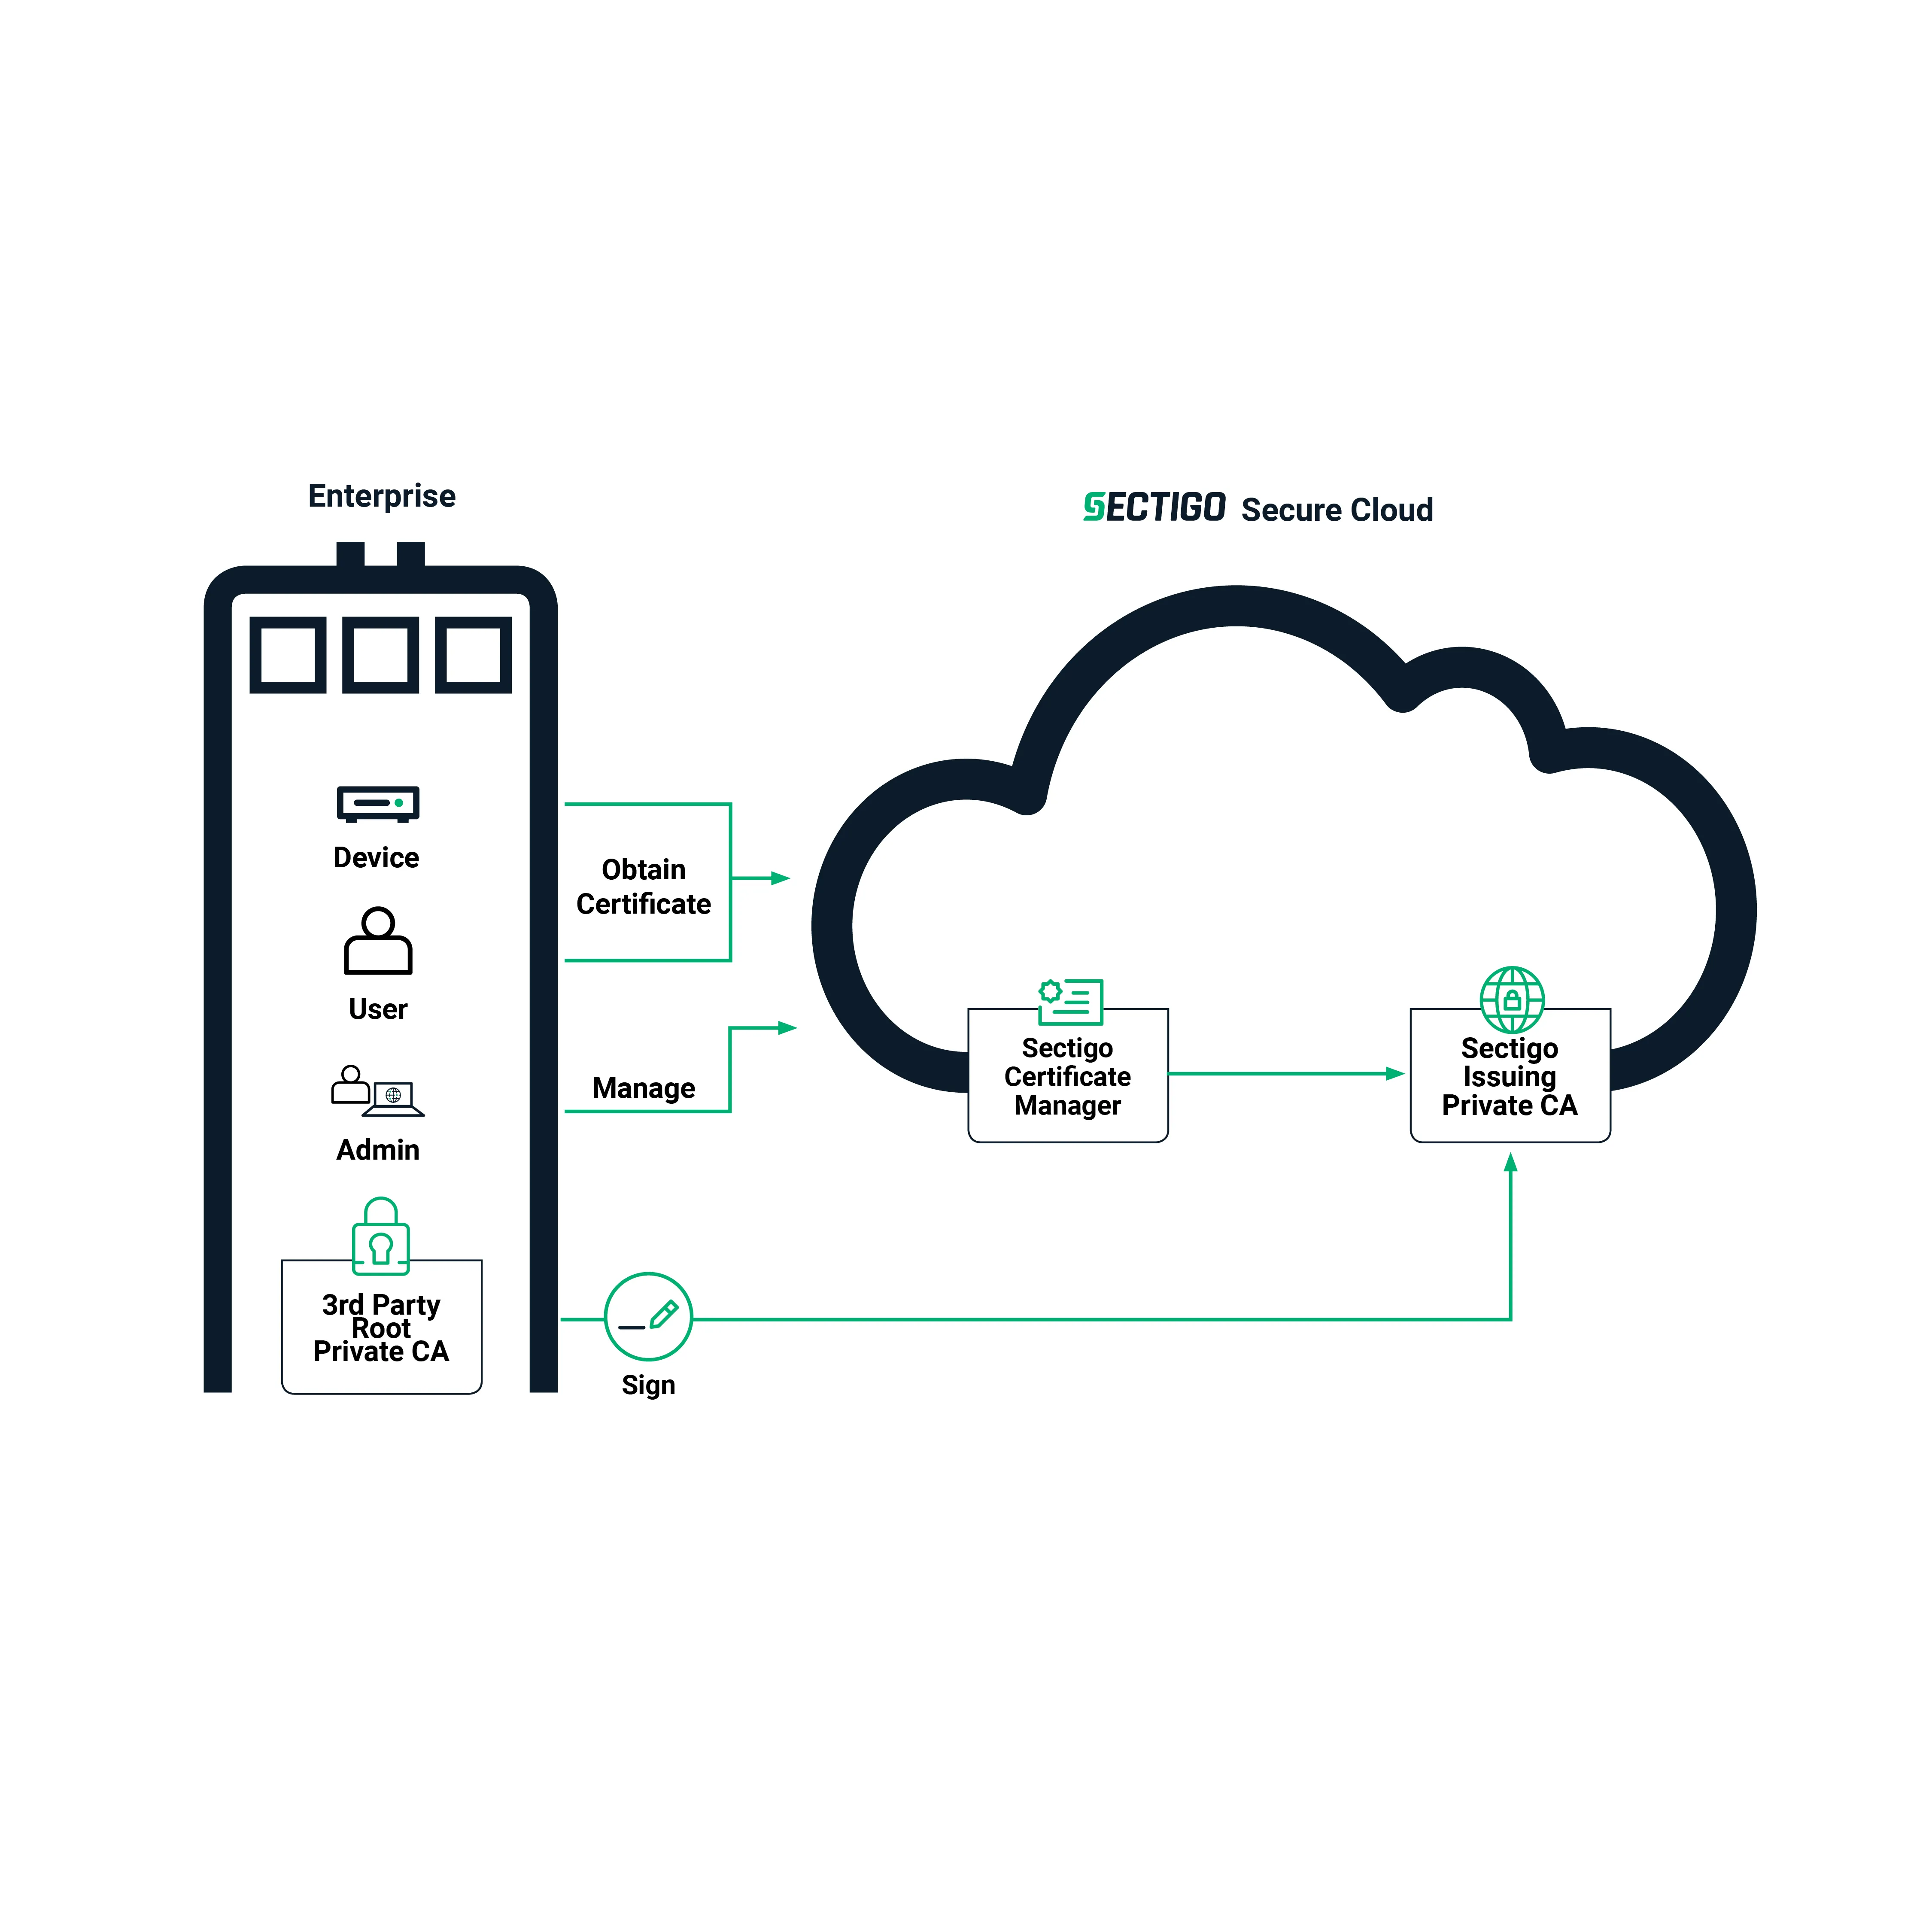
圖2. 客戶託管根 CA + Sectigo 託管簽發 CA
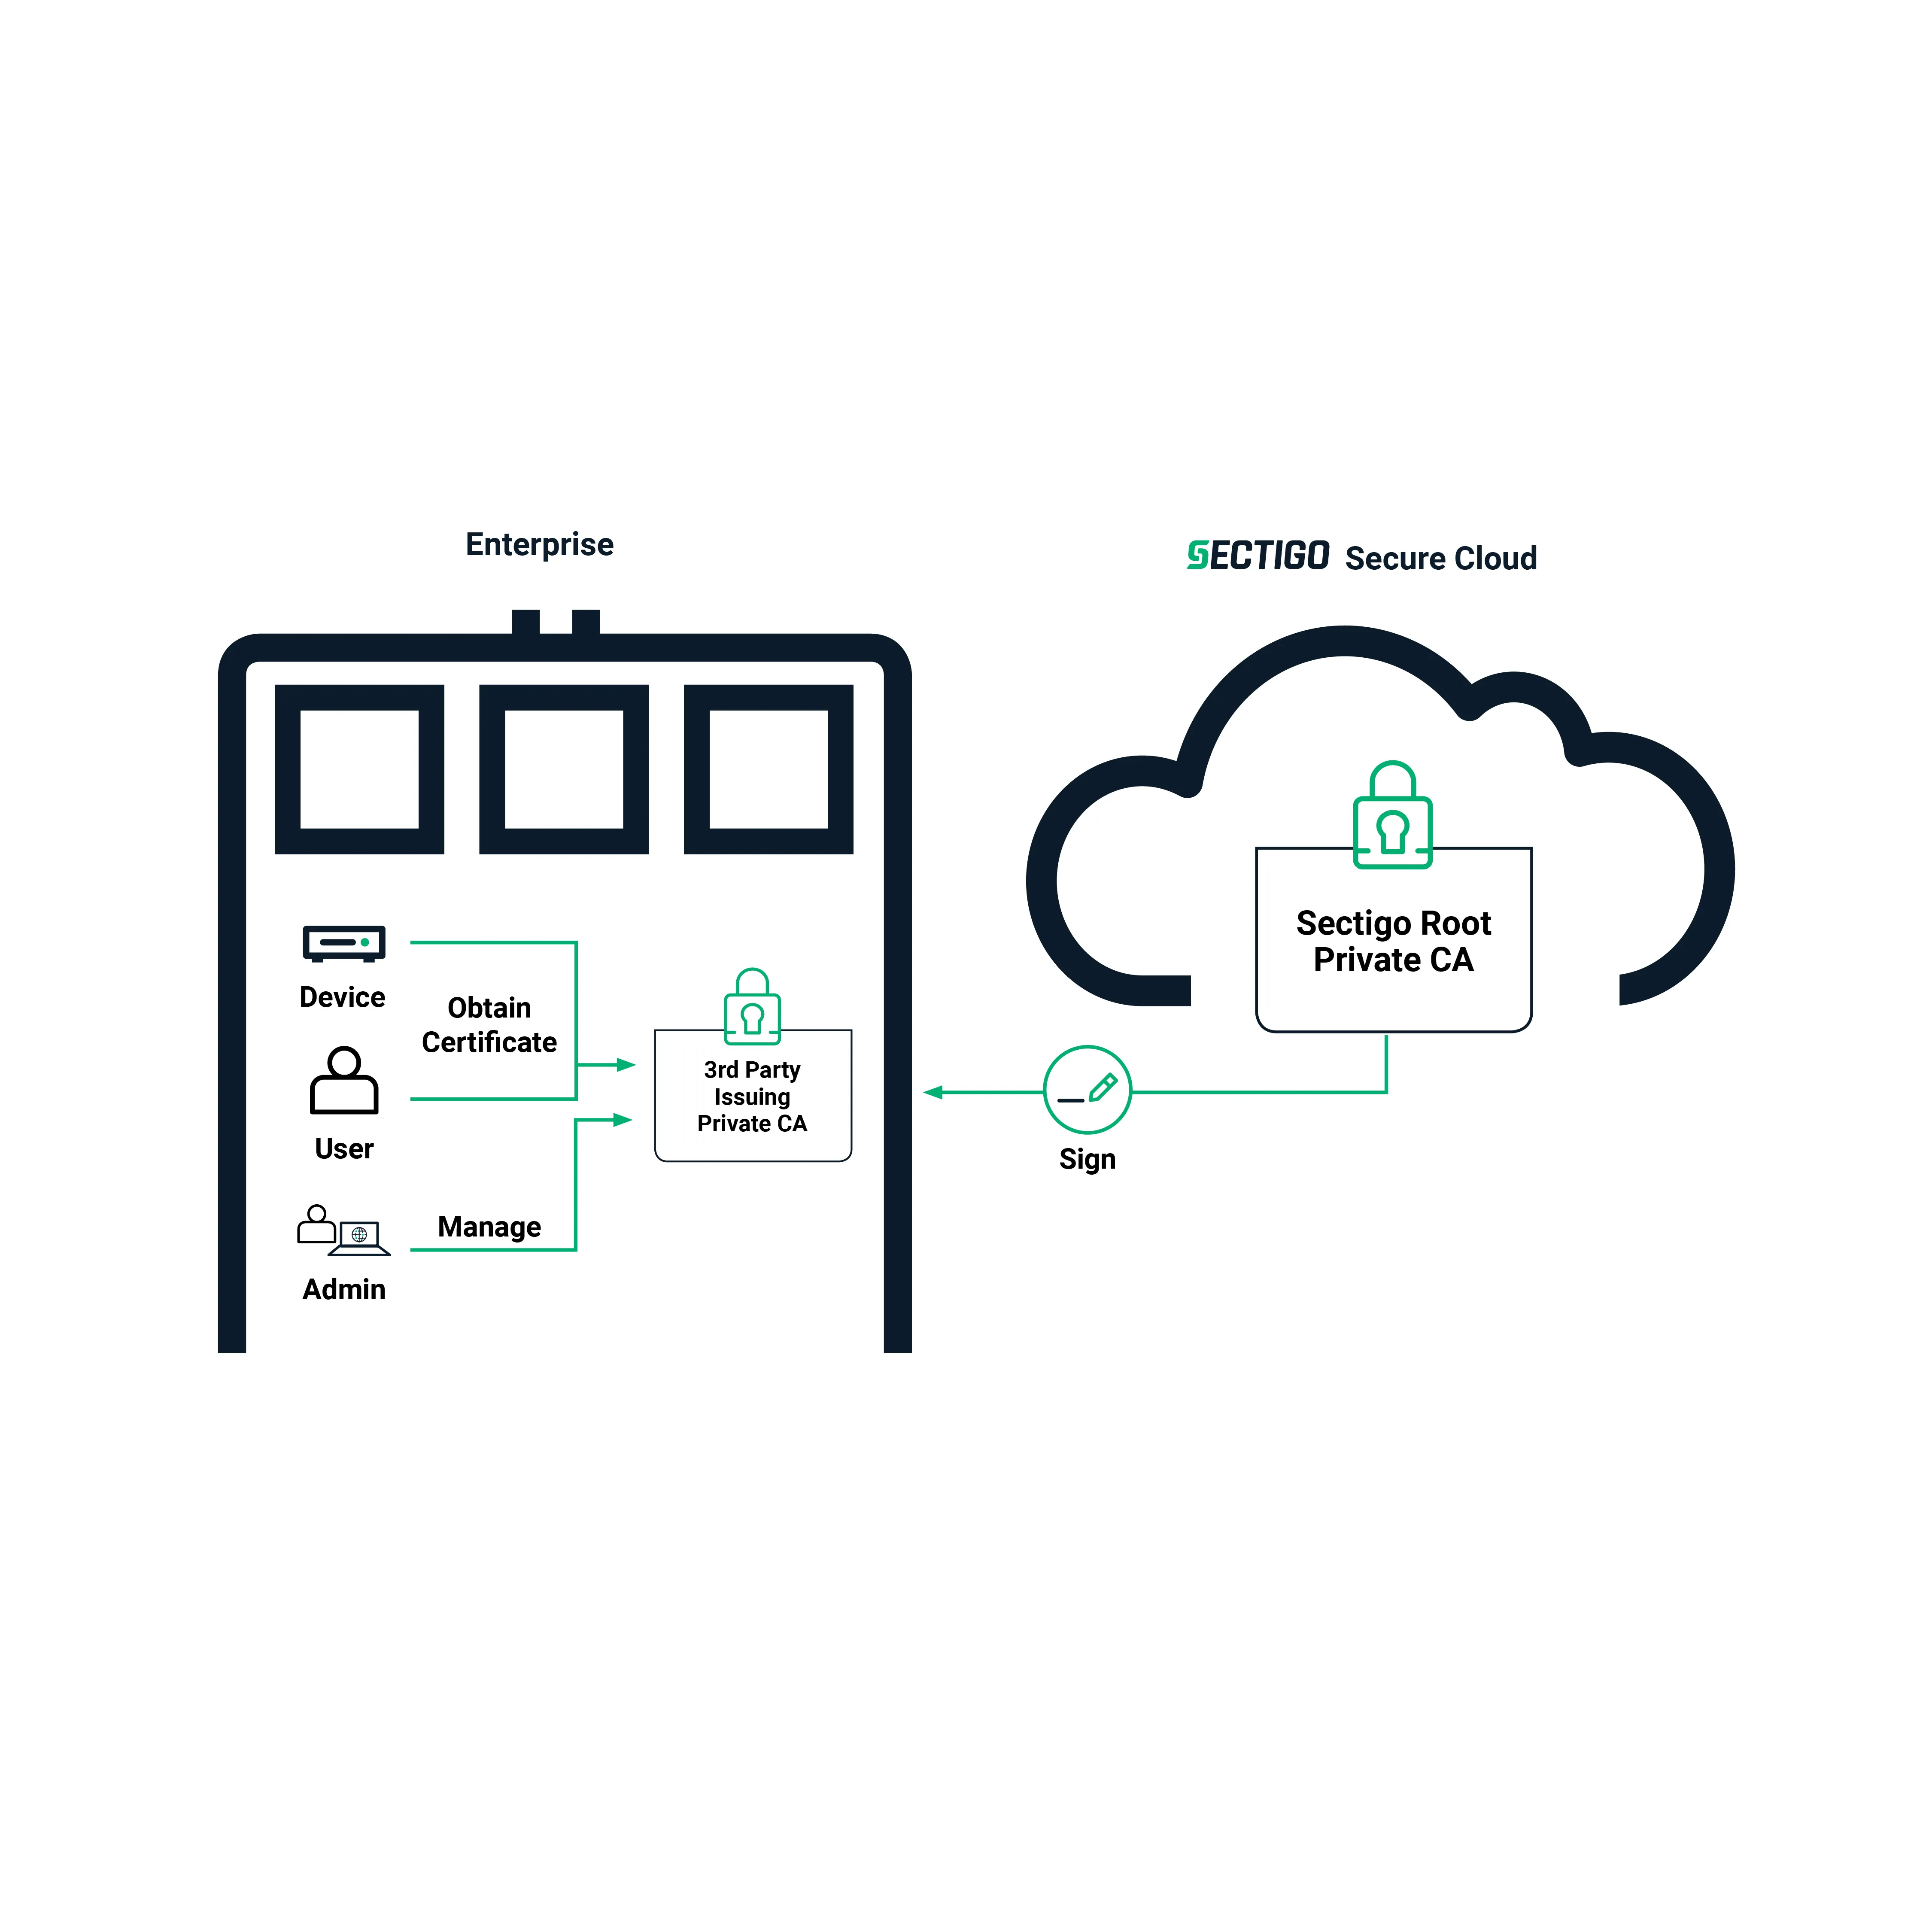
圖3. Sectigo 託管根 CA + 客戶託管簽發 CA
適配 IT 與 DevOps 場景的 Private PKI
針對容器之間、應用程式之間的身分驗證及安全通訊場景,您很大機會需要在 AWS、Azure 或其他雲端環境使用私有信任數碼證書。Sectigo Private PKI 目前正與主流 DevOps 工具整合,支援您在自動化部署基礎設施及應用程式的過程中,順利完成 Sectigo Private PKI 證書的申請及全生命週期管理。此外,為避免軟件遭竄改,您需要為容器及其他應用程式進行程式碼簽署,這類簽署數碼證書同樣可由同一套 PKI 基礎設施簽發。
隨著適配雲端環境的微服務架構普及,您的服務可能會動態建立及刪除,因此需要大量短生命週期數碼證書。Sectigo Private PKI 可支援短生命週期數碼證書的簽發與管理,同時我們的授權方案亦配合這類業務模式,協助您控制成本。
面向自動化的解決方案
自動化是我們架構的核心能力。Sectigo Private PKI 可協助您實現數碼證書簽發、安裝的端到端自動化。
我們支援各類業界標準通訊協定,例如 Enrolment over Secure Transport (EST)、Simple Certificate Enrolment Protocol (SCEP),同時亦在推動與第三方工具的整合,包括 Kubernetes cert-manager、HashiCorp Terraform 和 Vault、Ansible、Puppet、Chef 等。在 Microsoft Windows 環境中,您可以使用我們的自動註冊功能,從 Sectigo Private PKI 簽發數碼證書;至於非 Microsoft 環境的實體,您可使用經我們 Private PKI 測試驗證的其他支援工具管理對應的數碼證書。
近期發布的這篇網誌《談到 SSL 證書自動化,Sectigo 提供豐富選項》介紹了 Sectigo 用以減少管理員手動工作量的全套自動化工具的實用資訊。
集中管理控制台
我們大部分客戶都不願意分別對接兩家供應商來取得公開數碼證書及私有數碼證書。因應這項需求,我們對系統作了專門設計,您可透過名為Sectigo Certificate Manager的集中控制台管理所有數碼證書。不論管理哪種類型的數碼證書,管理員的操作體驗都是一致的。所有數碼證書及其狀態、到期日期均可在集中控制台檢視。Certificate Manager 還可偵測您環境中所有的數碼證書(包括非 Sectigo 簽發的數碼證書)並生成相關報告。
我們還有更多值得期待的規劃,未來將為您提供統一檢視介面,覆蓋 Private PKI、公開 SSL 以及企業物聯網數碼證書的全面管理。聯絡我們獲取更多資訊.