
Sectigo 網誌
保障醫療設備、服務與數據免受網絡攻擊侵害
近年來,醫院及醫療機構屢屢成為網絡不法分子的攻擊目標,這些攻擊者意圖侵害醫療行業及其患者、或製造破壞。不論是忽略嵌入式設備安全,還是電郵安全管控鬆懈,安全投入缺位的代價都可能十分慘重。

醫療行業在部署醫療設備及數據系統加固技術方面進展緩慢,攻擊者因此愈發猖獗,不斷升級攻擊手段。
據HealthITSecurity.com報道:今年至少已有六家醫療服務提供商遭遇勒索軟件攻擊。2019年6月,NEO Urology遭攻擊後,最終支付75000美元才恢復對系統和數據的存取權限。2019年2月,Southeastern Council on Alcoholism and Drug Dependence遭遇勒索軟件攻擊,隨後不得不通知25148名患者其數據可能已遭泄露。這些還只是公開報道的攻擊事件;專家認為實際發生的攻擊更多,只是相關方未對外披露。
患者的個人醫療數據也可能被存取、售賣並用於非法目的。據CBS News與Protenus統計,2018年共有222家醫療企業上報黑客攻擊事件,受影響的患者記錄超過1100萬份。當患者的醫療記錄和信用卡數據在暗網被售賣時,HIPAA合規已經算不上是患者私隱層面需要擔心的首要問題了。
從最基礎的電郵安全環節開始,安全投入缺位可能給醫療機構帶來極高昂的代價。據《Security Intelligence Magazine》報道,美國聯邦調查局(FBI)2017年統計發現,BEC(商業電郵詐騙)與電郵帳戶入侵事件造成的上報損失額最高——共波及15690家企業受害者,總損失達6.76億美元。
當前保護聯網醫療設備、挫敗網絡犯罪分子的重要性也在不斷提升。例如,據HealthcareIT News消息,美國食品藥品監督管理局(FDA)曾通報,多款Medtronics生產的胰島素血糖泵(目前已召回)可能被遠程接管並被誘導異常工作,進而引發危險的醫療後果。這類設備的加固工作需要從產線環節開始,貫穿整個供應鏈流程,覆蓋設備內置的處理器與組件,以及空中下載更新的軟件。
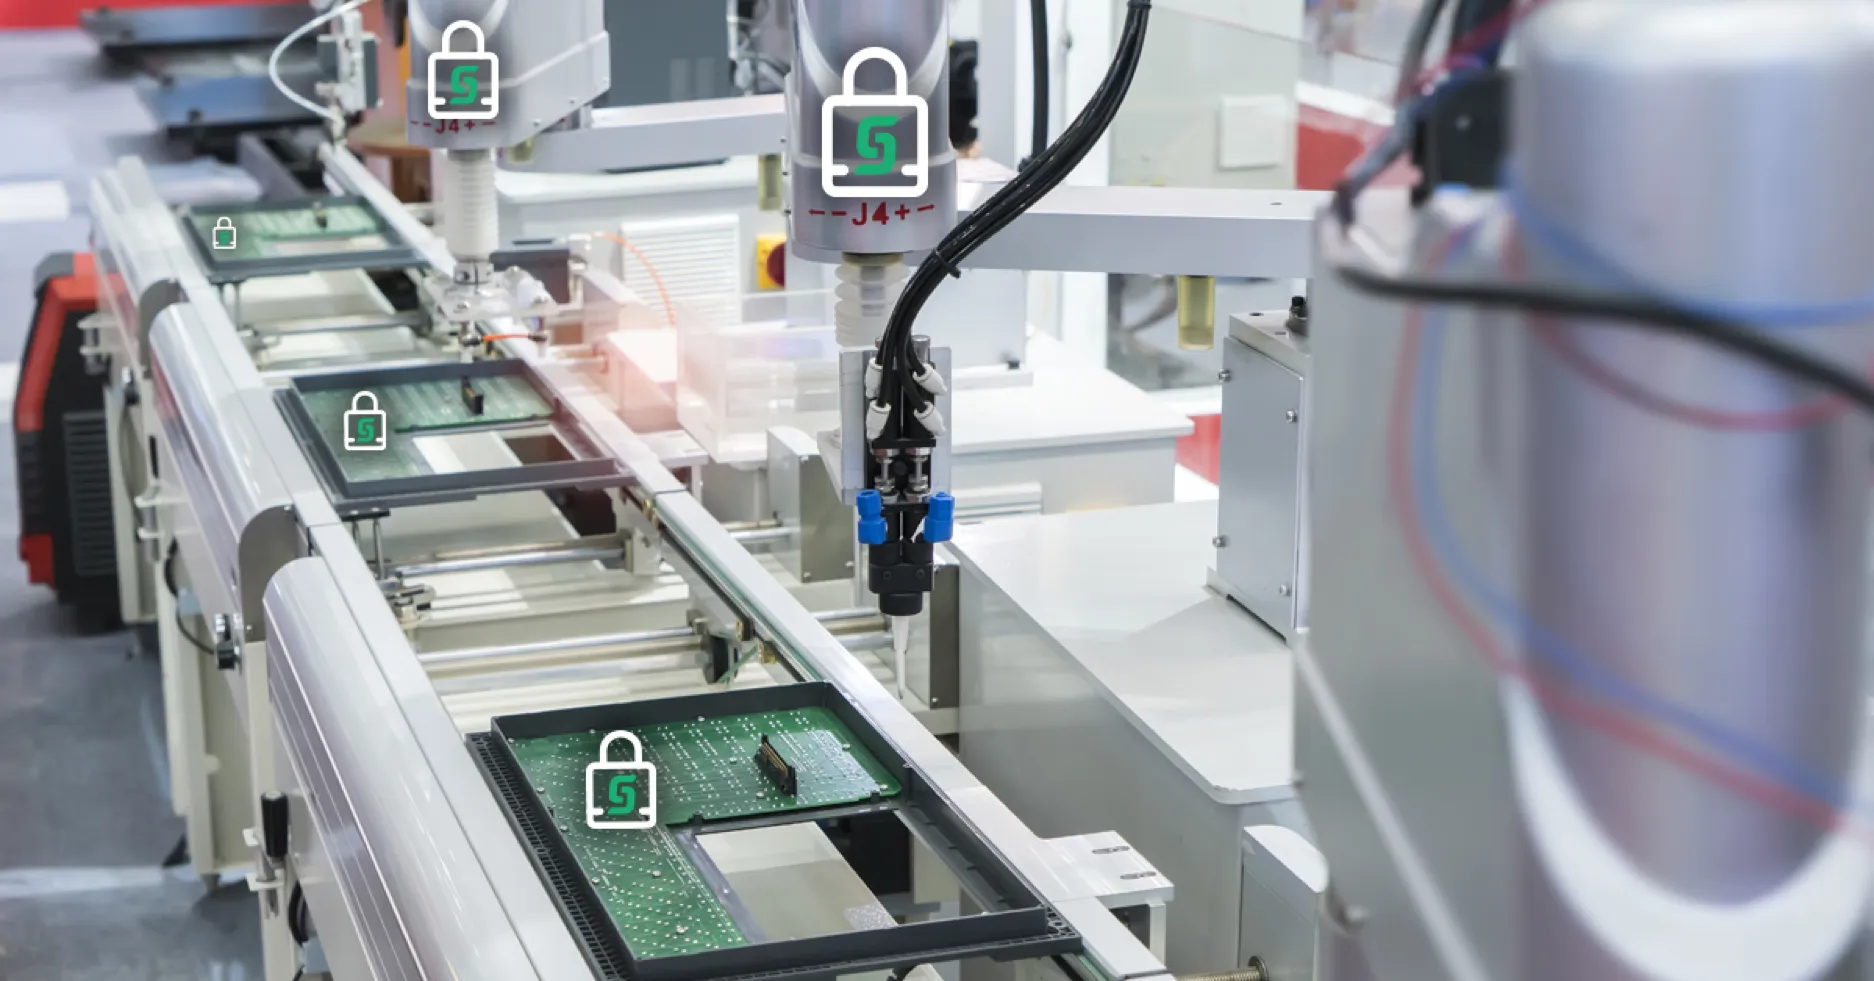
從原始製造商的產線環節到現場更新階段,醫療設備全生命週期都需要做好網絡攻擊防護。
網絡安全風險還會直接影響患者安全。舉例來說,如果iWatch或同類個人健康監測設備錯誤提示用戶心率過慢或過快,最壞的結果不過是讓患者產生不必要的焦慮。但如果心臟起搏器被劫持,攻擊者就可能篡改調控心臟的電脈衝讀數,使起搏器工作異常。對於糖尿病患者使用的血糖監測儀而言,錯誤的血糖水平提示再加上錯誤的胰島素「自動」給藥劑量,可能會造成致命後果。
醫療行業該如何構建防護體系以抵禦攻擊?
我們正處在一個快速發展的「物聯網」(IoT)世界,每一台「物」都搭載了具備聯網能力的計算組件。醫療設備製造商若能將安全控制機制與策略內置到每台設備中,不僅可以抵禦源自互聯網的攻擊,還能避免設備在生產環節就被植入隱藏的惡意軟件載荷。
首先:依託數碼證書及線上安全策略,完善網站、網絡與數據庫安全的相關知識體系與實踐方法,可以確保通過互聯網傳輸、存儲信息,開展線上交易、處理個人數據的醫療機構能夠抵禦絕大多數常見的黑客攻擊。確保每個網站、伺服器、流動設備、應用及每台設備都擁有經過身份認證的數碼身份(以支援加密通信),能夠大幅提升黑客的攻擊門檻。將黑客阻擋在IT網絡之外,即可降低網絡內部醫療設備及其他系統遭受攻擊的風險。
電郵安全領域的進展,例如使用 Secure/Multipurpose Internet Mail Extensions (S/MIME) certificates來保障電郵通訊安全,可防範釣魚攻擊與BEC攻擊——避免員工誤開詐騙者發送的惡意電郵。電郵安全防護為黑客關上了又一扇入侵之門,否則黑客可能存取存儲個人與財務數據的網絡,或破壞系統並勒索贖金。
同等重要的是在設備 內部 構建安全防護能力。這需要部署安全功能,保護設備免受攻擊、保障設備完整性,並實現設備身份認證。可喜的是,業內的製造商、供應商與開發人員正越來越多地採用聯網設備安全最佳實踐技術,包括:
- Secure Boot——提供嵌入式軟件API,從設備初始「上電」到應用執行全程保障軟件完整性,幫助開發人員對引導加載程序、微內核、操作系統、應用代碼與數據執行安全的代碼簽名操作。
- Device Identity Certificates ——在生產製造階段向設備注入數碼證書,讓設備接入網絡時、與系統內其他設備通訊前可完成身份認證,防止設備被仿冒,同時避免偽造設備接入網絡。
- Embedded Firewall——可兼容實時操作系統(RTOS)與Linux,配置並執行過濾規則,阻止設備與未授權主體通訊、攔截惡意消息。
- Secure Element Integration——原始設備製造商(OEM)與醫療設備廠商應集成各類Secure Element,例如符合Trusted Platform Module (TPM)規範的安全元件,以實現安全啟動、依托安全元件內部生成的密鑰對完成公鑰基礎設施(PKI)註冊,以及設備認證功能。
- Secure Remote Updates——在允許安裝固件更新前,驗證固件已通過身份認證且未被篡改,確保組件未被修改,屬於原始設備製造商(OEM)發布的可信認證模塊。
已經部署上述安全協議與技術的醫療設備開發方及製造商,在防範遠程攻擊向設備與網絡植入惡意軟件、防範勒索軟件攻擊方面已取得長足進展。通過採用這些現代安全解決方案,行業可確保從全球各地採購的子組件、零部件,以及醫療系統中搭載的各類處理器、板卡、傳感器等部件,均能抵禦黑客入侵。
保障醫療設備與信息免遭網絡攻擊並非易事,也永遠無法實現絕對安全,這是一場持久戰。網絡犯罪分子始終在升級攻擊手段,設計新穎、隱蔽的攻擊向量。不過,只要及時跟進最新網絡安全趨勢,採用合理的安全流程與軟件,製造商、醫療機構——以及患者——就能獲得目前可用的最優預防性防護。