
Sectigo 網誌
無密碼認證指南
現今的IT安全團隊需要具備識別與認證企業全域身份的能力,不論該等身份屬於人員、設備、數據還是應用程式。密碼是傳統且應用廣泛的安全保障手段,但現時其有效性已不如從前。隨着IT技術發展,惡意行為者的攻擊手段愈發複雜,更視密碼為多數IT系統的薄弱環節展開攻擊。

這類惡意行為者愈來愈擅長以下操作:
- 誘騙用戶在釣魚網站輸入密碼
- 在互聯網傳輸過程中竊取用戶身份
- 從密碼儲存庫中盜取密碼
- 找出被盜密碼遭重複使用的場景
- 透過暴力破解獲取密碼
根據《2022年威瑞森數據外泄調查報告》,北美地區超過66%的數據外泄事件都與憑據泄露有關,儘管存在這些安全弱點,密碼仍被廣泛使用。不過,藉助基於公鑰基礎設施(PKI)技術的無密碼認證方案,在企業場景中淘汰密碼這個長期目標終於得以實現。Gartner預測,到2022年,60%的大型及全球化企業、90%的中型企業將部署無密碼認證方式,覆蓋超過50%的認證用例。* https://www.gartner.com/smarterwithgartner/embrace-a-passwordless-approach-to-improve-security/
什麼是無密碼認證?
企業內對訪問憑據的需求無處不在。最容易聯想到的認證場景大概是員工使用密碼登入電腦、網站或應用程式,但這只是冰山一角。網絡設備與WiFi、VPN、網關等接入點,伺服器、雲端環境、數據庫等系統,以及流動設備、物聯網設備、網絡設備等各類其他設備,同樣需要安全認證。這類認證場景中有一部分在後台運行,普通用戶無法察覺,但它們仍是企業IT基礎設施的關鍵組成部分。
無密碼認證是一種無需輸入或記憶密碼及其他基於知識的秘密信息的認證方式。它依賴加密密鑰對:私鑰與公鑰。公鑰會在註冊環節提交給提供認證服務的遠端伺服器、應用程式或網站;私鑰儲存於用戶設備上,僅能透過生物特徵認證(例如聲紋、指紋或面部識別)、硬件令牌或其他無密碼認證因子訪問。在多數常見實現方案中,用戶需要輸入自身的公開標識符(用戶名、手機號、電郵地址或其他已註冊ID),再透過提供符合規範的認證因子形式的安全身份證明來完成認證流程。
無密碼認證的一個常見應用實例是智能手機的生物特徵登入。目前許多新款智能手機都配備指紋、面部識別功能以跳過鎖屏,亦支援透過指紋識別解鎖大量已安裝的應用程式。
合規認證因子的類別
這類因子傳統上分為兩類:
- 所有權因子(「用戶擁有的事物」):例如手機、一次性密碼(OTP)令牌、智能卡、硬件令牌(比如忘記密碼時收到的電郵魔法連結也屬於這類)。
- 固有認證因子 (「用戶固有特徵」)例如指紋、人臉識別或聲紋識別、視網膜掃描,或其他生物識別標識符。
部分方案亦可能接受其他因子的組合,例如地理位置、網絡地址,或行為模式與手勢。
無密碼認證與 MFA、2FA 的對比
不應將無密碼認證與多因素認證(MFA)或雙因素認證(2FA)混淆。MFA 和 2FA 透過引入額外的認證因子(例如短訊推送通知、一次性密碼(OTP)或硬件令牌),在簡單密碼的基礎上提升認證安全性。現時的 MFA 無密碼認證依賴FIDO2 標準(FIDO 是 Fast IDentity Online 的縮寫,FIDO2 是以下兩項標準組合的統稱:WebAuthn及Client to Authenticator Protocol(CTAP))。
相比之下,無密碼認證僅使用一種高安全性因子完成身份驗證,對用戶而言比多數 MFA 方式更快捷、更簡便。只要將密碼替換為其他認證因子,亦可實現無密碼的多因素認證(MFA)。
無密碼認證的安全性
無密碼認證的安全防護能力更強。密碼的使用、記憶及管理過程中涉及的人為因素會帶來安全風險:用戶往往難以記住密碼,因此會採用各種方式應對日常的密碼複雜度要求,包括使用容易被預測的密碼、在多個系統間重用密碼,以及以不安全的方式共享或儲存密碼。密碼重用及使用易預測密碼會導致系統面臨廣泛的攻擊風險,降低網絡罪犯的攻擊門檻,使帳戶面臨帳戶接管及其他安全威脅。
可抵禦的攻擊類型
透過部署無密碼認證消除密碼使用場景,可消除以下攻擊向量:
- 釣魚攻擊
- 社會工程學魚叉式釣魚攻擊
- 鍵盤記錄器攻擊
- 憑證填充攻擊
- 憑證重放攻擊
- SIM 卡劫持攻擊
兼具安全優勢與更高的易用性
無密碼認證方式消除了單點故障相關風險,因此比單純的密碼認證更安全。它相比 MFA 亦具備優勢:如果終端用戶的設備丟失、被盜,有時甚至只是完成系統升級,基於 OTP 或向流動設備發送推送通知的 MFA 實現都會為用戶帶來使用障礙。
相比單純密碼認證或 MFA,它還能提供更優質的用戶體驗:用戶不僅無需記憶複雜密碼、適配不同的安全策略,亦無需定期更換密碼,同時不用應對硬件令牌、MFA 或流動設備二次驗證帶來的麻煩。
這種易用性的提升並非可有可無的附加價值:最有效的安全解決方案是用戶真正願意使用的方案,因此易用性實際上是提升企業安全水平的關鍵因素。透過消除對用戶名和密碼的依賴,以及隨之產生的各類問題,無密碼認證在改善用戶體驗的同時,可提升機構的安全防護能力,縮小整體攻擊面。
公鑰基礎設施(PKI)可提供最理想的無密碼認證解決方案
無論機構選擇哪種數碼身份認證方式,該方案都需要滿足以下要求:
- 安全強度足夠,無法被竊取
- 具備前瞻性,可幫助企業提前應對不斷演變的威脅
取代密碼的最佳方案是公鑰基礎設施(PKI)是身份認證與加密領域的黃金標準,也是企業網絡安全的基石。 沒有任何身份認證與加密解決方案,比公鑰基礎設施(PKI)提供的數碼身份更強大、更易用。
PKI 已投入應用數十年,是現代生活不可或缺的組成部分。網站、聯網裝置、流動裝置以及物聯網裝置都會常規使用 PKI 完成身份認證、數碼簽署和數據加密,防止數據被竊取或竄改,而這些過程往往在我們毫無察覺的情況下進行。
公私鑰對技術
PKI 證書依賴公鑰/私鑰對技術,二者配合使用時,可作為提供安全存取憑證的基礎。私鑰屬於秘密資訊,僅用戶本人知曉,應當加密後安全儲存在用戶裝置上。與之相對,公鑰可自由分發給用戶希望連接的任何用戶、裝置或伺服器。這類密鑰通常由企業的 IT 團隊管理,更理想的做法是借助受信任的證書頒發機構(CA)保障密鑰的安全儲存。
為何不推薦基於密碼的身份認證,以及 PKI 為何是最優選擇
要保護受密碼保障的身份不被竊取,必須對密碼嚴格保密。但在使用密碼時,又必須將其對外提供。這是密碼方案失效的核心原因:它依賴於共享一個秘密資訊,而這個秘密可能被意外或故意濫用。
相比之下,使用 PKI 時不存在需要共享或可能被截獲的秘密資訊。身份認證的過程是用戶證明自身持有私鑰,隨後由公鑰驗證經私鑰簽署的交易。該方案優於基於密碼的身份認證,原因如下:
- 私鑰永遠不會離開客戶端。 這與密碼形成對比:密碼很容易被故意分享,或透過網絡釣魚攻擊被無意泄露。
- 私鑰不可能在傳輸過程中被盜,因為它從不會被傳輸。 密碼可能在互聯網傳輸過程中被盜,而私鑰與之不同,永遠不會被傳輸。
- 私鑰不可能從伺服器儲存庫中被盜。 儲存在中央伺服器儲存庫中的密碼可能被盜;私鑰僅存在於用戶裝置上,不會被集中儲存。
- 用戶無需記憶密碼,也無需輸入用戶名。 用戶裝置只需調用儲存在本地的私鑰,體驗更流暢。
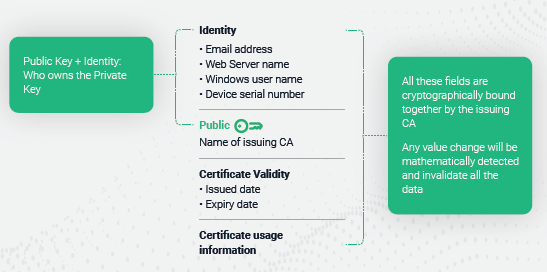
圖:基於 PKI 的身份證書提供了最簡便、最安全的無密碼身份認證形式。
不使用 PKI、僅依靠其他驗證因子也可以實現無密碼身份認證,但相比其他無密碼身份認證方法,PKI 更簡單、更安全、可擴展性更強。
例如,大多數多因素認證(MFA)方案實際上並非真正無密碼,仍然需要輸入密碼,再補充來自身份驗證器應用程式的驗證碼、硬件令牌輸入、一次性密碼(OTP)或發送至流動裝置的推送通知。這類 MFA 方案仍然存在密碼被截獲的風險,因此無法解決密碼帶來的安全隱患。此外,這類方案要求額外的認證步驟,會讓用戶體驗更繁瑣。 https://sectigo.com/resource-library/pki-vs-mfa-infographic
生成私鑰和公鑰使用什麼技術?
建立數碼身份時,會同時生成公鑰和私鑰,二者透過高強度公鑰密碼算法綁定為密鑰對。密鑰生成可透過自動化證書管理系統完成,例如Sectigo Certificate Manager,也可由系統管理員手動完成。手動生成和儲存密鑰的操作在大多數主流操作系統上均可實現。
生成密鑰最常用的數學算法是 RSA(Rivest–Shamir–Adleman)和橢圓曲線密碼學(ECC)。RSA 與 ECC算法透過多種計算方式生成不同長度的隨機數字組合,使其無法被暴力攻擊破解。密鑰的大小即位元長度決定了防護強度:2048 位 RSA 密鑰或 521 位 ECC 密鑰可提供足夠的密碼學強度,阻止黑客破解算法。
管理收益
對於 IT 團隊而言,密碼的管理和支援成本很高。密碼重設和密碼管理工作會為 IT 服務台帶來大量工作量。此外,員工在等待密碼重設期間無法正常工作,還會降低生產效率。
Forrester Research 估計,大型企業每年在密碼重置相關的人員及基礎設施投入上,最高可達100萬美元。相比之下,無密碼認證能夠減輕 IT 管理負擔,帶來多項優勢,包括:
- 降低總體擁有成本 – IT 團隊無需再耗費精力處理密碼策略設定、外洩偵測、遺忘密碼重置,也無需滿足密碼儲存相關的政策與合規要求。
- 更清晰的憑證使用可見性 – 由於無密碼認證的憑證與特定裝置或用戶固有屬性綁定,無法被多人為大規模(違規)共用,因此存取管控會更為嚴格。
- 規模化管理能力 – IT 團隊可管理多帳戶登入場景,不會額外增加密碼疲勞問題,也無需複雜的註冊流程。
基於公鑰基礎設施(PKI)落地無密碼認證的實施步驟
以下是實現無密碼認證體驗的通用步驟概覽:
- 對員工、應用、基礎設施和登入流程開展審計
- 制定分階段實施路徑
- 明確公鑰基礎設施(PKI)認證的適用場景
- 優化認證工作流
- 應用分析能力與自適應存取策略
- 切換至完全無密碼的認證體驗
落地無密碼認證並非易事,尤其是當企業擁有大量員工、海量應用、混合雲與本地部署結合的基礎設施,以及/或者複雜的登入流程時。要實現完全無密碼的環境,最穩妥的方式是採用穩妥、分階段的推進方法。下文將詳細介紹每個步驟。
落地無密碼認證的最合適路徑包含以下環節:
- 明確公鑰基礎設施(PKI)認證的適用場景。 多數企業會優先選擇特定場景、裝置和/或應用開展試點,採用穩妥、逐步推進的上線方式。這種方式可以降低風險,讓 IT 團隊以有針對性、可控的節奏熟悉相關操作。
- 優化認證工作流。 優化用戶體驗、消除認證潛在故障點的一個核心要點,是減少需要提供憑證的環節。如果您尚未部署相關能力,可以考慮為雲端基於SAML的應用採用單點登入(SSO)技術,並透過存取與認證代理整合本地服務的應用工作流。也可以選擇部署基於公鑰基礎設施(PKI)、由生物特徵認證器支撐的多因素認證(MFA)作為第二認證要素,提升認證安全性。這樣您就可以在全公司推廣生物識別技術的過程中,逐步落地公鑰基礎設施(PKI)的應用。
- 建立基於公鑰基礎設施(PKI)的認證信任體系。 結合用戶、裝置、位置和行為上下文應用分析能力與自適應存取策略,確認認證行為可信。需要確認不存在異常用戶行為或高風險裝置,驗證用戶身份屬實、且使用合規裝置存取企業網絡。
- 切換至完全無密碼的認證體驗。 完全移除認證環節中的密碼要素,完全依托基於公鑰基礎設施(PKI)的身份數碼證書,讓用戶和裝置存取企業網絡與應用時,無需執行多因素認證(MFA)和生物識別解決方案要求的額外步驟。
如何自動化管理面向無密碼認證的公鑰基礎設施(PKI)
對於企業而言,規範的公鑰基礎設施(PKI)數碼證書管理是為關鍵業務系統和數據提供可擴展、高性價比且安全的存取認證方式的核心基礎。但人工(逐張)管理數碼證書耗時且易出錯,這類失誤本身就會帶來安全風險。
很多企業環境中儲存著數千張甚至數百萬張數碼證書,這進一步提升了密鑰管理的複雜度。如果 IT 團隊無法持續管理數碼證書的過期、吊銷和續期,數碼證書提供的安全保障就會輕易失效。使用過期數碼證書運行的系統本身就存在安全風險。透過人工流程完成企業內所有公鑰基礎設施(PKI)數碼證書的發現、安裝、監控和續期,不僅風險高、耗費人力,還對技術能力有很高要求。
透過自動化方式進行證書管理,既可降低證書過期帶來的風險,亦能減輕團隊大規模管理證書的工作負擔。與提供企業級自動化工具的服務供應商合作,例如Sectigo Certificate Manager,便可在企業整體範圍、各類無密碼認證場景中,實現所有證書的簽發與生命週期管理自動化。
如欲了解更多無密碼認證相關資訊及企業部署方法,請閱讀白皮書《無密碼企業:利用公鑰基礎設施(PKI)取代密碼實現身份與存取管理》.