谷歌與蘋果推行更短證書有效期:遷移前需了解的內容
2024年11月20日
 Sectigo 中國區官方營運 - 銳成信息
2026年3月15日,證書有效期向47天目標推進的首次重大調整正式生效,SSL/TLS 證書的最長有效期被壓縮至200天。這是朝更短最長有效期邁出的極具衝擊力的第一步,也為尚未啟動證書生命週期管理(CLM)自動化建設的機構敲響了警鐘。Sectigo 在此為準備好應對未來 CLM 需求的企業提供資訊參考、知識普及與解決方案。

目前,SSL/TLS 證書的最長有效期為200天。
這一變更會立刻帶來營運層面的影響:
縮短證書有效期該調整由主流瀏覽器廠商推動,目的是增強互聯網安全水平、提升密碼敏捷性,同時降低證書誤簽發或遭泄露時的暴露風險。本次證書有效期調整對於後量子密碼學(PQC)技術普及後的應用場景至關重要,可確保機構能夠隨着標準演進快速採用新型密碼算法。
儘管這些變更對整個生態系統和數碼安全整體有益,但會為未制定應對方案的機構帶來嚴重的營運壓力。
我們逐一拆解如下:
這並非普通的瀏覽器策略更新,而是互聯網信任機制的根本性變革。更短的證書有效期確實能提升網絡安全水平,但同時也要求企業具備實時可見性與自動化的生命週期管理能力,才能避免業務受影響。
這是為期四年的過渡至47天證書有效期進程中的第一次有效期下調。您可能認為還有時間觀望,但自動化部署推遲得越久,營運風險就越高。200天的更新窗口看似易於管理,但繼續採用人工方式管理證書會帶來嚴重隱患。
如果您未做好應對本次變更的準備,將面臨以下風險:
是次變動將於2026年初落實,但若您待到那時才行動便為時已晚。自動化方案的落實推行需要一定周期:
拖延處理的機構將面對日益增加的續期壓力、續期延誤、錯過證書到期節點,以及可避免的服務中斷。在證書有效期為398天時,人手管理證書已經存在風險;當有效期縮短至200天時,人手管理模式將無法持續。
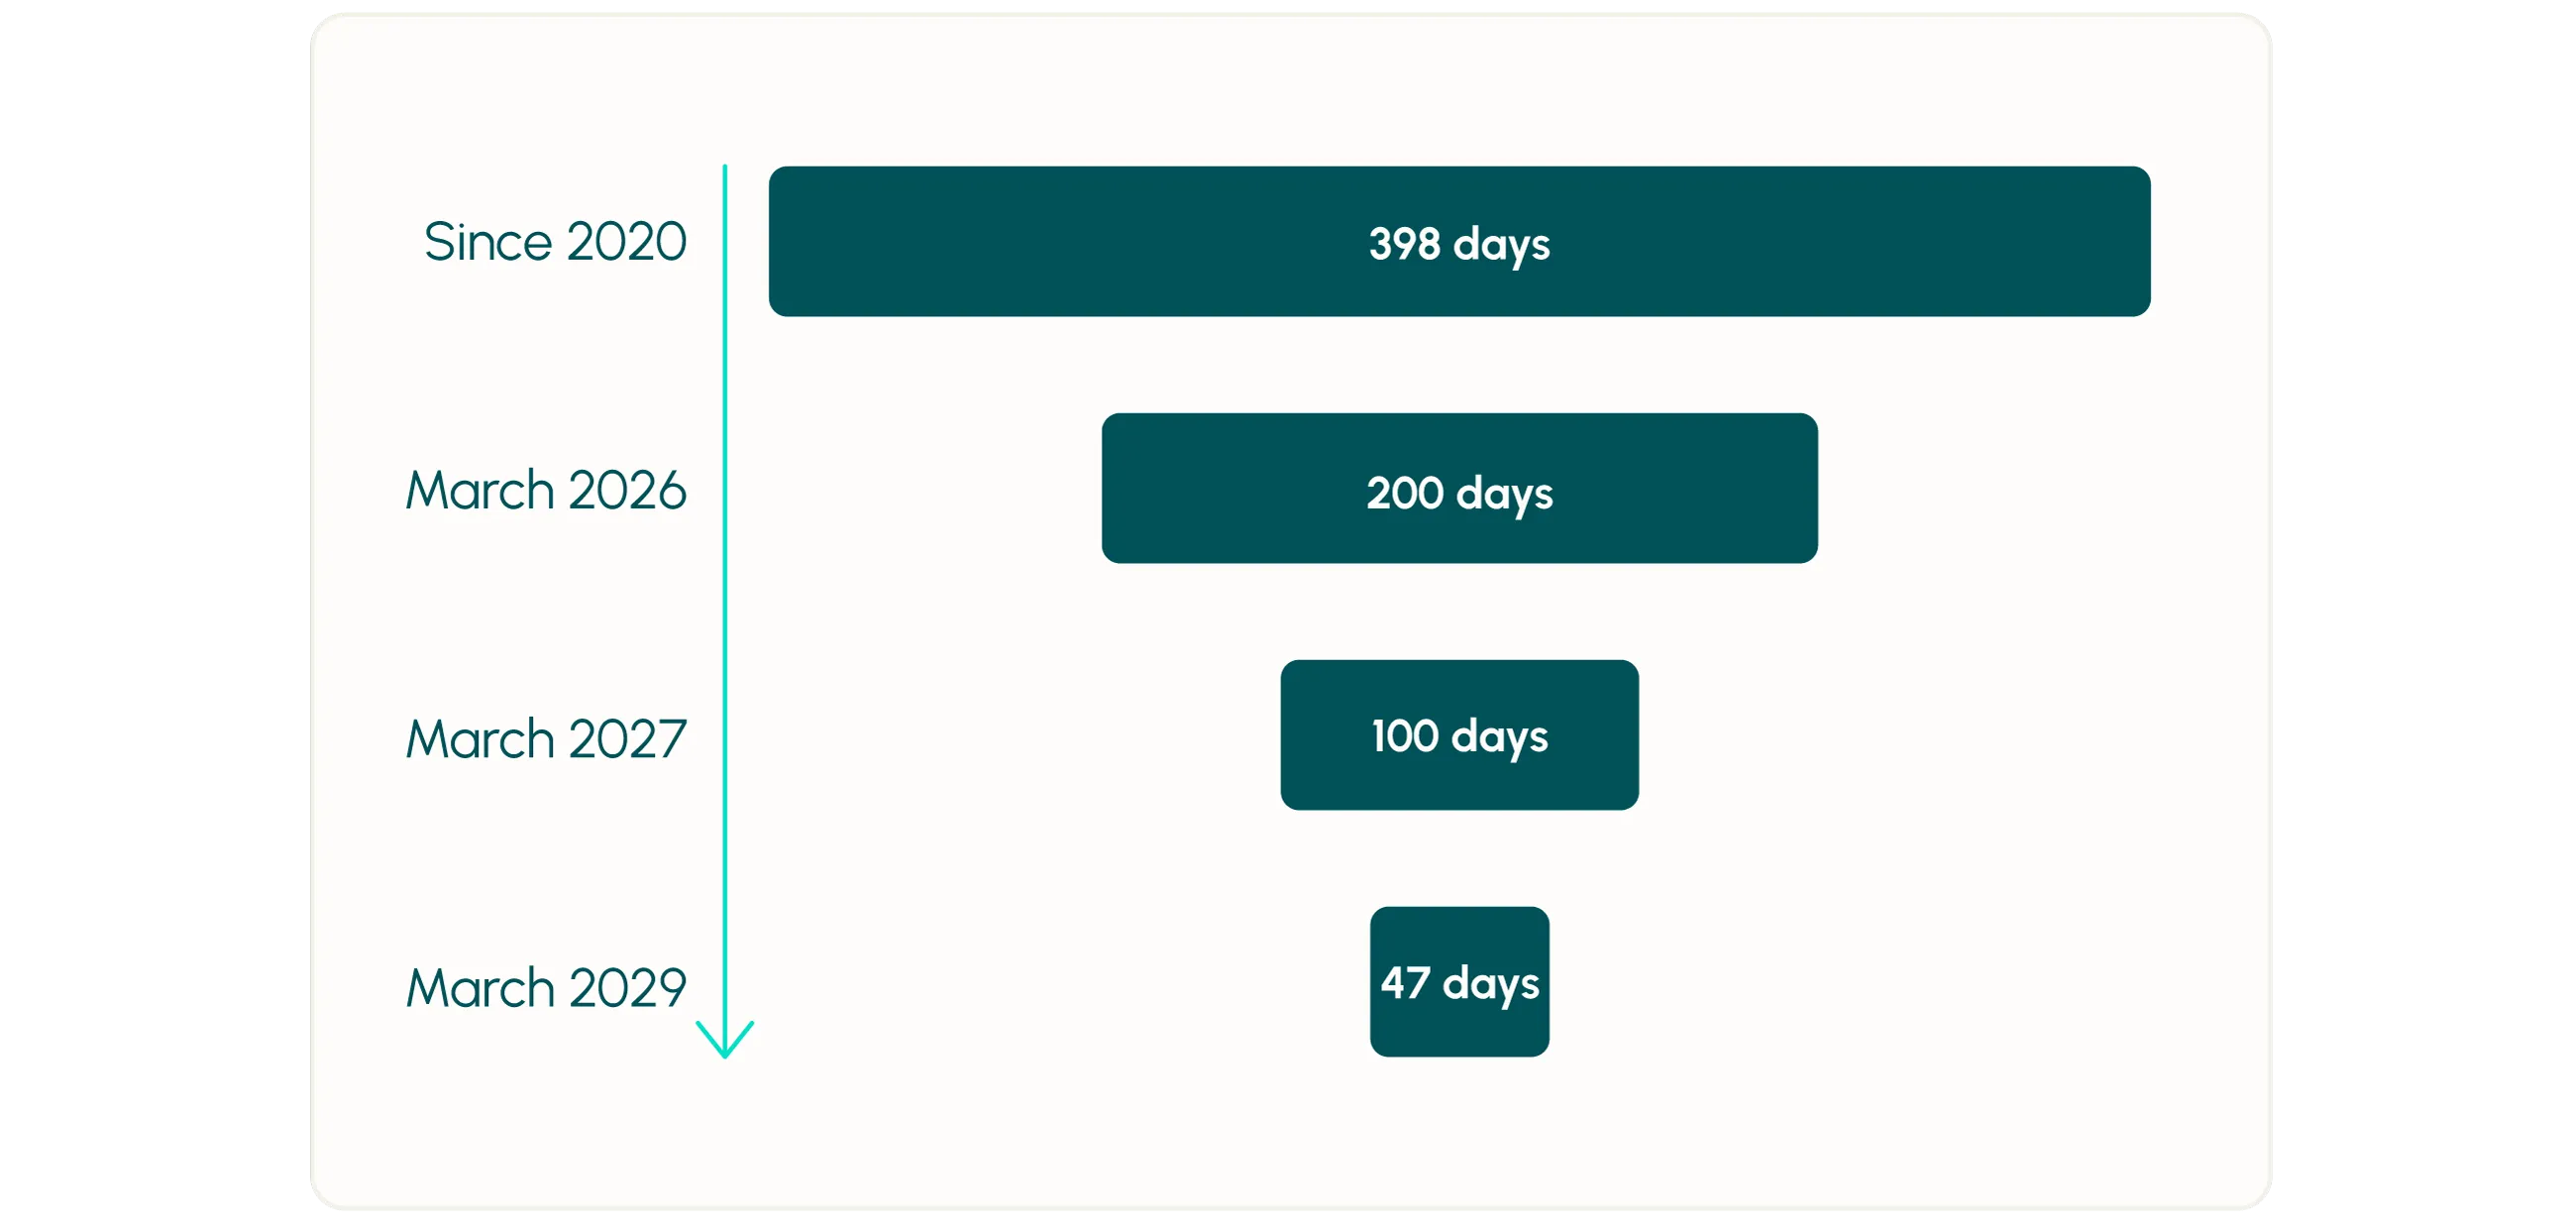
將證書有效期調整為200天只是開端。根據CA/瀏覽器論壇通過的時間表,公眾信任的SSL證書將於未來數年透過一系列規劃好的階梯式削減持續縮短有效期:
到2029年,證書將每一個半月便需要續期一次。每一次階段性的有效期縮減都會疊加營運影響。
不少IT團隊因顧慮成本及複雜度,不願推進自動化。雖然自動化需要前期投入,但回報十分清晰:依托原生ACME支援,加上EST、SCEP、REST API、代理及第三方自動化整合能力,Sectigo Certificate Manager (SCM)可大幅降低證書自動化的落實難度,超出多數機構的預期。
自動化可帶來以下可量化的價值:
該Total Economic Impact™研究發現,SCM可幫助團隊將精力投放於策略項目,而非疲於應對證書相關的緊急問題,同時整體安全狀況亦可得到改善。
總結:自動化不僅是面向未來的安全保障,其本身即可收回投入成本。
包括 Sectigo 在內的證書頒發機構(CA)並非單純被動跟進這些變化,而是在引領變革方向。作為數碼信任領域的思想領軍者,Sectigo 正積極開展工作,提升業界對證書有效期縮短至200天這一調整的認知,協助企業理解該調整的迫切性、相關風險以及可用的自動化解決方案。
透過發布網誌、白皮書、舉辦網絡研討會、參與標準委員會工作等持續的業界科普行動,Sectigo 正協助全球相關機構提前做好準備,避免證書有效期縮短帶來的影響演變為業務危機。
SSL/TLS 證書有效期調整為200天,是當前數碼身份管理領域最迫切、影響最廣泛的變化之一。這要求企業作出策略性應對,而應對的核心關鍵是自動化。自動化可保障業務連續性、維護客戶信任,讓您的團隊能夠聚焦於創新工作,而非被動處理證書相關的突發故障。
您現在僅有200天的時間解決該問題,請勿拖延。
了解為何當前是實現證書自動化管理的最佳時機。觀看我們的網絡研討會 或者 預約 Sectigo Certificate Manager 演示 即刻。
2024年11月20日
2024年4月18日
2026年4月28日
中國區服務團隊