
Sectigo 網誌
快速搭建專屬私有 CA
隨着企業遙距辦公、雲端 DevOps 工作流程、IoT 設備安全等場景的拓展,私有證書頒發機構(CA)的應用規模大幅增長。過去,私有 CA 的建立與搭建流程相當耗時,動輒需要數星期,還得聘請收費高昂的公鑰基礎設施(PKI)專家參與。

隨着 Sectigo Secure Cloud 上全新私有 CA 基礎設施的推出,我們已將搭建及接入流程的所需時間縮短至分鐘。您可以按照以下流程操作,體驗其易用性,以及搭建和證書簽發的超快速度:
步驟 1:註冊免費試用
- 首先,請透過以下網址提供初步資料,註冊 Sectigo Certificate Manager(SCM)的免費試用:https://www.sectigo.com/sectigo-certificate-manager-trial#scm-account-form
- 您將會收到一封包含 SCM 登入指引的電郵。點擊電郵內提供的連結,輸入註冊時設定的憑證即可登入。建議您將該連結加入書籤,方便日後使用。
步驟 2:設定機構與域名
- 在 SCM 中,進入SETTINGS —> Organization 頁面後,您會看到系統已為您預設一個機構。如有需要,您之後可自訂相關資料。
- 選取該機構,點擊其上方的Domains 並建立一個域名。該域名將作為後續步驟中我們為您簽發的 SSL 證書 的識別碼。新建立的域名會自動關聯到該機構。(在 Sectigo 的術語體系中,這項操作稱為Delegating a Domain。)
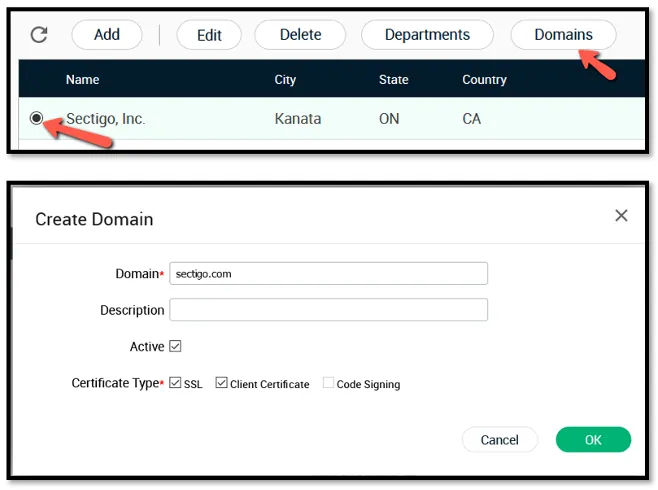
圖 1. 為您的機構建立域名
步驟 3:搭建私有 CA
- 進入SETTINGS —> 數碼證書 —> 私有 CA,然後點擊新增。按照精靈指引操作,數分鐘內即可完成根私有 CA 的建立。選取該 CA,然後點擊下載 證書.
- 重複上一個步驟,選擇您建立的根私有 CA 作為上級簽發方,完成步驟後即可建立簽發私有 CA。選擇該 CA 並點擊下載 證書。您的線上根 CA 與簽發 CA 的密鑰儲存於 HSM 中,可為您提供高強度的安全保障。
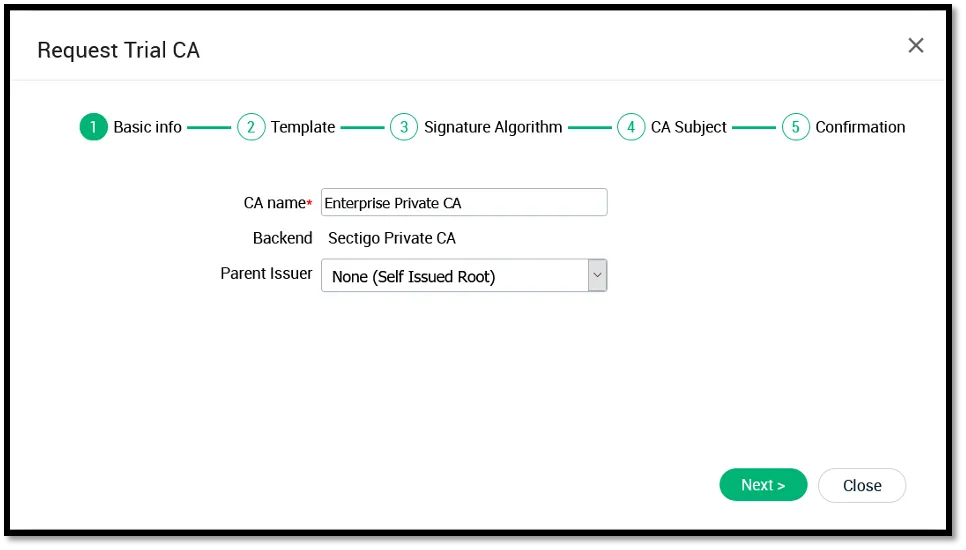
圖 2. 填寫 CA 屬性資料並建立您的根私有 CA。
步驟 4:設定證書設定檔並簽發證書
- 前往設定 —> 證書 —> 證書設定檔,點擊新增。在顯示的表單中輸入屬性資料,並從下拉式清單選擇證書設定檔的類型。本操作範例中我們會選擇 SSL 證書設定檔。
- 前往證書 —> SSL 證書,點擊新增。按照精靈指示操作,選擇 選項(本操作範例使用此選項),貼上您透過 OpenSSL 或其他可用免費工具(例如這個工具:手動建立 CSR)產生的 CSR,接著完成剩餘步驟。您可在https://csrgenerator.com/頁面檢視新建立的 SSL 證書申請。選取該申請,點擊證書—> SSL/TLS 證書,數秒後即可點擊批准 按鈕取得證書。下載
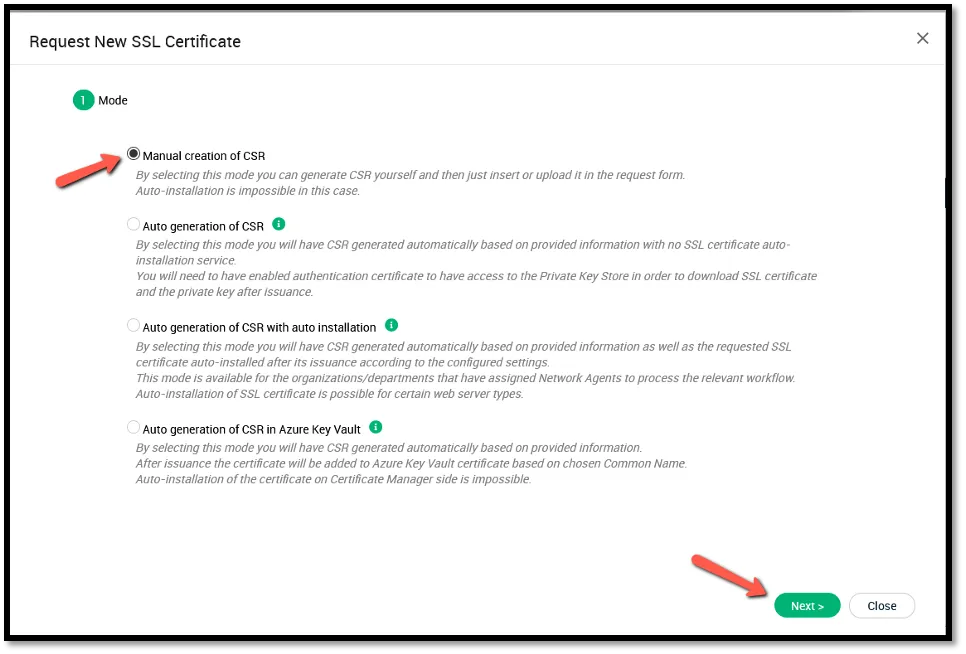
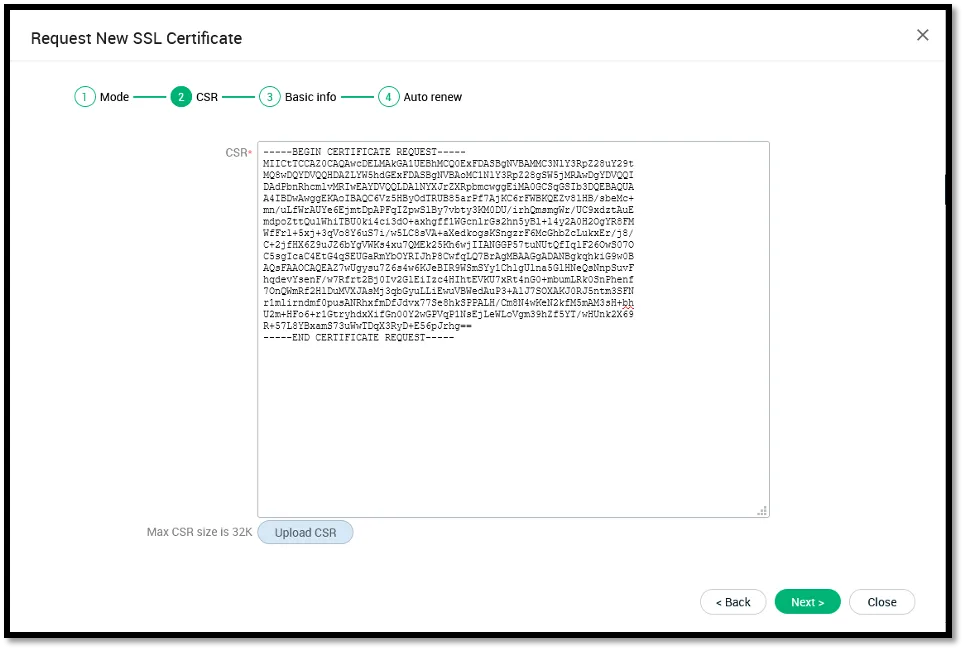
圖 3 及圖 4。從新建的私有頒發 CA 簽發證書。
恭喜!您已完成 Sectigo 私有 CA 基礎設施的搭建,並從中簽發了第一張證書。
Sectigo Private CA 部署於通過 SOC3 審計的安全設施內,對存取及操作執行雙人管控,提供高可用性與災難復原能力。更多資訊請參閱《輕鬆搭建企業級證書頒發機構》白皮書白皮書。