
Sectigo 網誌
將基於公鑰基礎設施(PKI)的網絡安全系統遷移至抗量子密碼體系的六個步驟
公鑰基礎設施(PKI)廣泛應用於各類系統,涵蓋網上購物、信用卡交易、護照與身份徽章系統驗證,甚至包括支撐電網運作的控制系統管理。在量子計算攻擊的威脅下,確保公鑰基礎設施(PKI)方案能夠為上述系統提供充分防護至關重要。

量子電腦的快速發展將帶來強大的計算能力,可解決諸多傳統電腦根本無法處理的計算難題。
但遺憾的是,量子電腦的發展帶來的負面影響之一,是黑客將更容易破解當前廣泛使用的部分加密算法。具體而言,我們所指的是RSA與ECC加密算法——二者是現有公鑰基礎設施(PKI)體系的核心基礎,支撐着絕大多數現代安全、通信與身份識別方案。
公鑰基礎設施(PKI)廣泛應用於各類系統,涵蓋網上購物、信用卡交易、護照與身份徽章系統驗證,甚至包括支撐電網運作的控制系統管理。在量子計算攻擊的威脅下,確保公鑰基礎設施(PKI)方案能夠為上述系統提供充分防護至關重要。
研究人員預測,量子電腦將在2026年至2031年前後使當前的ECC與RSA加密體系失效。這意味着我們僅有約5到10年的時間來完成向新型抗量子加密算法的遷移;對於當前生成、且需在未來多年保持保密性的數據,落實長期防護措施的可用時間則更短。
分階段遷移至抗量子密碼體系
遷移至抗量子密碼算法需要開展規劃工作,並對多個系統進行更新,通常涵蓋企業自研的內部系統,以及第三方應用、伺服器與系統。
企業必須從現在開始規劃,採取預防措施完成向抗量子密碼體系的遷移。對任意規模的企業而言,這些措施都將是一項重大工程。值得慶幸的是,所有系統無需同時完成更新。
透過使用「混合證書」——即同時包含傳統RSA或ECC密鑰與新型抗量子密鑰的數碼證書——機構可實現漸進式且安全的遷移。混合證書允許尚未支持抗量子密碼的設備與已支持抗量子密碼的新系統正常交互,從而支撐系統逐步完成向抗量子密碼體系的遷移。
有關混合證書的更多詳情可參見此處.
待所有系統均升級至支持抗量子密碼後,即可停用混合證書,替換為純抗量子證書,完成遷移流程。此外,部分企業或會選擇跳過混合證書的過渡階段,直接從傳統密碼體系遷移至抗量子密碼體系。,在所有系統可同步完成升級的環境中,可跳過使用混合證書的過渡階段。由於遷移的最終目標是讓所有系統使用純抗量子證書,直接遷移至抗量子證書可更快達成這一目標。但直接遷移存在風險:若任一系統未完成正確更新,將無法與其他系統建立通信。
以下步驟同時適用於直接遷移方案與混合遷移方案。
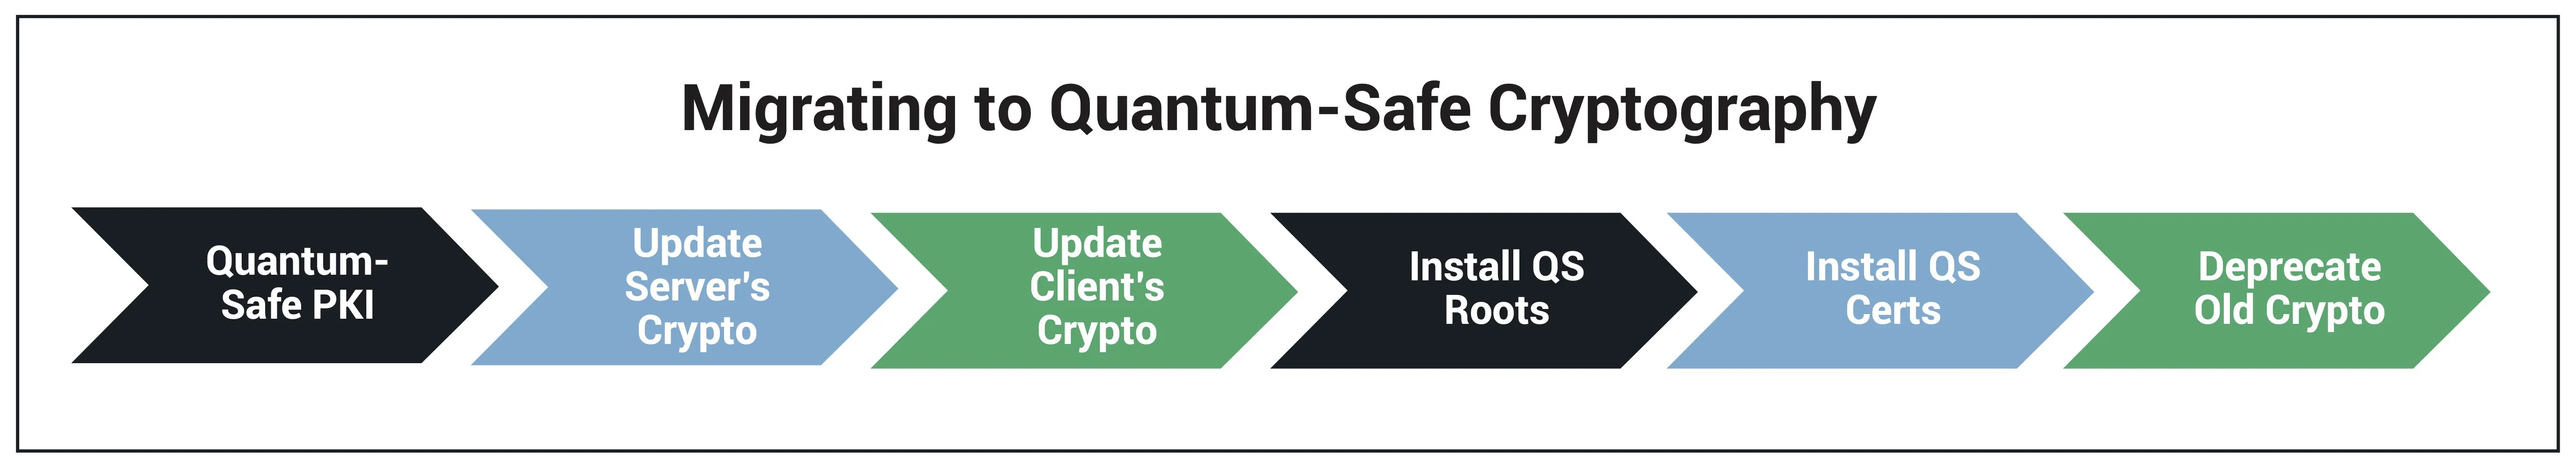
無論採用直接升級還是使用混合證書的方式,機構若要成功完成向抗量子密碼體系的遷移,需完成六個步驟。
遷移至抗量子公鑰基礎設施(PKI)
遷移至抗量子密碼體系的第一步,是升級公鑰基礎設施(PKI)架構(包括證書頒發機構(CA)),使其啟用抗量子密碼算法。企業不必嘗試升級內部公鑰基礎設施(PKI)系統,當前或許是遷移至商業證書頒發機構(CA)的合適時機,例如Sectigo即可提供抗量子密碼算法的商業支持。
無論使用自託管公鑰基礎設施(PKI)系統還是商業廠商的解決方案,證書頒發機構(CA)必須支持抗量子密碼算法與抗量子證書簽發,這一點至關重要。若IT安全團隊選擇使用混合證書,則必須選定同時支持混合證書與抗量子證書的證書頒發機構(CA)。
機構完成現有證書頒發機構(CA)升級或選定新的證書頒發機構(CA)後,該CA需簽發新的抗量子根證書與中間證書。
更新伺服器密碼算法
遷移至抗量子密碼體系需要更新伺服器應用使用的密碼庫,使其支持新的密碼算法與新的抗量子數碼證書格式(若使用混合證書,還需支持混合證書格式)。若使用混合證書,伺服器應用需能夠識別並處理傳統RSA/ECC證書,以及包含抗量子密碼密鑰的混合證書。這要求伺服器應用能夠區分兩種不同的證書類型,並針對各證書類型使用對應的正確密碼算法進行處理。
更新客戶端加密算法
各團隊亦需更新客戶端應用程式,以採用抗量子加密算法。完成全面升級後,管理員可停止在客戶端應用程式中使用傳統RSA/ECC密鑰/證書,改用對應的新型抗量子等效方案。
此策略設有一項例外情況:若某客戶端應用程式需要與多個伺服器端應用程式通訊,而該等伺服器端或未能同步完成抗量子加密升級,混合證書可讓該客戶端與支援傳統RSA/ECC加密的伺服器端正常互動,同時在與支援新型算法的伺服器端通訊時使用抗量子算法。
在所有系統上安裝抗量子根證書
每台使用公開金鑰基礎設施(PKI)的系統均設有可信根儲存區,當中包含在該PKI體系內簽發證書的根證書頒發機構(CA)及中繼CA的證書。當系統完成更新以支援抗量子加密算法後,必須更新該等根儲存區,加入新的根證書及中繼證書。
為所有設備/應用程式簽發並安裝抗量子證書
IT團隊完成企業內所有系統的更新、使其支援抗量子加密後,必須簽發新證書並安裝到所有端點上。完成此步驟後,每台設備即可在新證書支援下開始使用抗量子加密算法。
棄用傳統加密算法/吊銷RSA/ECC證書
遷移至抗量子加密的最後一步是棄用傳統加密算法,停止有關使用。有關操作可在應用程式及系統遷移至新算法的過程中逐步推行。待所有系統完成遷移後,應當吊銷根ECC證書及RSA證書,確保沒有任何系統繼續使用該等證書。
自動化證書管理
遷移至新加密算法及PKI系統需要簽發大量新證書,因為每台設備/每個應用程式都需要一張新證書。對於尚未支援自動化證書管理的機構而言,這是考慮部署自動化工具的合適時機。
目前已有相關工具可實現自動化證書查找及續期,避免系統因證書過期出現故障,同時亦可減輕在設備及系統上安裝新證書的管理負擔。對於正在評估新PKI廠商的安全團隊而言,是否支援自動化工具應當是高優先級的考慮因素。
摘要
可破解傳統加密算法的量子電腦將在未來五至十年內面世。對大多數機構而言,遷移至新型抗量子加密算法是一項需要妥善規劃的重大工作,需要內部開發團隊及第三方廠商共同參與。企業必須升級自身正在使用的PKI系統,以及使用該等證書的應用程式。
混合證書支援系統的漸進式遷移,但最終所有使用ECC或RSA加密的系統都必須遷移至新型抗量子加密算法,否則機構的應用程式及系統將面臨量子電腦攻擊的風險。