
Sectigo 網誌
成效顯著的小企業網站安全技術
中小企往往因事務繁忙或資源有限,無力處理網站安全問題,導致自身面對網絡攻擊風險。但忽視(或不了解)網站安全,並不代表這項工作不重要。不論企業規模大小,網站安全都至關重要。

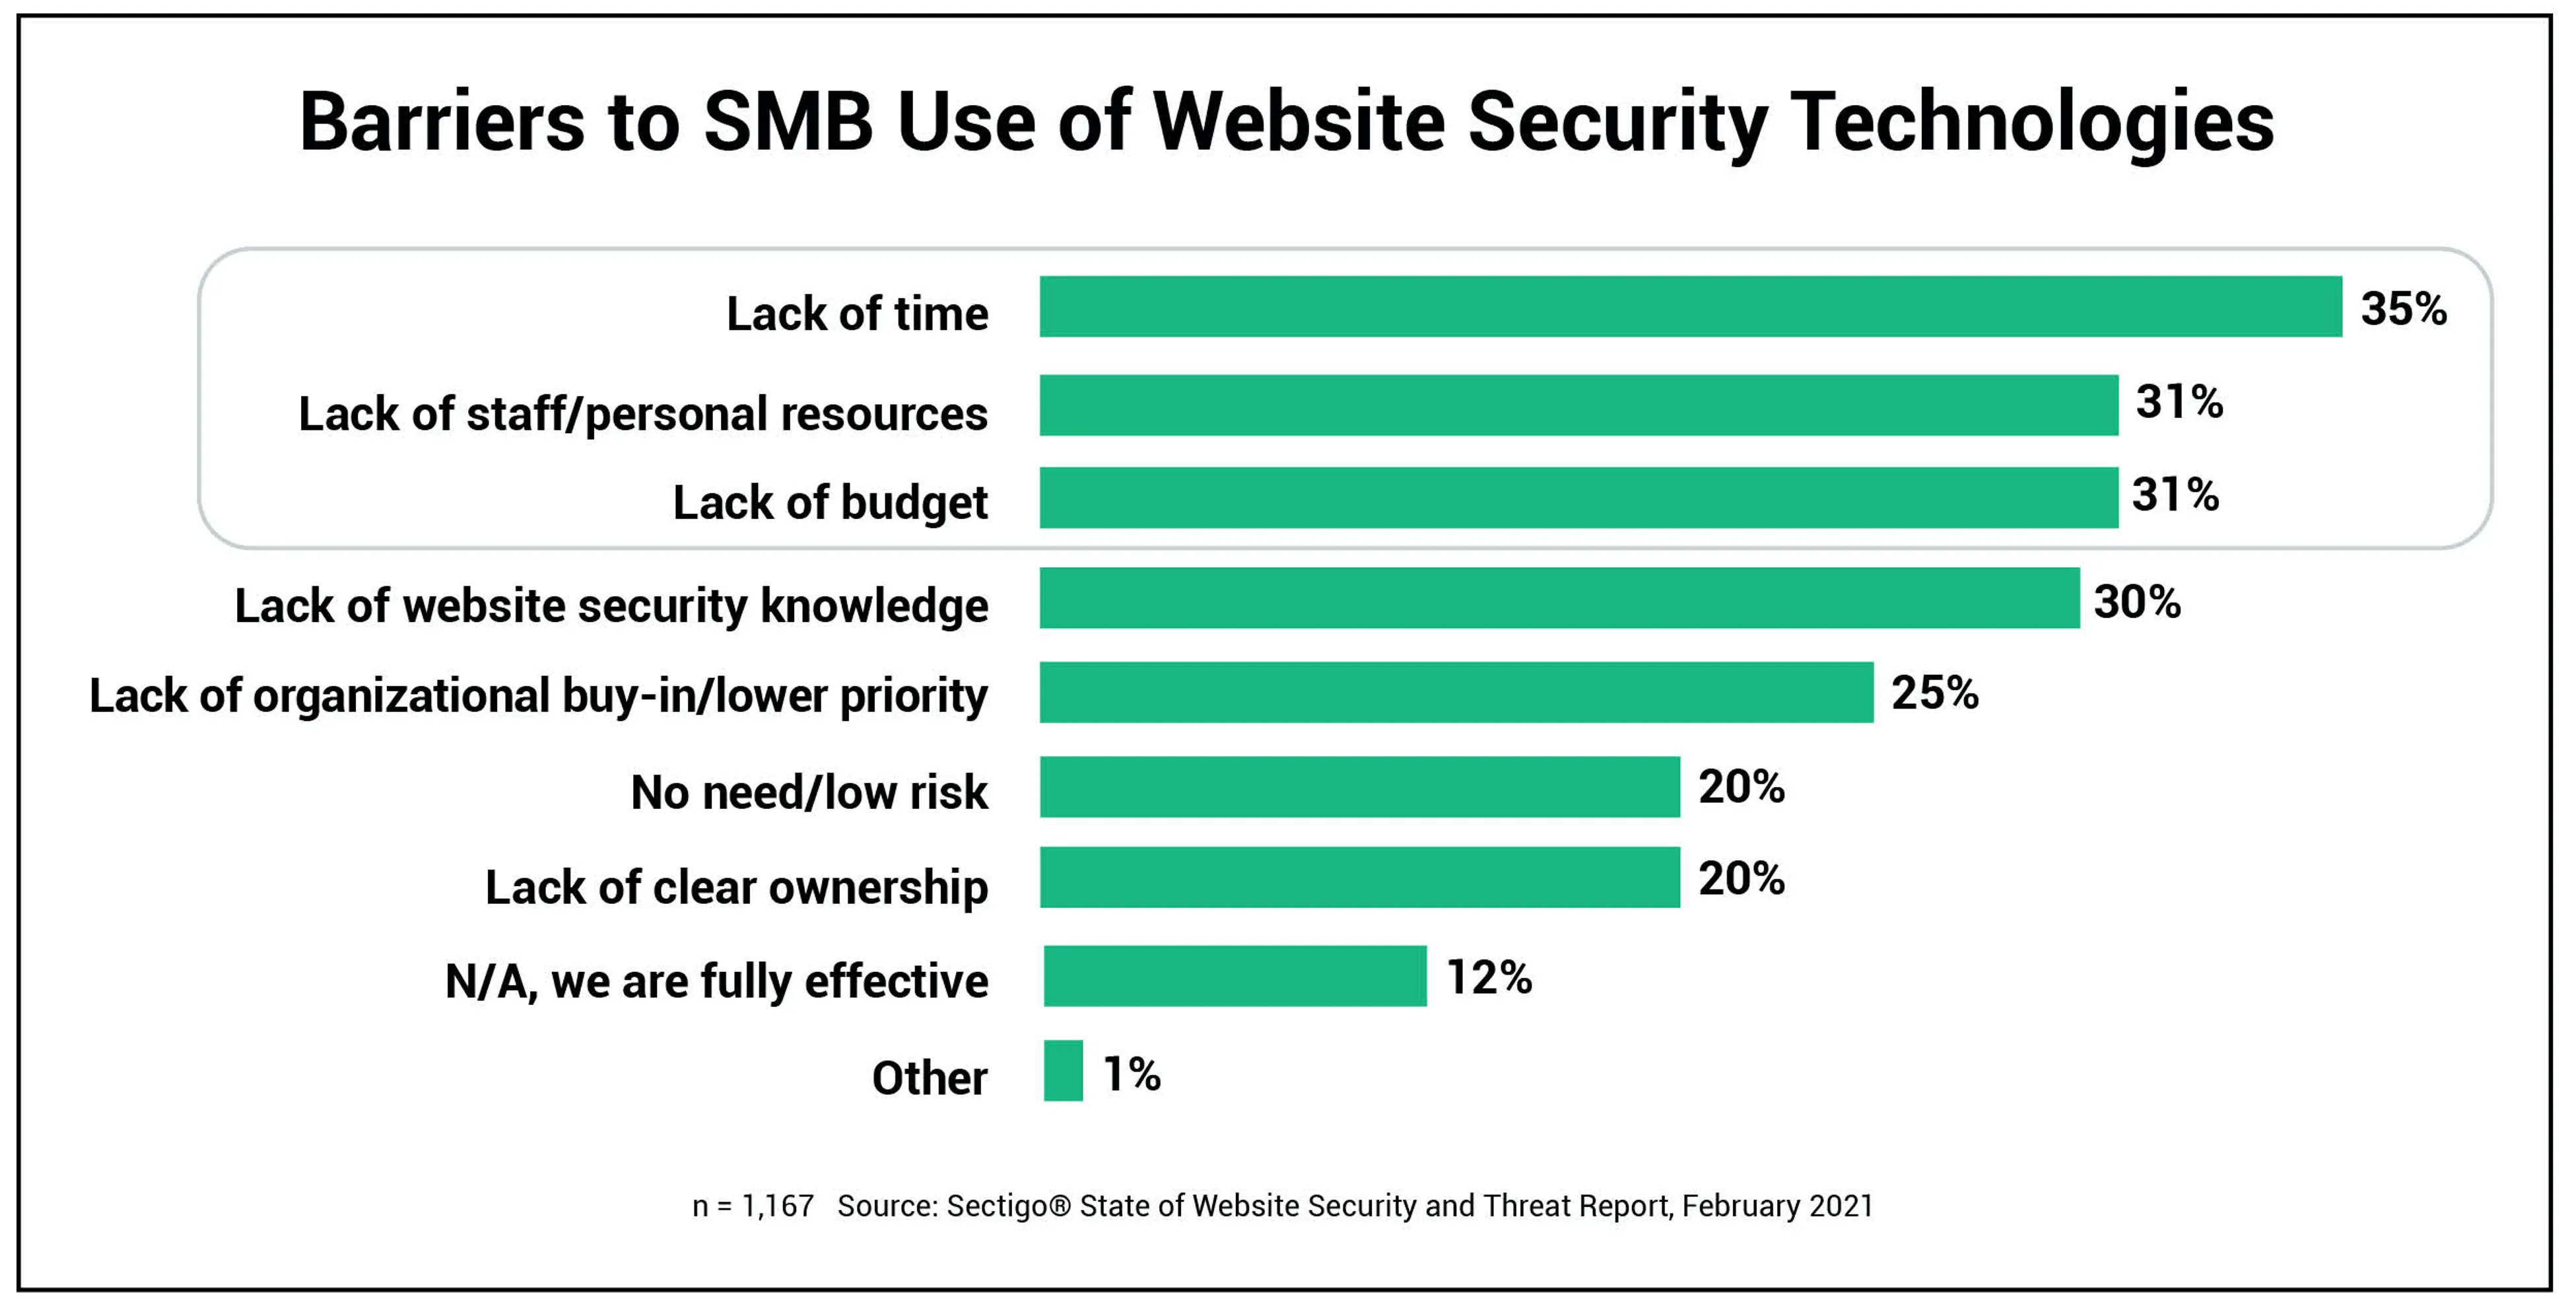
網站上線運作後,人們很容易將其標記為「已完成」,轉而處理其他任務。網站安全通常不會被列為優先事項——直到一切為時已晚。令人憂慮的是,Sectigo 在《2021 年 1 月網站安全現狀與威脅報告》中開展的調查顯示,近半數(48%)的中小企負責人認為自己的企業規模太小、不重要,不會被黑客盯上。但殘酷的現實是,任何網站或雲系統都是攻擊目標。
我們的研究還發現,50% 的中小企曾遭遇網站入侵,40% 的企業每月遭受攻擊。你的網站會不會被探測漏洞,從來不是「會不會」的問題,而是「甚麼時候」的問題。網站攻擊的後果十分嚴重:企業可能面臨營收損失、客戶流失、生產力下降、搜尋引擎排名降低、知識產權受損等諸多風險。60% 的中小企網站攻擊導致網站停運,超過三分之一的攻擊造成了營收損失。
全面的安全防護不必複雜昂貴。只需將重點放在五類自動化技術上,網站管理人員借助一套多層級解決方案,即可實現大型企業級別的網站安全效果,省心無憂。
1. 透過 TLS/SSL 證書驗證身份真實性
在 Sectigo 近期發布的《網站安全現狀與威脅報告》中,超過 70% 的受訪企業表示會透過網站收集或儲存敏感數據。要獲得客戶信任,必須明確提供身份真實性保障。每個網站都需要借助數碼證書建立「身份」,讓訪問者確信自己訪問的是你的安全網站,而非釣魚欺詐網站。數碼證書可以幫助客戶確認,他們輸入的個人資料是提交至經你驗證的真實網站。
安全自動化的發展,已大幅降低 TLS/SSL 證書簽發、續期和維護的難度,意味着小型企業只需極少的管理工作,即可獲得身份安全帶來的益處。對於收集敏感個人數據或金融資訊的網頁,建議將域名驗證(DV)證書升級為擴展驗證(EV)證書,後者可提供現時最高級別的信任保障。
2. 重視系統版本更新維護
你選用的網站安全技術平台必須能夠主動更新,在網絡犯罪分子利用漏洞之前就發現並阻斷漏洞,這一點至關重要。例如,自動化 CMS 補丁更新(如 Magento、WordPress 的自動更新)可防止黑客利用更新間隙入侵。請實時保持網站核心版本及所有外掛更新至最新版本,重點關注網站中接收用戶輸入的區域——很多攻擊都發生在這類位置。
3. 偵測漏洞與惡意軟件
所有企業都希望能夠在事件發生前就加以阻止,而非等到問題發生後才收到告警。此外,存在漏洞迹象的網站通常會被搜尋引擎列入黑名單,想要重新恢復信任難度極大,因此主動防範風險是明智之舉。很多時候,惡意程式碼會在網站擁有者不知情的情況下在後台靜默運行,甚至不會造成任何可見的功能異常。
使用自動化系統持續掃描網站漏洞,是一項必不可少的安全措施。漏洞掃描器會排查 Web 應用中存在的安全問題、SQL 注入、跨站請求偽造等風險。更先進的掃描器可深入 Web 應用內部,在不影響功能的前提下,自動、安全地清除合法檔案中的惡意程式碼。
4. 清除已發現的威脅
一旦網站安全系統在數據庫、網站檔案或其他網站核心組件中發現漏洞,要做好清除(修復)威脅的準備。網站管理員依賴可自動快速清除活躍漏洞、且不會造成業務中斷的修復軟件。在選擇工具時,請優先考慮這類在清除已發現威脅時可保障業務連續性的產品。
#5. 制定備份計劃
如果網站遭遇入侵,備份就是您的保險,也是恢復業務的關鍵。您大可放心:當網站突然無法存取時,您能快速將其恢復至正確版本,所有數據都保持完整。很多託管服務都提供定期執行數據庫備份與快照的方案,也有一鍵恢復工具——甚至是單個平台自帶的功能,可幫助中小企業快速完成恢復。
網絡攻擊數量的增長速度遠快於中小企業管理者的防護準備速度。您可以透過自動化SSL/TLS證書續期、主動檢測惡意軟件與漏洞、清除威脅並執行備份,保護企業免於遭受攻擊帶來的災難性後果。
如果您想了解相關方案,可以查看Sectigo Web獲取一站式綜合網站安全服務。