
Sectigo 網誌
社會工程學:是敵是友?
在社會工程學攻擊中,惡意行為者利用人際互動(社交技巧)獲取企業及/或其電腦系統的相關資訊。攻擊者通常看起來毫無惡意、舉止得體,常自稱是新員工、服務技術人員或服務供應商的工作人員,甚至可能出示憑證來佐證自己偽造的身份。

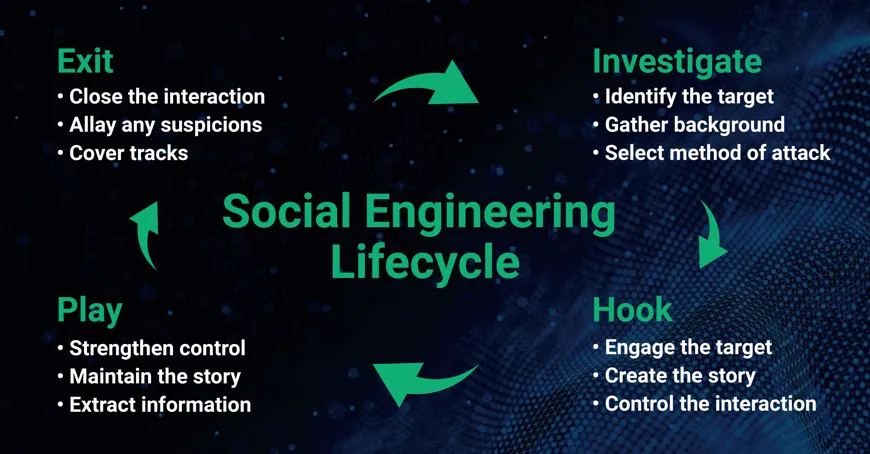
了解社會工程學攻擊生命週期的各個環節,有助於用戶防範此類攻擊。
如果攻擊者無法從單一來源收集到足夠資訊,可能會聯絡同一機構內的其他人員,利用從第一個來源獲取的資訊建立可信度,繼續收集資訊以籌備攻擊。
防範社會工程學攻擊的方法:
- 對陌生人員保持警惕,盤問其出現在辦公場所的緣由。
- 警惕來自陌生個人的主動來電、到訪或電郵訊息,尤其是詢問員工資訊或其他內部資訊的內容。如果陌生個人聲稱來自合法機構,請嘗試獨立核實其身份。
- 除非確認對方有權獲取相關資訊,否則不要提供個人資訊或所在機構的相關資訊,包括組織架構、系統或網絡相關資訊。
今年早些時候,Infosec Institute 發布了多篇關於最常見的社會工程學攻擊類型的內容,涵蓋Web伺服器攻擊、網絡釣魚(含捕鯨攻擊)、藉口攻擊等多種類型。該資源清晰介紹了攻擊者誘騙用戶洩露敏感資訊所使用的各類手段。
如果您認為自己可能已經向「敵方」洩露了個人敏感資訊,請務必聯絡當地執法部門報案。更換可能已洩露的密碼,並監控帳戶是否存在身份盜用跡象。如果您認為可能洩露了所在機構的敏感資訊,請向主管報告,並告知負責IT安全與數據保護的相關工作人員。