
Sectigo 網誌
SSL 棄用:了解安全協議的演進
SSL 因 POODLE 等漏洞被棄用,推動了更快速、更安全的 TLS 協議普及。TLS 1.3 提供高階加密能力,修復了 SSL 的缺陷,並為抗量子密碼技術做好準備。本文將介紹企業如何有效管理 TLS 證書,以及為何 SSL 雖已過時卻仍是常用術語。

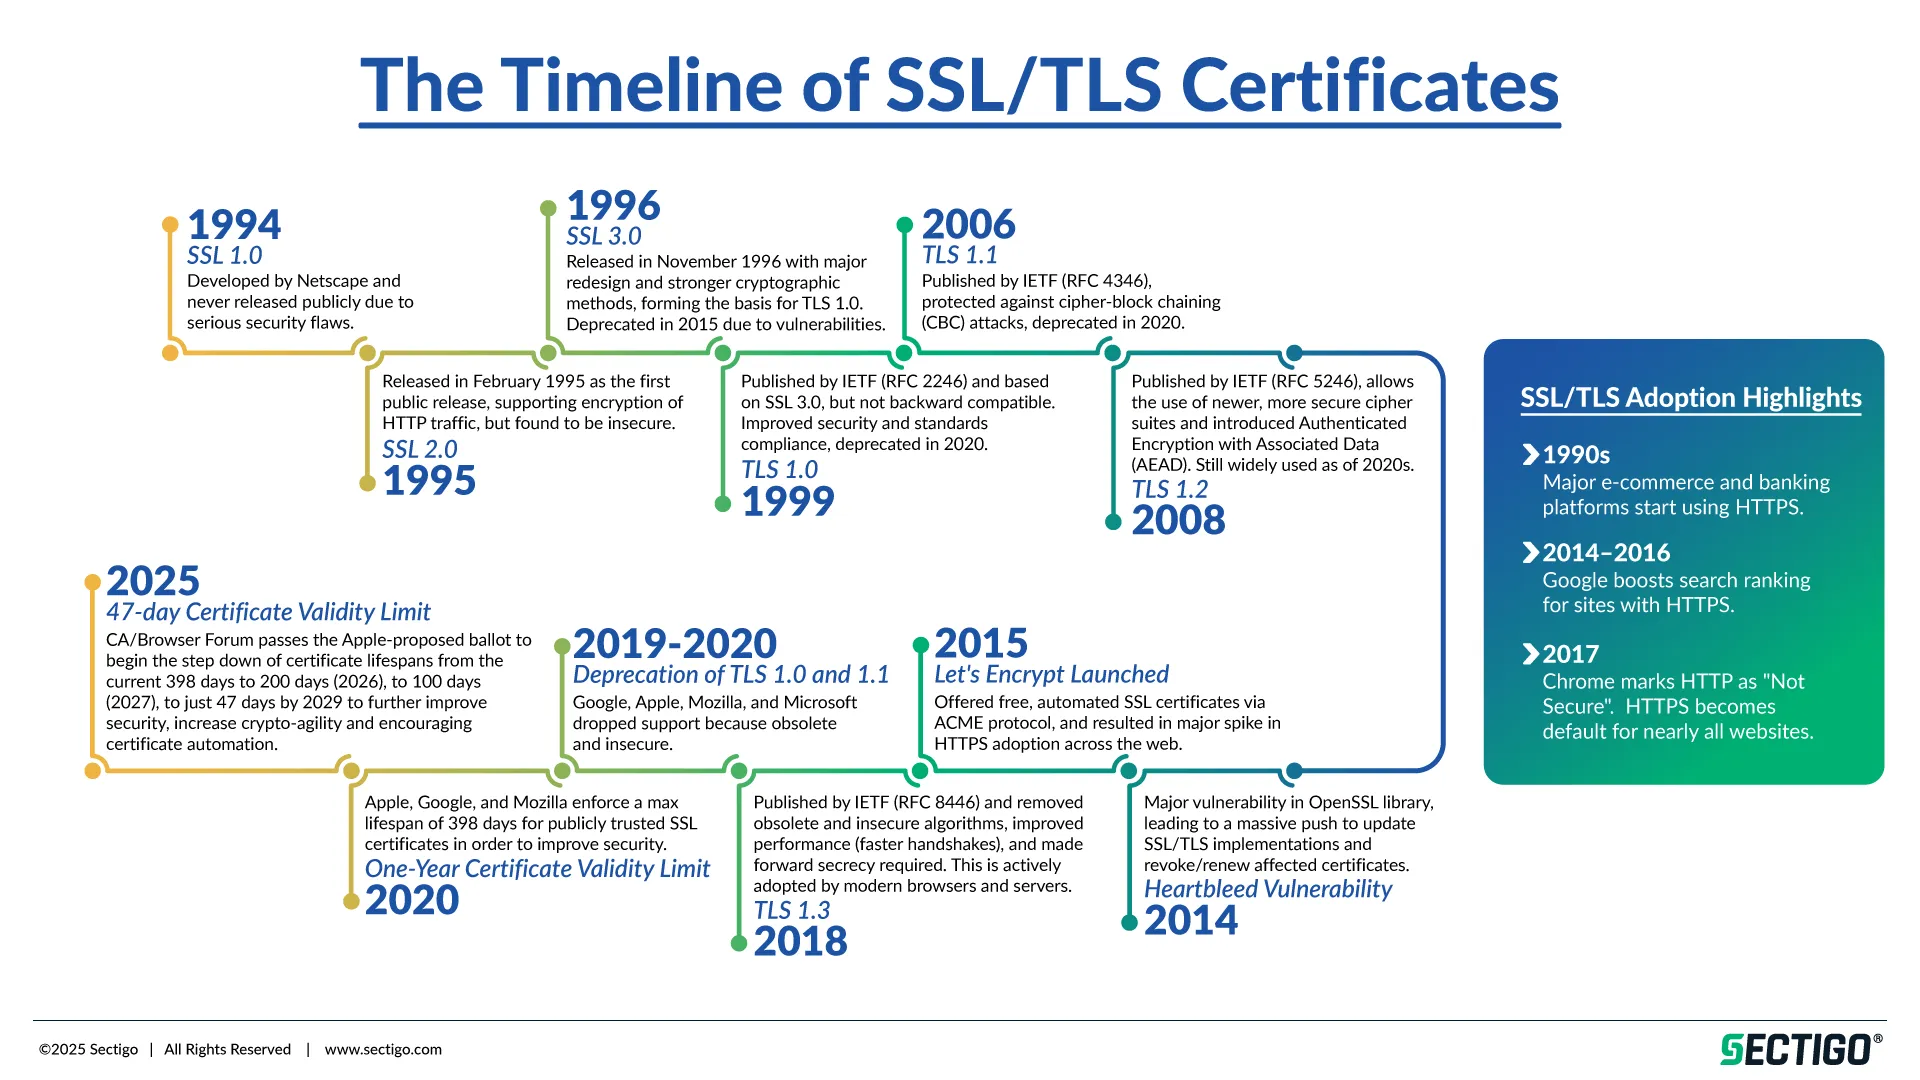
SSL/TLS 證書時間線圖示
安全套接層(SSL) 是一種能夠實現加密數碼通訊的安全協議,例如應用於 Google Chrome、Mozilla Firefox 等網頁瀏覽器與 Web 伺服器之間的通訊。SSL 證書用於驗證線上實體的身份,並保障與該實體之間線上通訊的安全。
SSL 誕生於 1995 年,SSL 2.0 是首個投入生產使用的版本。在 SSL 3.0 推出後,標準組織以更安全的傳輸層安全(TLS)協議取代了 SSL。但由於 SSL 這一術語使用過於廣泛,它事實上成為了 TLS 的通用代稱並沿用至今。
SSL 棄用對企業意味着什麼?本文將探討 SSL 被棄用的原因、SSL 協議存在的漏洞,以及向 TLS 過渡的相關內容。
SSL 是何時被棄用的?
互聯網工程任務組(IETF)於 2015 年 6 月正式棄用 SSL 3.0。雖然 IETF 不建議使用已棄用的 SSL 協議,但各軟件系統的服務商需自行確定 SSL 3.0 的終止支持日期。
大多數企業已遷移至 TLS 協議。TLS 1.0 和 TLS 1.1 屬於舊版本,企業應盡可能升級至 TLS 1.2 和 TLS 1.3。
SSL 被棄用的原因
2014 年 9 月,谷歌的安全研究團隊發現了一個嚴重的 SSL 3.0 漏洞,名為 POODLE(即降級傳統加密填充提示攻擊),攻擊者可利用該漏洞解密安全通訊、竊取機密資訊。這一消息削弱了 SSL 作為可靠加密方式的可信度,安全專家隨即建議停用 SSL。
此外,SSL 協議依賴老舊的加密算法,已不足以抵禦新型攻擊手段。面對不斷演變的網絡威脅,業界需要更強的安全能力,由此催生了 TLS 協議。
TLS 與 SSL 安全協議對比
TLS作為SSL的繼任協議被推出 並已成為互聯網的主要加密協議。它修復了SSL存在的各類安全問題,包括密碼套件漏洞、POODLE攻擊、密碼塊鏈接(CBC)相關問題以及重協商漏洞。
最新TLS版本TLS 1.3速度更快、安全性更高。它採用臨時密鑰交換機制,降低會話密鑰泄露的風險;同時移除了老舊加密算法以提升性能。不過,由於TLS 1.2目前未發現已知漏洞,且TLS 1.3存在向後兼容性難題,TLS 1.2仍被廣泛使用。
為何人們仍然將TLS稱為SSL?
SSL在互聯網早期的突出地位和廣泛普及,使其成為安全通信的代名詞,即便在TLS成為主流很久之後也是如此。同時,未深入了解網絡安全的人群常將這兩個術語混用,進一步加劇了誤解和混淆。
如今,「SSL證書」這一說法仍被廣泛使用,安全行業從業者也不例外。例如,許多證書頒發機構(CA)仍將「SSL證書」作為所有用於加密和身份認證的數碼證書的通俗稱呼。為簡化溝通、避免誤解,TLS證書通常也被稱為SSL/TLS證書。
互聯網安全的未來:不止於TLS 1.3
我們必須持續投入資源優化互聯網安全協議,適配不斷出現的新型威脅。TLS會持續演進,以修補漏洞、改進加密算法、優化握手流程實現更快連接。值得注意的是,量子計算機可以輕易破解傳統加密算法,我們預計TLS協議將納入後量子密碼學 和抗量子算法相關的更新。
與此同時,TLS證書的有效期正在縮短。47天生命周期 將提升在線通信的安全性,但同時也會增加企業有效管理數碼證書、避免服務中斷和故障的難度。
SSL的棄用是提升在線通信安全的關鍵舉措。TLS協議修復了高危漏洞,也為我們進入量子計算時代後的後續安全改進奠定了基礎。從可信CA獲取TLS證書,配合有效的證書生命週期管理,是保障合規性、安全性和業務連續性的關鍵。
進一步了解Sectigo的TLS證書以及Sectigo Certificate Manager,查看我們如何幫助您從容應對加密與網絡安全的未來發展。