
Sectigo 網誌
認識 SQL 注入攻擊
SQL 注入攻擊是存在時間最長、最普遍且危險性最高的漏洞之一,經常被列為網絡安全的頭號威脅。

只要您在互聯網上託管任何資訊——尤其是透過網站與客戶進行線上業務——您的網絡伺服器上就會部署資料庫。這類資料庫可能儲存涉及您自身、您的企業以及您客戶的各類敏感資訊。
例如,部分企業的線上資料庫儲存了商業機密和知識產權;另有一些企業會透過資料庫處理客戶交易,因此客戶的姓名、電郵地址、通訊地址以及銀行資料都有可能儲存在該資料庫中。
表面看來,這種情況似乎非常危險,所有資訊都存放在線上?但在實際應用中,安全的 SQL 資料庫並不值得擔憂,在大部分場景下該技術本身是安全可靠的。
但如果漏洞被暴露會發生甚麼事?這種情況通常出現在 SQL 注入攻擊過程中。
SQL 注入攻擊過程中會發生甚麼事?
不法分子擅長利用注入攻擊 targeting SQL 資料庫,這種攻擊手段已被使用多年:SQL 注入攻擊是存在時間最長、最普遍且危險性最高的漏洞之一,經常被列為網絡安全的頭號威脅。
攻擊得手後,資料庫中的敏感數據會被竊取並複製成檔案,供攻擊者隨意使用。多數情況下,儲存這些記錄的資料庫本身也會被篡改,包括新增、修改和刪除資料庫內的記錄。
這類攻擊的手段也十分靈活,這是它如此普遍的原因。
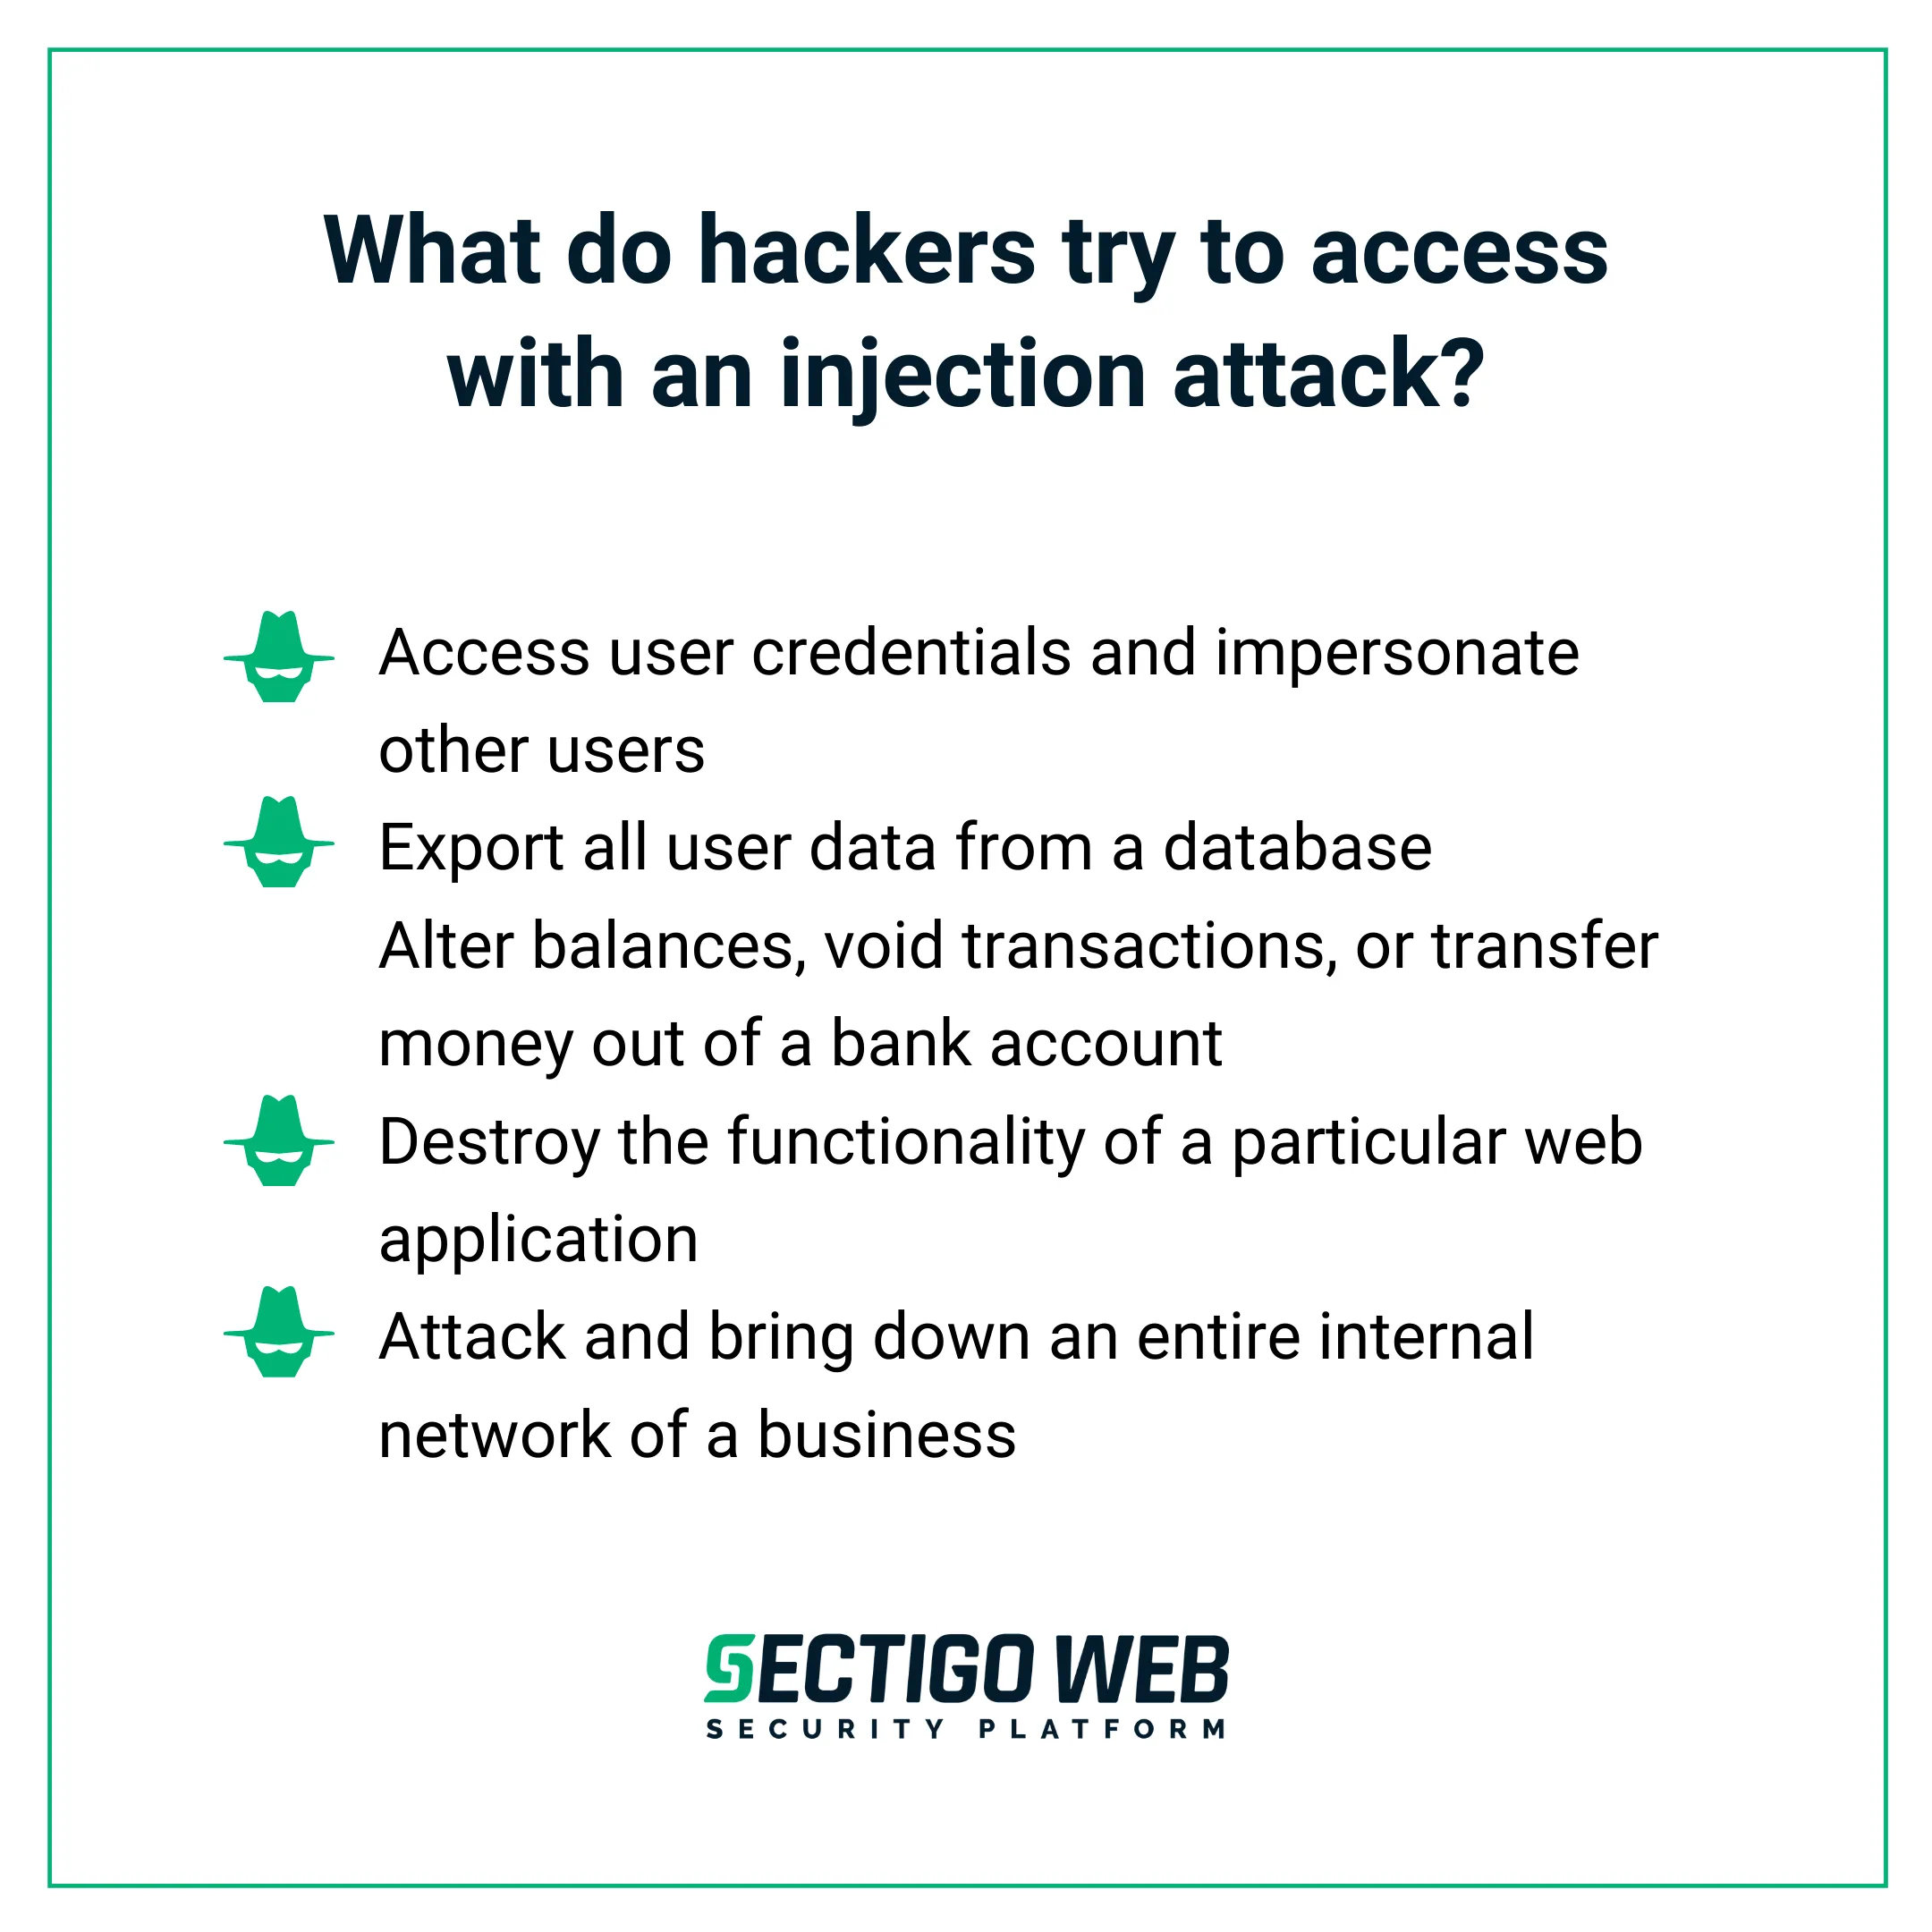
攻擊者透過注入攻擊嘗試獲取哪些內容?
一次成功的 SQL 注入攻擊會為受害者帶來極其嚴重的後果,攻擊者可透過這種手段實施多種惡意行為,例如:
- 獲取用戶憑證並冒充其他用戶
- 從資料庫匯出全部用戶數據
- 篡改帳戶結餘、作廢交易記錄或從銀行帳戶中轉出資金
- 破壞特定 Web 應用的正常功能
- 攻擊並癱瘓企業的整個內部網絡
由此可見,SQL 注入攻擊對個人用戶和企業而言都可能是一場災難。
如何防範 SQL 注入攻擊?
本文的目的並非製造恐慌,您無需在使用互聯網時刻意擔憂潛在風險,但必須嚴肅對待這一威脅。若未能做好防護,可能會徹底摧毀用戶對您企業的信任,甚至直接導致企業倒閉。
與之相反,您的最佳選擇是確保採用最新的技術方案,協助抵禦 SQL 注入攻擊。
這可能包括確保您使用伺服器端所採用的開發環境和語言的最新版本,同時採用經過驗證的機制開展開發工作。
「但我不是開發人員,我只是個小企業東主!」
如果您完全不懂技術,只是想為自己的企業搭建網站,那麼以上這些內容對您而言可能像天書一樣晦澀難懂。在缺乏專業技術知識的情況下,您可能會覺得自己必然會面臨 SQL 注入攻擊的漏洞風險。
但您並非無計可施。
借助一套完備的解決方案,例如Sectigo Web Clean,可對您的系統及其數據庫進行持續監控和掃描,偵測檔案中存在的任何活躍感染。換言之,Web Clean 能夠偵測SQL注入攻擊並即時將其阻斷。
更重要的是,該操作不會影響您網站的正常功能。
這意味著您大可放心:您和您的用戶不僅能夠免受SQL注入攻擊的威脅,也無需直接處理此類攻擊事件。通過在系統後台自動運行,Web Clean可讓您無需分心於此,專注處理其他業務事務。