
Sectigo 網誌
瀏覽惡意網站會有甚麼後果?
惡意網站的設計目的是利用用戶、盜取個人或金融資料。黑客會利用掛馬下載、JavaScript 惡意軟件、惡意廣告、網絡釣魚等技術入侵您的系統,而整個過程通常在您毫不知情的情況下發生。這些威脅凸顯了養成安全瀏覽習慣、部署完善網站安全防護措施的重要性。SiteLock Website Security 這類工具可以幫助用戶和網站擁有者抵禦網絡攻擊。

儘管互聯網上有無數合法網站部署了有效的網絡安全防護措施,但亦存在大量專門為進行破壞而建立的惡意網站。
黑客全天候運作,嘗試利用漏洞或誘騙用戶授權其存取個人資料——這類攻擊的成功率高得驚人。
當然,每個人都可以且應當遵循相關最佳實務來避免這類風險,例如不要點擊陌生連結、不要向不信任的來源下載任何內容。但如今黑客的攻擊手段遠比2000年時複雜,他們甚至可以在您不做任何點擊操作的情況下,就讓您的電腦感染惡意程式。
甚麼是惡意網站?
我們每天都會瀏覽各類網站,因此分辨網站是否安全十分重要。惡意網站是指為竊取用戶資料而建立的網站。這類危險網站通常偽裝成合法網站,您單單瀏覽惡意網站就可能遭到攻擊。您可能會被提示下載電腦看似需要的軟件,而有風險的安裝程式會入侵您的裝置,同時竊取您的敏感資料。
瀏覽惡意網站會造成甚麼後果?
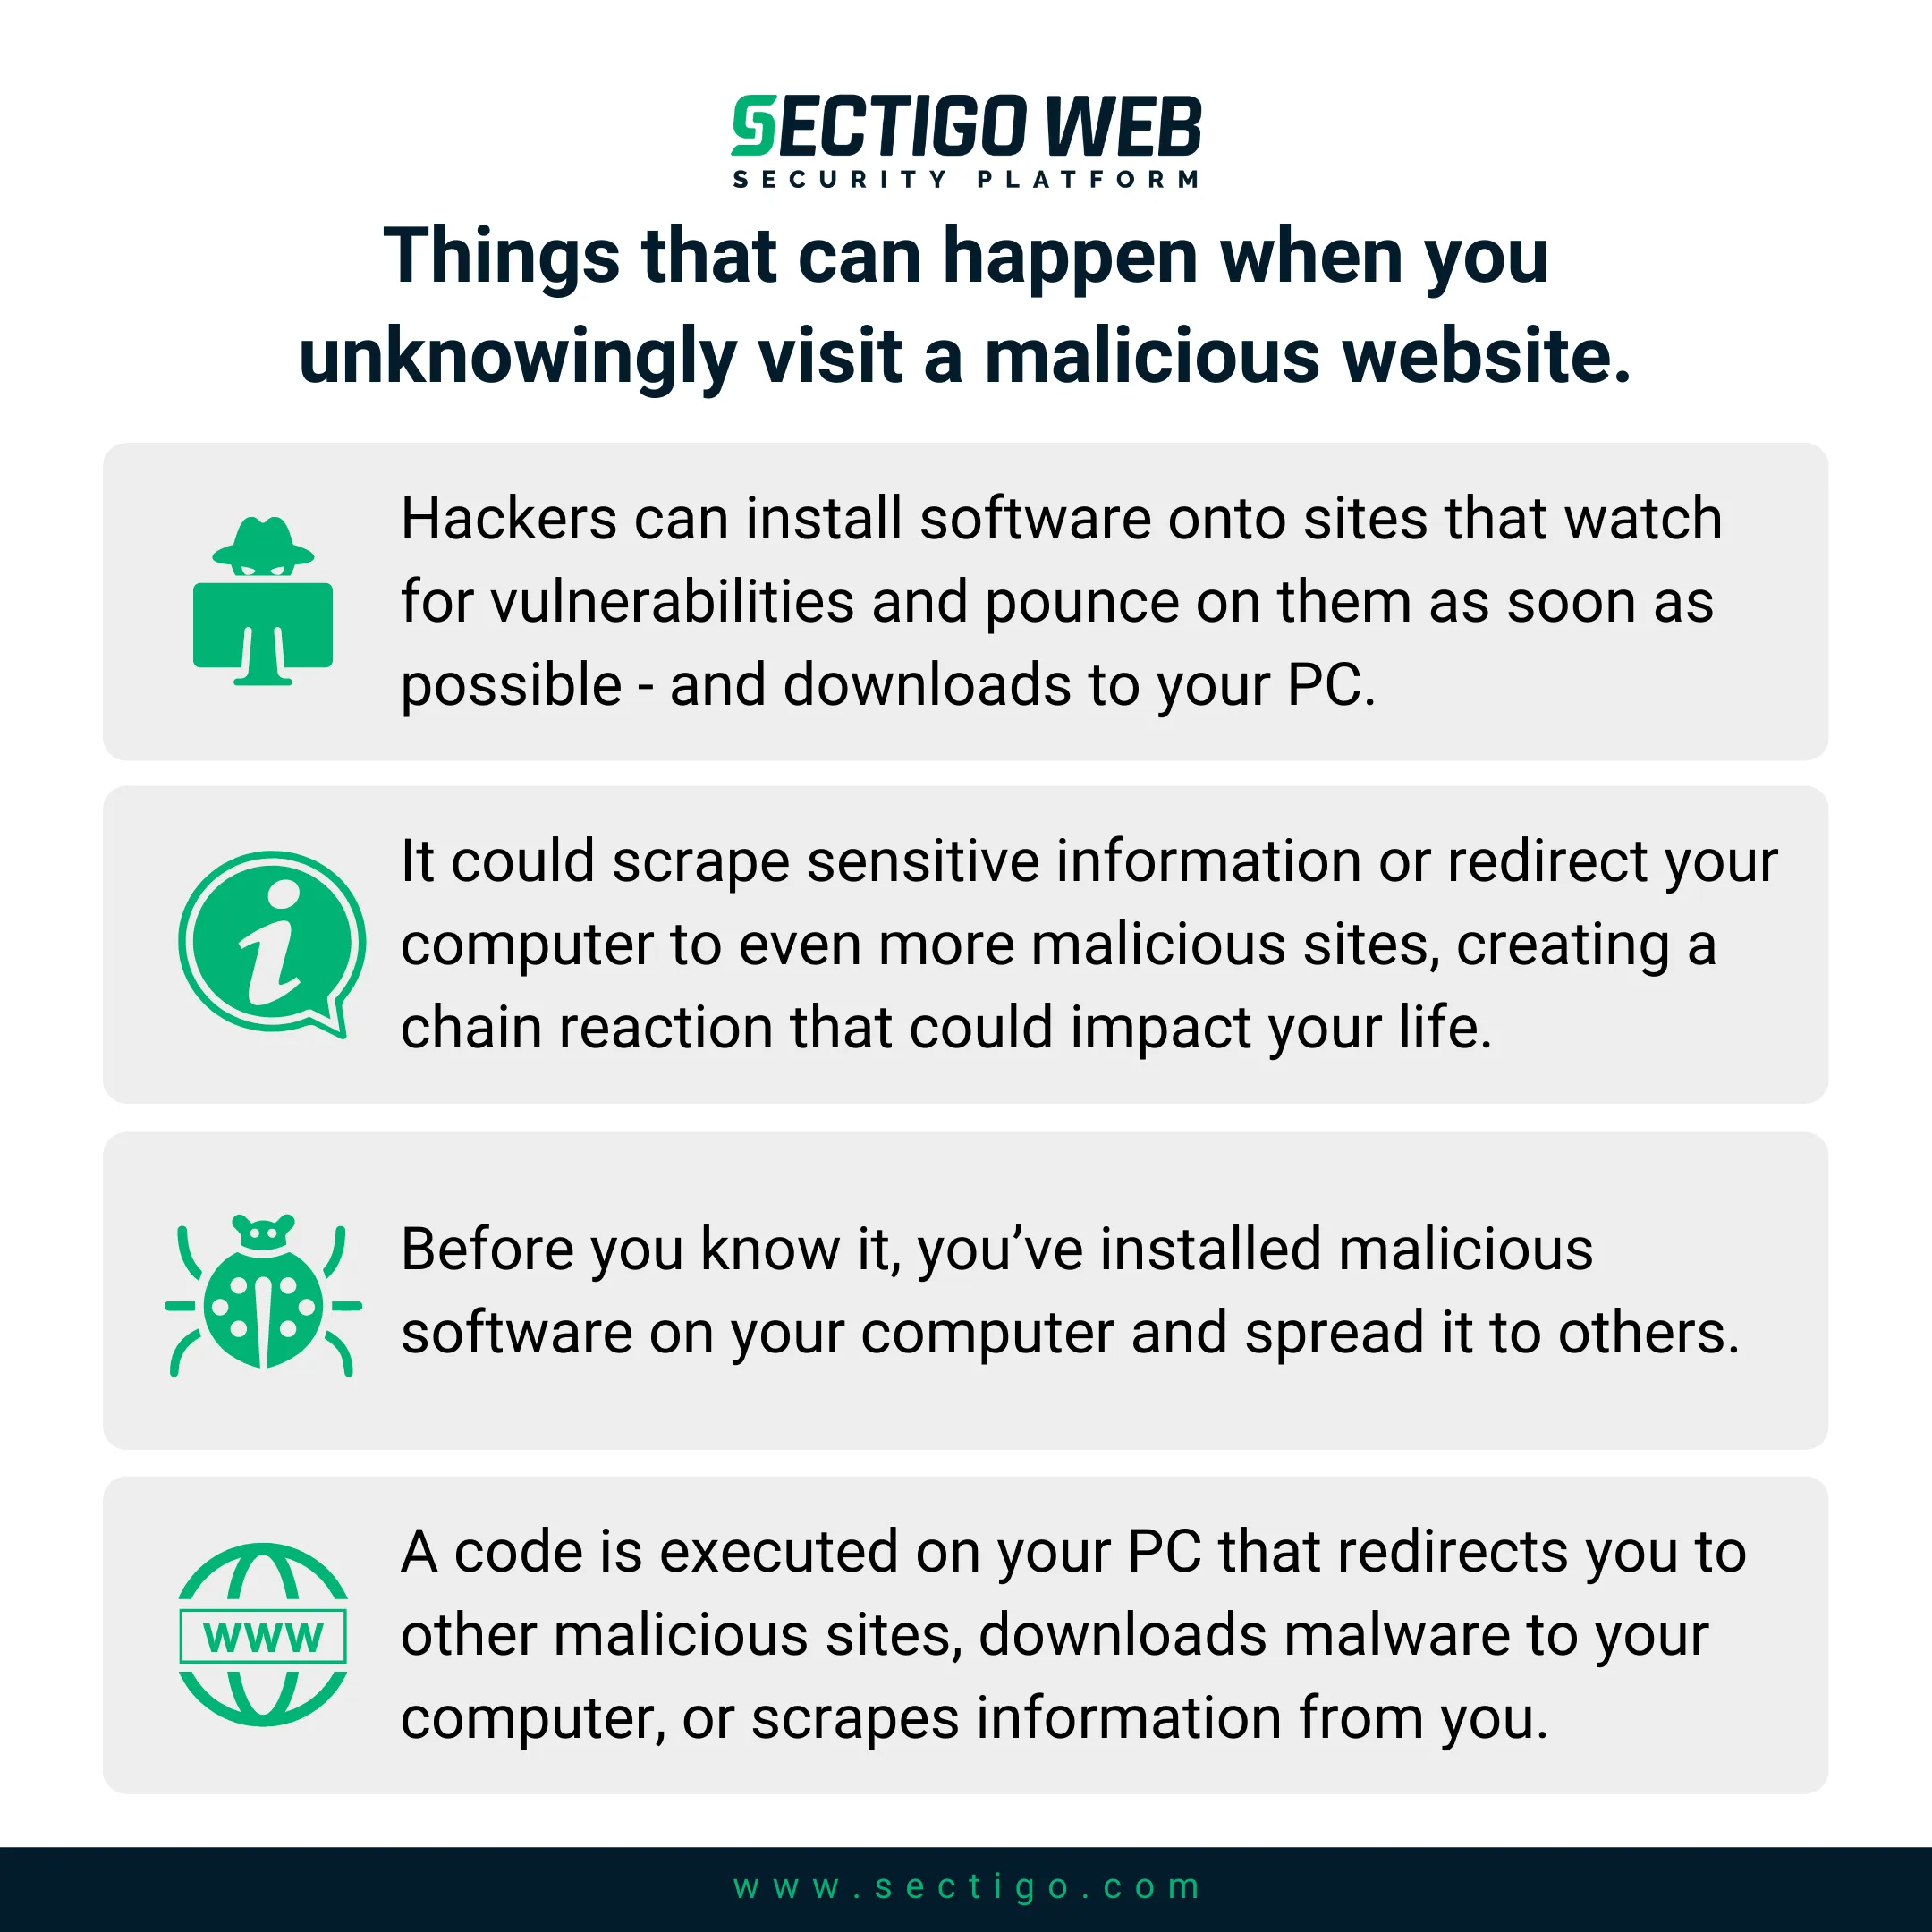
以下是您在不知情的情況下瀏覽惡意網站時,可能遇到的幾種狀況。
- 掛馬下載可造成與不可信下載同等程度的危害,但有一個關鍵差異:它不會等待您的許可。當您點擊不可信下載時,是明確授權該程式安裝到您的裝置上;而掛馬下載會繞過所有授權流程,在未取得您許可的情況下自行安裝到您的電腦中。黑客可以在網站上植入用於偵測漏洞的程式,一旦發現漏洞就立即發動攻擊——最終向您的PC植入掛馬下載程式。
- JavaScript 感染聽起來技術性很強,我們可以簡單拆解說明。JavaScript是大量互聯網服務的開發語言,包括Google Docs在內的許多網頁應用程式都使用JavaScript運作網站。但如果這類程式碼存在漏洞,黑客就會加以利用。JavaScript惡意軟件會自行安裝到您的電腦中,隨後在裝置上運行惡意程式碼:它可能竊取敏感資料,甚至將您的裝置重新導向到更多惡意網站,形成連鎖反應,影響您的正常生活。
- 另一種十分常見的攻擊形式是惡意廣告,這是一種針對廣告的黑客攻擊手段——如今互聯網上有數十億條廣告,當中任何一條都可能被劫持。黑客隨後會利用該廣告的網絡進一步散佈惡意內容。您無法察覺某條特定廣告已被劫持,可能會點擊它;等您反應過來時,惡意軟件已經安裝到您的電腦中,並且還會傳播給其他用戶。
- URL注入原理簡單但攻擊效果顯著。黑客會以Wordpress(支撐了當前60%的網誌網站)這類平台為目標,在網頁中嵌入惡意URL——有時甚至會直接接管整個頁面。一旦您透過網頁瀏覽器瀏覽這類頁面,PC端就會執行惡意程式碼,將您重新導向到其他惡意網站、向您的電腦下載惡意軟件,或是竊取您的個人資料。這類攻擊也會透過惡意重新導向和瀏覽器劫持程式實現,這兩種手段都會強制您瀏覽其他遭惡意軟件感染的網站.
威脅還不止於此:釣魚網站 往往會偽裝成Amazon、eBay這類一般需要用戶輸入信用卡資料的可信網站,是誘騙用戶泄露資料的另一種極具迷惑性的手段。
所有這些附帶危害都有一個共同目標:你的數據
不論採用何種手法,惡意網站上植入的所有攻擊手段都旨在誘導你泄露數據,這類數據可能是個人資料,也可能是財務資料。
不論具體方式如何,這些網絡罪犯實施盜竊行為都是為了謀取自身經濟利益。因此,認真對待瀏覽安全至關重要。
不僅如此,如果你是網站擁有者,還需要主動承擔起保障用戶安全的責任。即使你沒有實施任何惡意操作、也不存在任何過錯,你的網站也有可能變成惡意網站。
為了防範這類情況發生,或是在事態失控前及時阻止風險,一套可靠的安全系統(例如SiteLock Website Security)可以為你的網站及用戶提供全天候攻擊防護,幫助你在當前的互聯網環境中為用戶提供安全的瀏覽體驗。