
Sectigo 網誌
惡意軟件的定義及其現有不同類型
隨着個人電腦普及——最終幾乎成為每個家庭的常備設備——網絡安全風險開始上升。黑客能夠侵入這些電腦系統,繼而在毫無防備的用戶設備上植入病毒、漏洞程式及其他破壞性程式,造成設備負載過載。

正是在這段時期,「惡意軟件」這個術語開始變得家傳戶曉。我們都知道惡意軟件與病毒有關,但它到底是什麼?為什麼網絡罪犯會如此頻繁地使用它?
網絡犯罪在互聯網的各個角落持續猖獗。對於企業經營者而言,經營企業時最不願遇到的情況,就是因不法分子入侵檔案而不得不耗費精力清理網站程式碼。
因此,不僅要了解什麼是惡意軟件,還要掌握其不同類型及清除方法,這一點至關重要。
什麼是惡意軟件?
惡意軟件是一個涵蓋各類惡意程式的統稱。簡而言之,惡意軟件是指旨在入侵並損害設備、服務或網絡的軟件。
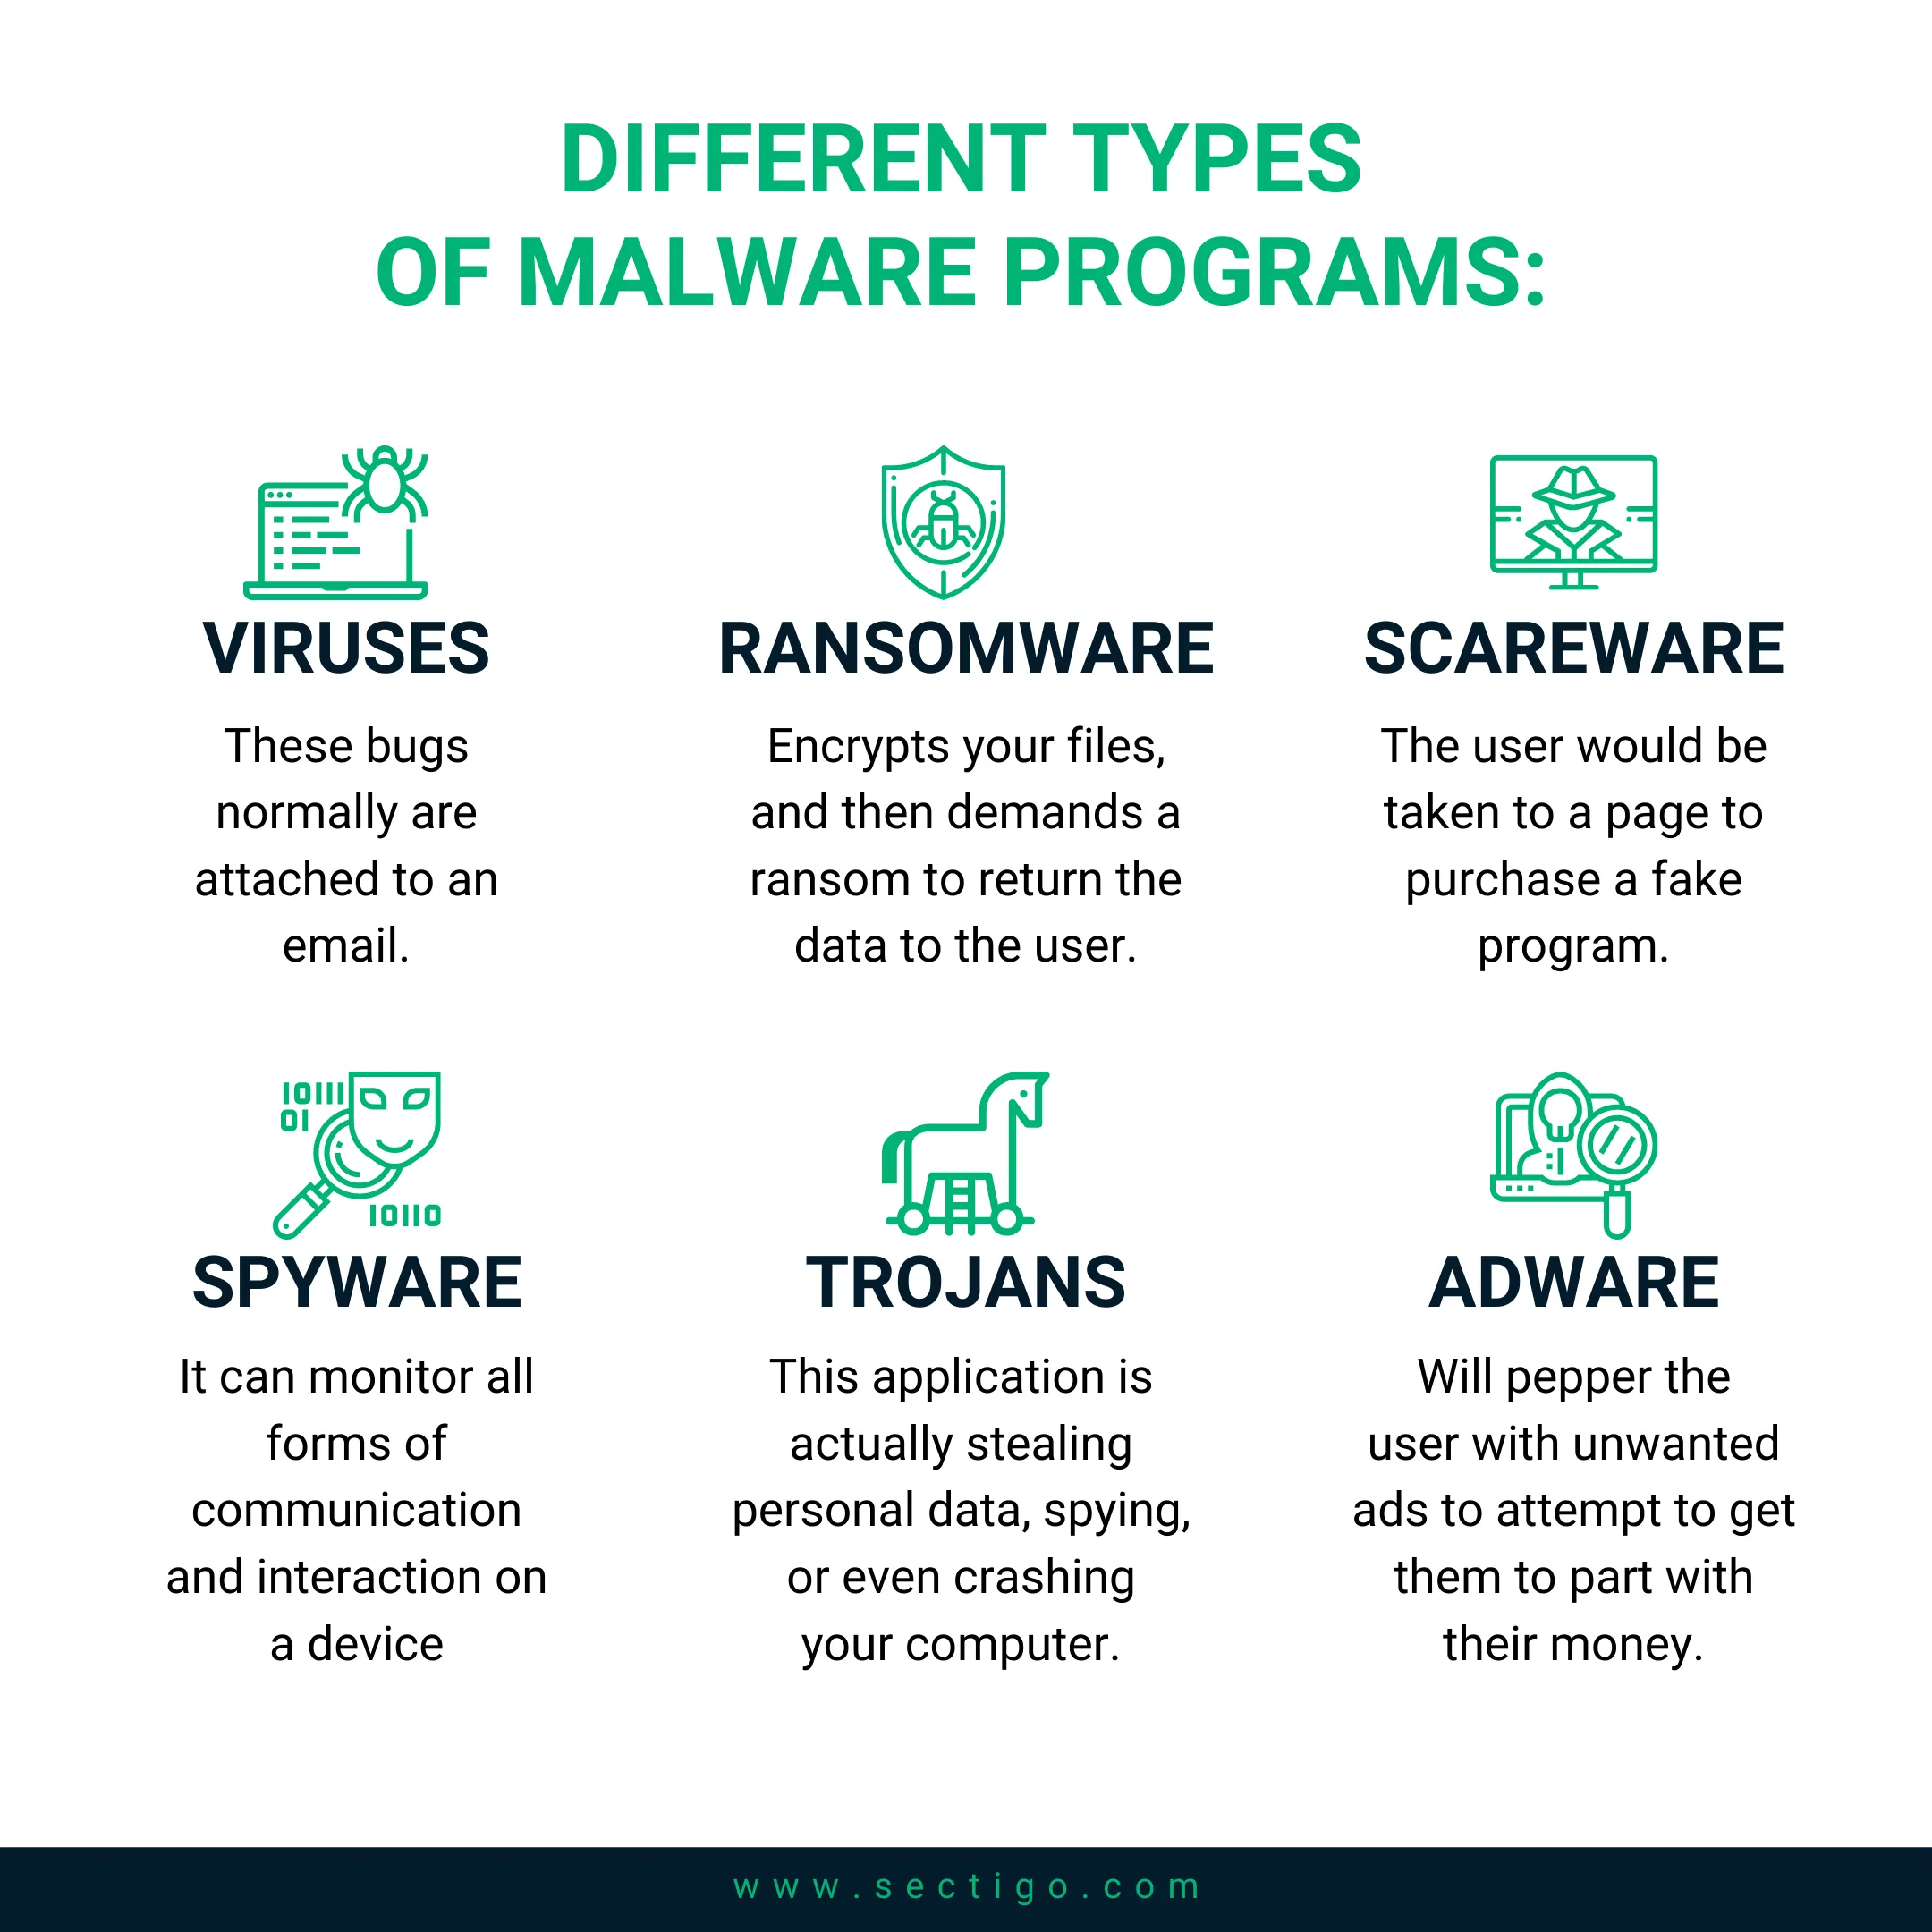
它可以表現為不同類型的惡意程式,每種程式都有其各自的目的或意圖。最常見的惡意軟件類型包括:
- 病毒。這類惡意程式通常是電郵的附件。毫無防備的受害者打開郵件附件後,病毒就會在其設備上激活。
- 勒索軟件。這可能是黑客群體中最常用的惡意軟件形式。在勒索軟件攻擊中,程式會自行安裝到用戶的電腦上,對用戶檔案進行加密(或鎖定),然後要求用戶支付贖金以換回數據。這是一種獲利極高的作案手法,因此十分盛行。
- 恐嚇軟件。你可能經常看到這類警告:「警告:您的電腦已感染病毒!點擊此處清除!」用戶點擊後會被引導至一個頁面,誘導購買假冒程式。這類提示在廣告和彈窗中十分常見,對缺乏經驗的用戶極具迷惑性和恐嚇性。
- 間諜軟件。間諜軟件是一種隱蔽性稍強的惡意軟件,它會在用戶不知情的情況下潛入設備,擷取並記錄用戶的瀏覽習慣,包括密碼及其他個人資訊,並將這些資訊發送給間諜軟件的製作者。營運間諜軟件活動的人員可以監控設備上的所有通訊和互動行為。
- 特洛伊木馬。特洛伊木馬是另一種十分常見的電腦惡意軟件,它通常被偽裝成無害的程式,或是偽裝成用戶需要使用的功能程式。用戶主動安裝特洛伊木馬後,才會意識到該應用實際上在竊取敏感數據、監控用戶行為,甚至導致電腦崩潰,此時為時已晚。
- 廣告軟件。廣告軟件是惡意軟件的另一種常見用途,這類程式會向用戶推送大量無關廣告,試圖誘騙用戶付費。這種形式在21世紀初十分普遍,是當時傳播惡意軟件的一種高收益手段。
惡意軟件還有非常多其他形式,但上述是最常見的幾類。由於將惡意軟件偷偷植入他人電腦或手機的途徑繁多,黑客通常總能領先於多數用戶的防範措施。即便是「熟悉網絡」的用戶,也可能在不知情的情況下感染惡意軟件。
可能造成哪些後果?
惡意軟件攻擊可能導致多種不同的後果和問題。
其中一種可能的後果是網絡罪犯竊取敏感資訊和數據,用於不法目的。這類行為中最常見的一種是盜用個人身份。身份盜竊在全球範圍內始終是一個頑疾,而惡意軟件通常是罪魁禍首。這類惡意軟件可以記錄地址、電話號碼、社會保障號等個人數據,進而輕而易舉地盜用他人身份。
金融數據面臨的風險也是如此。一旦銀行帳戶或信用卡號被某款惡意軟件記錄,不法分子便可以輕易盜用他人帳戶產生數千美元的消費。
惡意軟件的另一種用途是接管用戶的電腦。當黑客試圖發起DDoS(分散式阻斷服務)網絡攻擊 在其他網絡上。透過控制多部電腦,黑客可以組建「殭屍網絡」,利用該網絡持續向伺服器發起連線請求,最終導致伺服器癱瘓。
最後,惡意軟件近年的用途之一是挖掘比特幣等加密貨幣。挖掘這類加密貨幣收益可觀,但需要消耗大量算力。黑客可以透過強迫他人的設備為其挖礦,成倍擴大挖礦收益。
如果您是網站擁有者,最不希望發生的事情就是成為惡意軟件攻擊的幫兇。如果這類攻擊長期得不到處置,會引發客戶的不信任,造成營收損失,甚至損害您的線上聲譽。
方案1:手動清除
如果您具備足夠的技術能力,或許可以自行刪除惡意代碼。該方式需要投入時間和資源,但具備可操作性:
- 定位惡意軟件來源。 手動清除可透過「本機檔案搜尋」完成。這是篩查網站所有檔案最簡單、最快速的方法:您需要將網站全部檔案下載到本機電腦,這樣就可以查看最近修改過的檔案,並在檔案內搜尋被篡改的代碼。
- 搜尋對應線索。 網站代碼中被植入惡意軟件會存在一些痕跡。黑客通常會使用特定的PHP代碼,例如eval、base64_decode、fromCharCode、gzinflate、shell_exec、globals以及error_reporting()。當然還有其他很多類型,但上述是當前網絡犯罪分子最常使用的。
- 刪除惡意軟件。 找到惡意代碼後,將其刪除。更穩妥的方式是找到對應檔案的原始乾淨版本,覆蓋已被篡改的版本。無論採用哪種方式,刪除被篡改的檔案副本即可將惡意軟件從網站中清除。
如果您覺得該方法操作過於複雜,還有另一種方案可選。
方案2:自動清除
網絡安全工具可以自動檢測網站上的感染,並儘快完成清理。這類工具既可以用於防範攻擊,也可以部署到網站上,在發現惡意軟件跡象後快速輔助完成清理工作。
SiteLock是Sectigo旗下公司,其提供的工具可以自動監控您的網站,在惡意軟件威脅失控前及時捕獲。該工具會每日掃描網站,如果檢測到威脅,可在網站正常運行的同時,對感染進行處置和清除。
不過該工具不止於掃描已發生的惡意軟件感染:它還會主動掃描潛在的感染風險。這意味著它可以精準定位系統中可能被黑客利用的漏洞。根據您所選的方案,該軟件甚至可以修復這些漏洞,避免您的業務暴露在不必要的風險中,為您免去後顧之憂。
主動防護是關鍵
主動採取措施防止企業網站落入黑客之手至關重要。您可透過能自動偵測網絡威脅並提供修復方案的工具,保障網站及用戶安全。聯絡我們的團隊,了解更多資訊。