
Sectigo 網誌
當雪櫃發動攻擊:網絡罪犯如何入侵家電,廠商應如何防範
全球各地的家庭及企業都面對網絡竊賊及其他惡意行為者的攻擊風險——而有關風險並非只來自電腦網絡。家電內置的電子裝置為攻擊者提供了便捷的入侵途徑。這類事件早已發生.

根據《商業內幕》與 Proofpoint 的數據,首批與雪櫃相關的安全事件發生於2013年末,當時一個以雪櫃組建的殭屍網絡被用於攻擊企業。
部分此類攻擊(例如使用殭屍網絡軟件感染家電)其實不會對家居的安全保障造成明顯影響。事實上,若一台「智能」雪櫃被殭屍程式感染,屋主甚至可能完全察覺不到異常。
但基於聯網家電的網絡攻擊並非只針對雪櫃,而且這類攻擊極少是孤立事件。幾乎所有類型的家電都有可能被黑客入侵,被用作殭屍網絡的宿主對互聯網發動攻擊。據《連線》雜誌報道,由被入侵的熱水爐、暖爐、冷氣機及其他高功耗家電組成的殭屍網絡,可被操控同時啟動,產生極大的電力負荷,足以導致全國電網癱瘓。
簡單來說,殭屍程式就是被感染的裝置。包括Mirai惡意軟件攻擊、Dyn攻擊在內的諸多網絡攻擊,會入侵由各類裝置組成的網絡,包括家電、安防攝影機、嬰兒監察器、冷氣/供暖控制器、電視等「智能」聯網裝置,將它們全部轉化為被控伺服器。這些被控伺服器會作為攻擊節點,共同組成殭屍網絡。它們可參與各類協同攻擊:感染其他裝置、擴張殭屍網絡規模,或是發動拒絕服務攻擊。
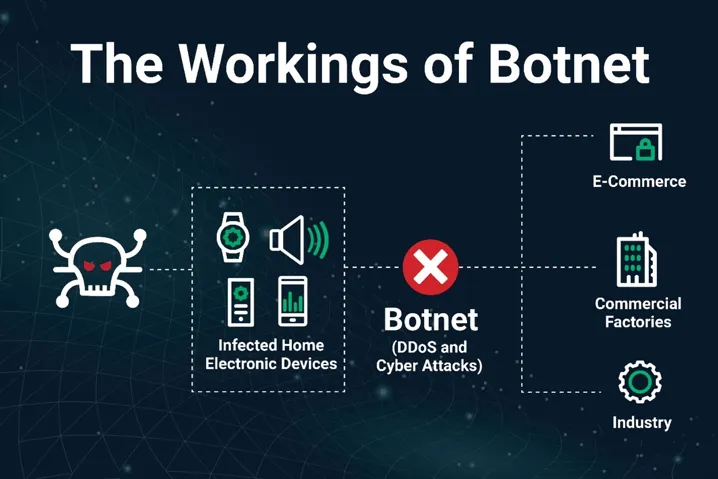
惡意行為者或網絡罪犯可向家庭或企業網絡發送針對各類家電、裝置的惡意報文。裝置一旦被感染,就會處於惡意行為者的控制之下,可被用於向全球各地的新目標發送數以萬計的惡意報文。殭屍網絡還可向單一目標發送數以百萬計的虛假報文,耗盡目標資源使其停止服務。
被惡意控制的雪櫃可能沒有任何明顯異常徵狀,卻能每分鐘生成並發動數千次攻擊。不單是屋主或企業管理員完全無法察覺正在發生的攻擊,除非斷開裝置的網絡連線,否則這類攻擊可能根本無法阻止。
此外,被感染的雪櫃還可能將惡意軟件從廚房傳播到家中的智能電視、家庭電腦網絡、其他家用智能裝置,甚至是聯網的智能手機。每個被攻擊的目標都有可能轉化為惡意殭屍節點,傳播數以百萬計的感染性垃圾報文並發動網絡攻擊。
那麼我們該如何應對這類威脅?
遺憾的是,終端用戶實際上沒有能力解決這個問題。不論是屋主、辦公室管理員,甚至是經驗豐富的雪櫃維修人員,基本上都無法直接存取雪櫃的電子系統,也無法進入裝置的軟件與中間件層排查並清除感染。不過,若屋主懷疑裝置被感染,他們可以斷開雪櫃的互聯網連線,讓它變回非聯網的「啞裝置」。
防範這類攻擊的責任在於設備製造商。
那麼製造商該如何應對此類攻擊?如何確保家庭及辦公場所的家電不會被感染、繼而引發混亂?
安全防護需要從雪櫃本身,以及家電各類電子組件、控制介面的設計階段就開始落實。大多數家電廠商的控制組件都來自為數眾多的小型供應商,部分供應鏈更分布在全球各地。這些供應商需要確保其提供的晶片及組件具備防黑客攻擊的安全能力。
家電廠商可採用兩項重要的安全實務:
- 嵌入式防火牆支援黑名單與白名單機制的 :透過在裝置中直接內置防火牆技術,保護家電及邊緣裝置免受攻擊。嵌入式防火牆可審查來自互聯網或家庭網絡的傳入報文,透過內置且定期更新的黑名單,拒絕所有未經預先許可的報文。
- 安全遙距更新與警示 :在允許安裝任何新的韌體更新前,校驗裝置內的韌體已通過身份驗證且未被篡改。韌體更新機制需確保傳入的軟件組件未被篡改,且是來自家電廠商的經過身份驗證的軟件下載模組。
不少消費電子產品及設備廠商均知悉智能門鎖、嬰兒監察器、家用恆溫器這類智能設備存在受攻擊的風險,但這份風險意識需要涵蓋更多類別的聯網系統,當中也包括家電。受感染的雪櫃散播惡意軟件並非只是笑談,這類系統的確曾遭攻擊,並被用作擴散惡意程式。保障這類設備的安全性,對於保護家居網絡、減慢惡意軟件傳播,以至防護存儲在智能家居設備內的信用卡號碼或其他個人資料而言,都十分必要。