
Sectigo 網誌
為什麼 Web 應用安全測試十分重要?
現今的網絡世界宛如未來照進現實,充斥着我們祖輩當年根本無法預見的便利:無需放下手機就能從全球任意角落買到幾乎所有商品,還能使用所有你能想到的通信方式。在2020年及往後,互聯網都將是社會運作的真正根基。

當然,以上是樂觀的視角。
樂觀視角很重要。如果你想經營一家小企業,就需要對互聯網抱有樂觀的看法。使用得當的話,Web 是極其寶貴的工具,能讓你的業務實現指數級增長。
但如果使用不當,互聯網就會變成一個危險得多的場所。
我們身邊遍布攻擊者
互聯網上的惡意用戶無處不在。有時他們的蹤跡十分明顯,但更多時候普通人根本無法察覺。他們每天都在攻擊 Web 應用,竊取個人信息與用戶數據。
換言之,任何使用互聯網的人都可能處於監視之下——攻擊者始終潛伏在暗處,等待絕佳時機潛入並發動攻擊。
難道只能這樣嗎?我們難道要徹底放棄安全、高效使用互聯網且不危及自身信息的希望?當然不是。業內始終在研發新技術來提升安全水平。
這些新技術研發的核心就是 Web 應用安全測試。
什麼是安全測試?
安全測試顧名思義,就是開發流程中的一個環節:對應用或網站開展漏洞排查。
在所謂的「安全開發生命週期」中,會反覆對應用進行測試、反覆考量安全問題,以便在黑客入侵利用漏洞之前完成所有漏洞的修復。
對於處理用戶私隱信息(比如支付數據)的 Web 應用來說,這項工作極其重要。通過測試,你可以確保這類數據處於安全防護之下,同時保障應用的功能正常運行。
實際場景中,你可以將企業官網視為一個 Web 應用。如果你的站點支持用戶支付或下單,就必須具備嚴密的安全防護。即使用戶僅需要輸入電郵地址這一項信息,若該功能沒有使用最新的安全應用實現,也會成為一個漏洞點。
安全測試是對弱點、缺陷與漏洞開展主動、嚴格的分析工作。通過測試,你可以在發生數據丟失之前識別問題並完成修復。
Web 應用安全測試的六大核心概念
在安全領域,主要關注六大基礎概念:
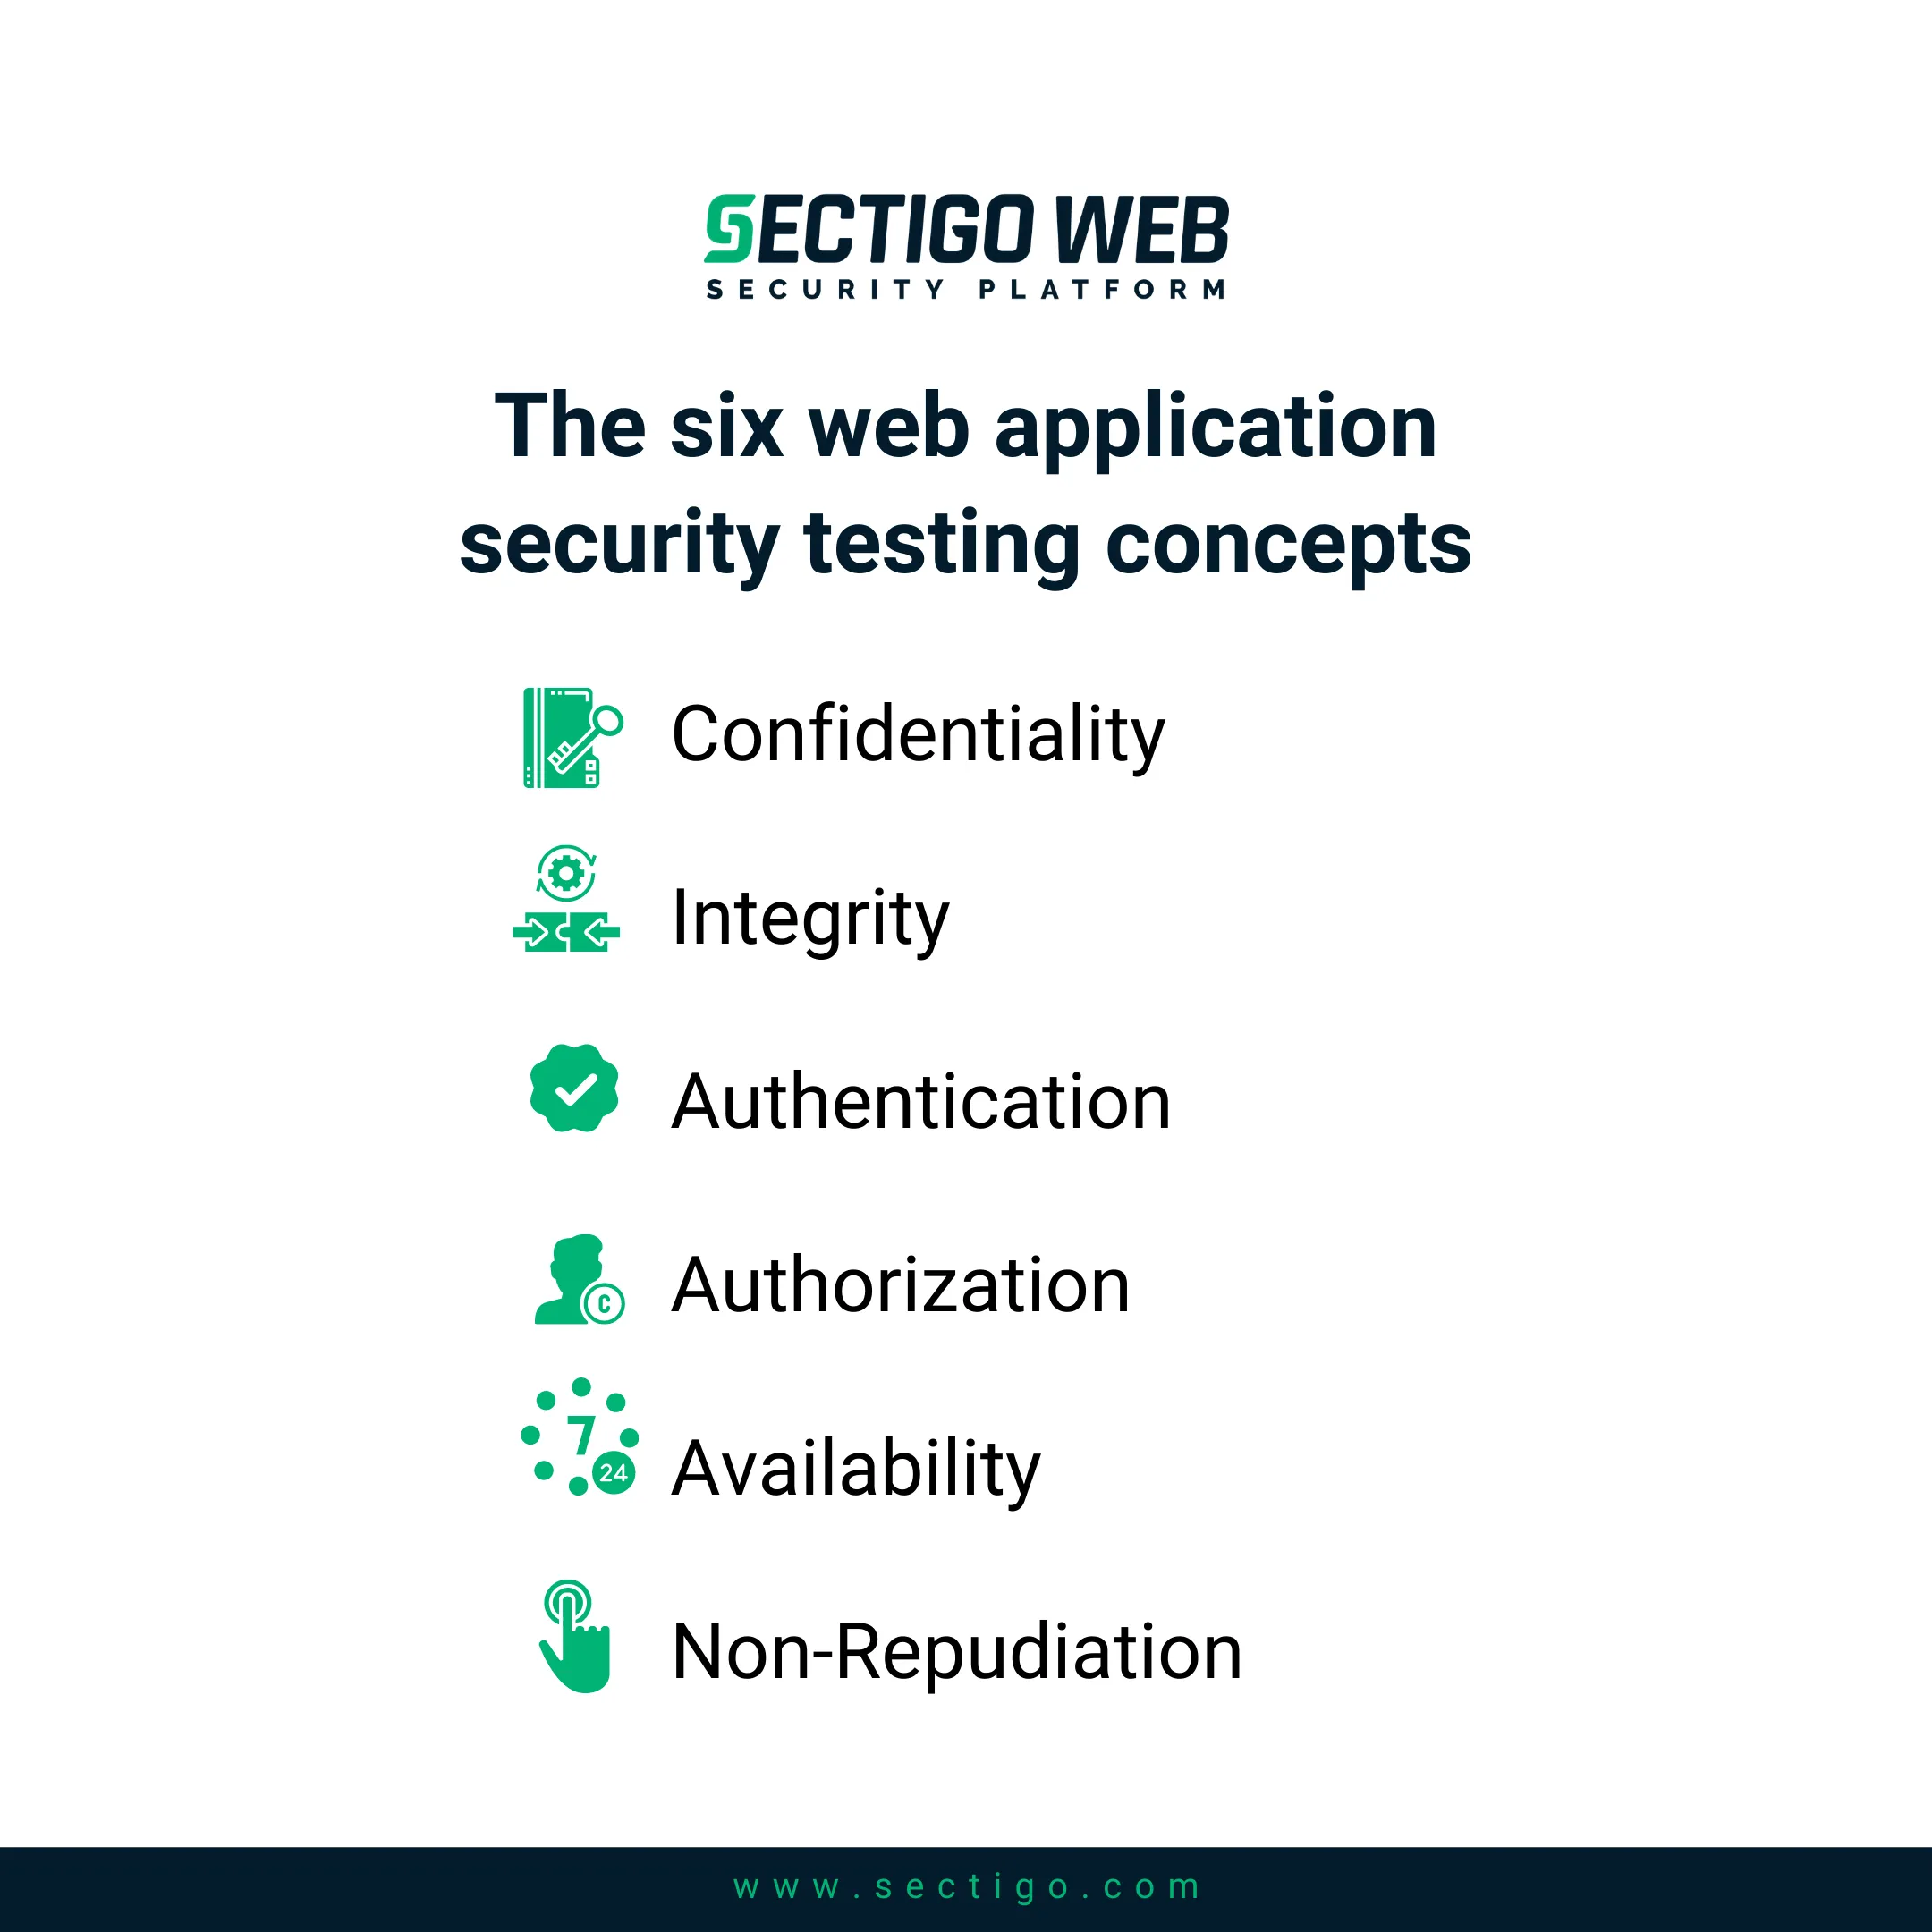
- 機密性:你的用戶是否能完全掌控自身的機密信息,保證只有獲得授權的用戶才能訪問這些信息?
- 完整性:你是否能夠核驗、確認你從站點用戶處收到的信息是準確無誤的?
- 身份驗證:簡單來說,就是用戶的身份是否真實有效?
- 授權:當網站上的用戶開展業務或執行操作時,其是否具備相應操作權限?
- 可用性:您是否可以確信,網站上展示的資訊與數據隨時可供用戶正常存取?
- 不可否認性:您能否避免後續出現某操作已執行卻被否認的情況?
這六大核心概念共同作用,為構建可信、安全的Web應用提供了框架基礎。
安全測試至關重要
不難理解,Web應用安全測試是網站建設及營運的基礎組成部分。
互聯網上不安全的軟件十分氾濫,這一普遍問題亟待解決。當您在線提供服務時,即便周邊存在惡意攻擊,也需要確保服務能為用戶正常運行。
但如果您並非軟件工程師,就需要一款無需投入過多精力、無需具備豐富經驗即可提供安全防護的解決方案。Sectigo Web Patch 無論您使用哪種平台,都會在每日漏洞掃描後主動定期為您的網站安裝修補程式。
透過部署Web Patch,您可以最大限度保護自身業務及客戶免受攻擊者威脅。