
Sectigo 網誌
我的內容管理系統(CMS)為何會過時?
不過,儘管為網站使用CMS的優勢十分明顯,其存在的弊端也應當為所有人敲響警鐘。

現時互聯網上有大量網站運行着內容管理系統(CMS),事實上大多數網站都是如此。
這也合乎情理:過去,搭建網站是精通技術、懂HTML編碼的設計人員的專長。現時要為企業搭建一個外觀專業的網站,只需要獲取一份CMS程式並安裝到伺服器上即可——成本低廉且效果出色。
不過,儘管為網站使用CMS的優勢十分明顯,其存在的弊端也應當為所有人敲響警鐘。
作為最受歡迎的CMS平台,WordPress的靈活性與易用性無可比擬,這也是它擁有海量用戶的原因。但它同時也是黑客的主要攻擊目標——部分研究估算,所有遭入侵的網站中,高達78%運行着WordPress。
乍看之下,你可能會認為如果重視線上業務的安全防護,就應該徹底避開WordPress。然而數據反映的情況並非如此:56%的WordPress網站運行着已過時的軟件。
換言之,官方已向所有WordPress站點推送了更新,但負責網站維護的人員從未對軟件進行升級。
黑客正是瞄準了這類行為,這也是大量WordPress站點遭遇病毒及其他惡意軟件入侵的原因。
為什麼會出現這種情況?如果保持網站更新是阻擋黑客的簡單有效手段,為什麼不是所有網站擁有者都會採取這一基礎防護措施?
原因多種多樣,而且都可以理解。
許多網站擁有者不具備技術背景。
一方面,搭建線上站點不再局限於願意花費數小時自學編碼的人群,這是件好事:現時幾乎所有想要低成本搭建網站的人都能實現需求。
但另一方面,許多網站擁有者對網站安全缺乏基礎認知。
如果你不了解也無法理解代碼的運行邏輯,就可能低估過時CMS對網站安全造成的影響。
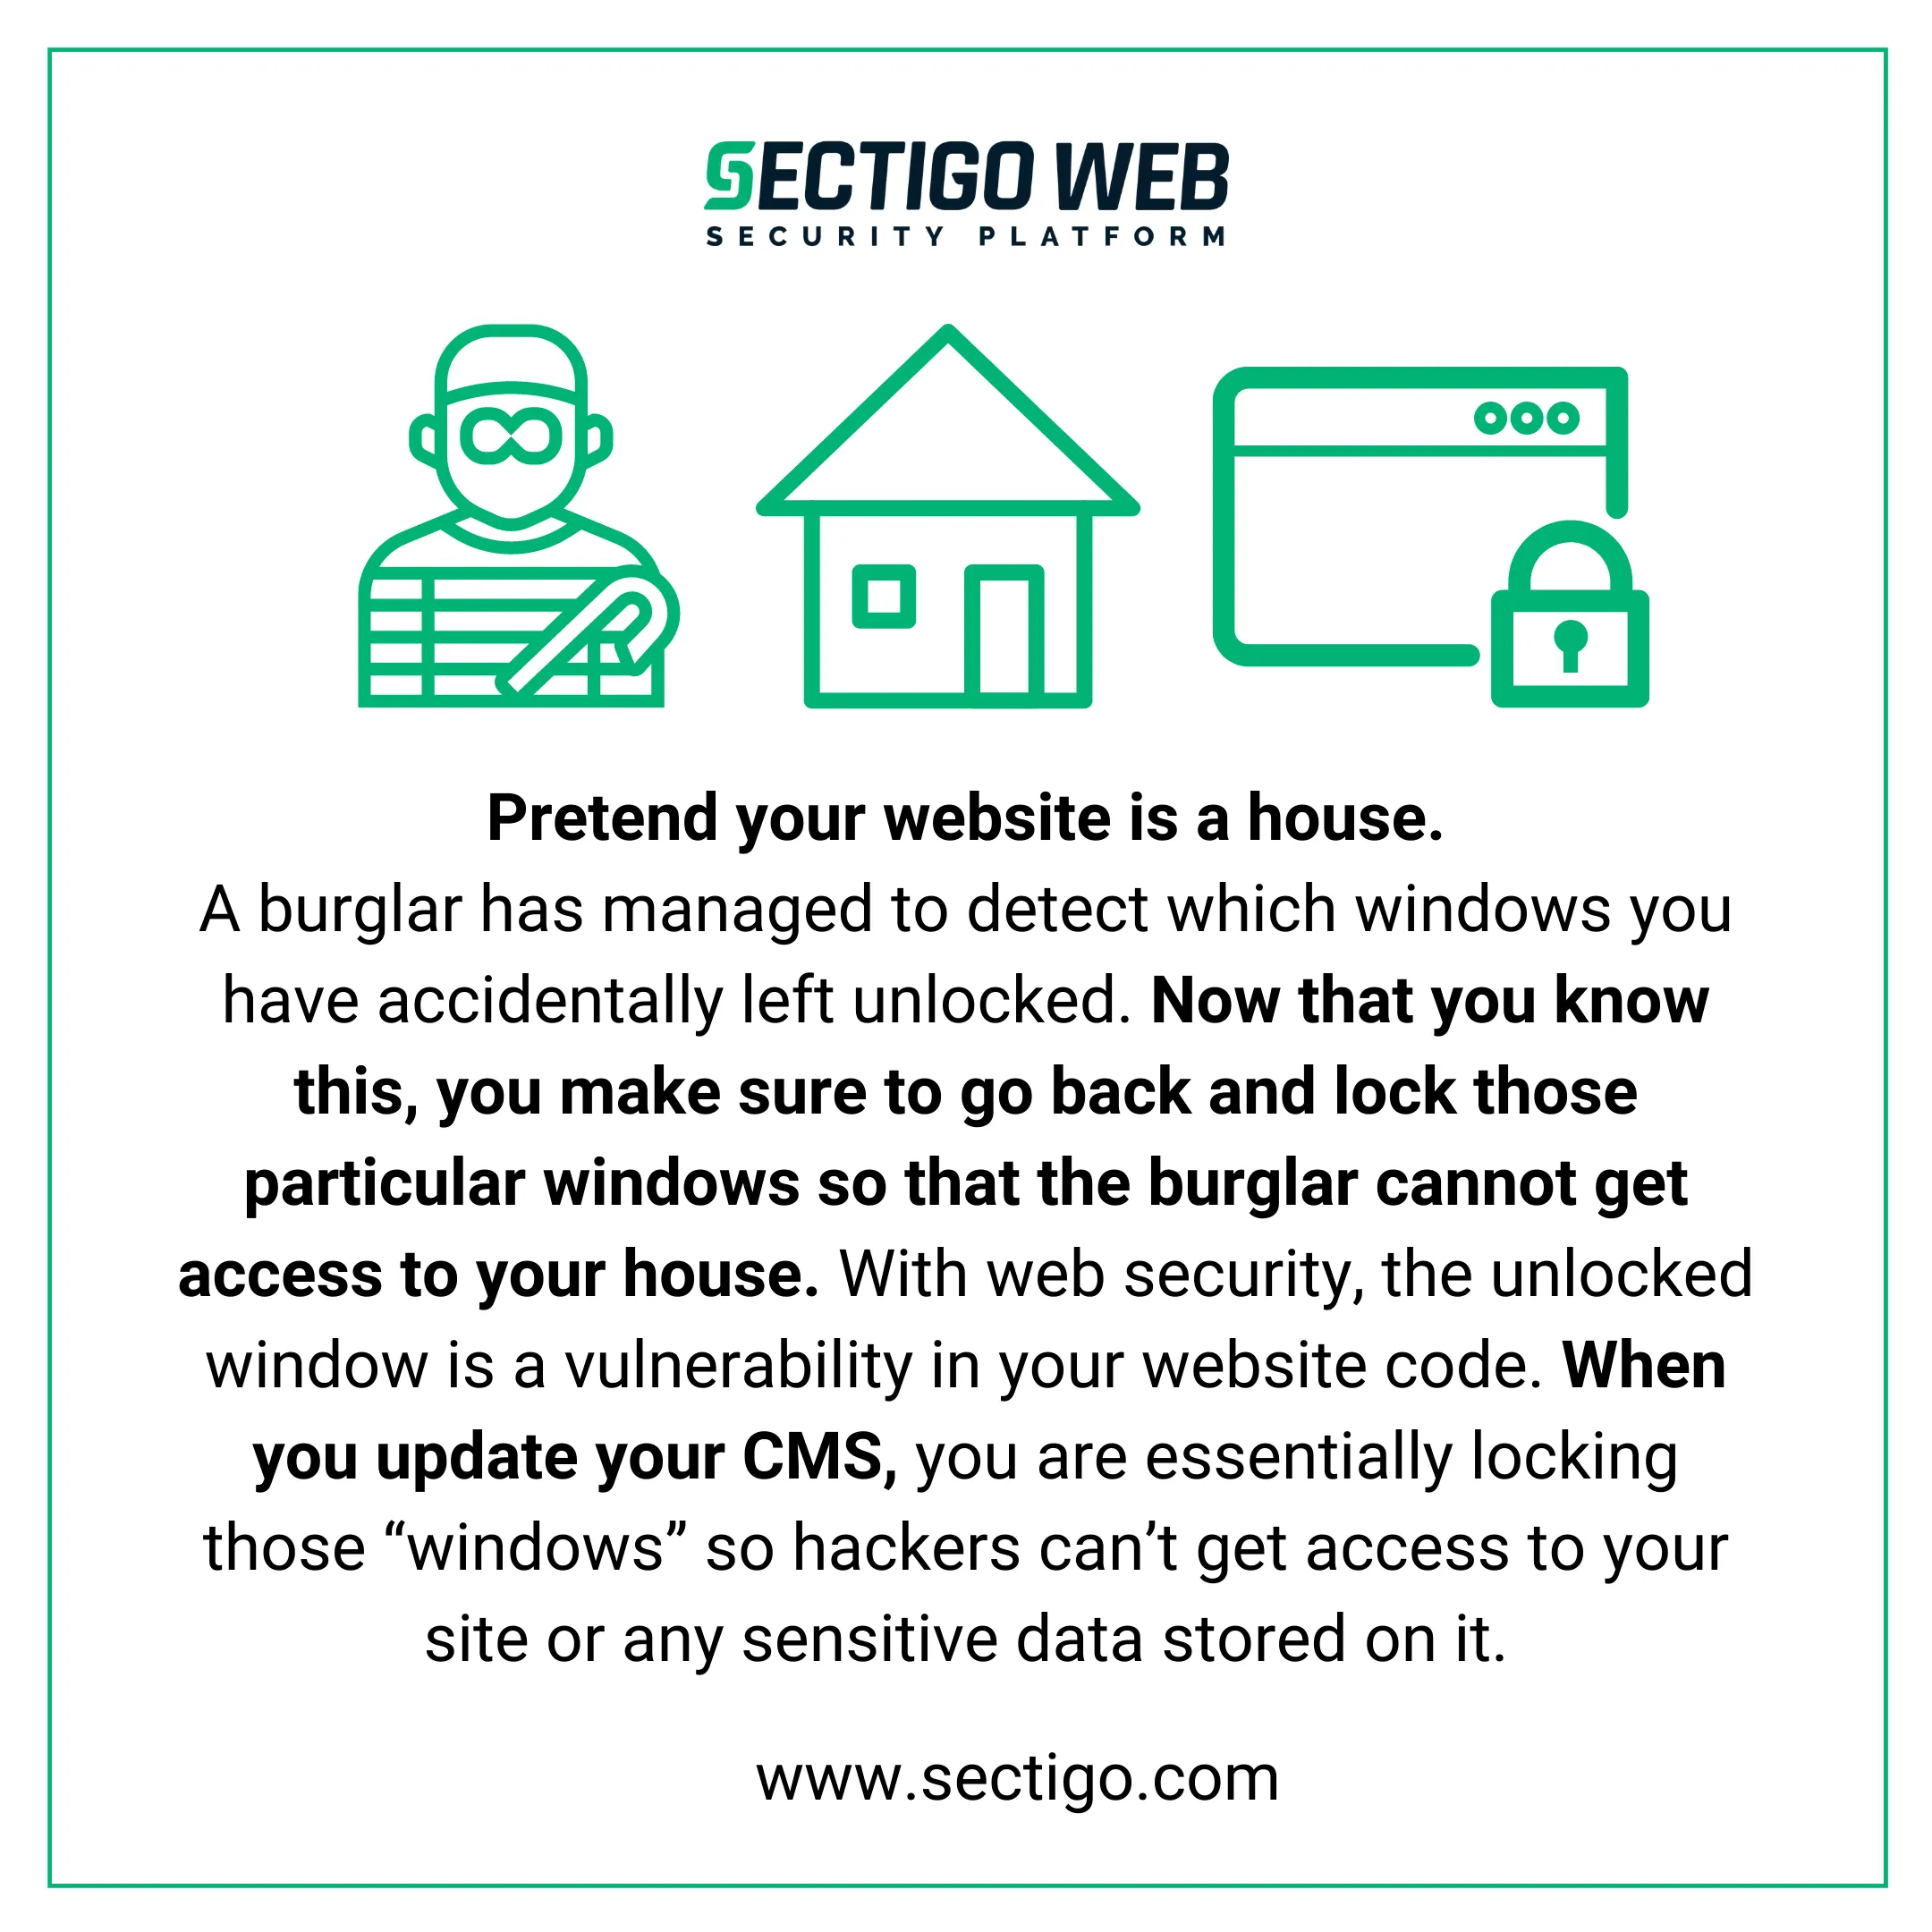
可以把你的網站想象成一棟房子:竊賊發現了你不小心沒鎖的窗戶,而你在知曉這一情況後,會回去把這些窗戶鎖好,防止竊賊進入家中。
在網絡安全場景中,未鎖的窗戶就對應網站代碼中的漏洞。更新CMS本質上就是鎖好這些「窗戶」,避免黑客入侵你的網站、竊取站點上存儲的敏感數據。
如果你不理解這個邏輯,可能會對多次更新提示視而不見,遲遲不進行處理。
部分網站擁有者認為更新操作難度高。
有些網站擁有者可能從未更新過CMS,在這種情況下,他們可能會暫時擱置更新提示,想等自己有空妥善處理時再操作。
他們沒有意識到,更新CMS通常只需一次點擊即可完成。在WordPress中,你只需點擊「Update」按鈕,WordPress程式就會自動下載文件並完成更新安裝。部分網絡託管服務商甚至會為客戶提供代更新服務。
簡而言之,現時更新已經是非常簡單的操作。
網站擁有者沒有足夠頻繁地更新站點,導致網站容易受到安全威脅,這是壞消息。
好消息是……
好消息是,這些內容管理系統本身並非必然存在安全缺陷。WordPress、Joomla等許多主流平台都會主動定期更新軟件,修復安全問題,網站擁有者完全可以對這一點放心。
另一個好消息是,目前已有成熟的服務可以幫助網站擁有者保持站點更新、修復漏洞,且整個過程無需使用者具備任何編碼經驗。Web Patch例如,其專門用於監控CMS,識別關鍵漏洞,並在網絡攻擊者利用有關漏洞前完成修復。
透過維持網站更新及進行定期監控,您可確保程式碼中的漏洞獲得及時修復,讓網站持續按預期正常運作。