代碼簽署證書
Sectigo 代碼簽署證書允許軟件發布者為應用、可執行檔案、腳本和程式添加數碼簽署,確認軟件發布後未被修改。
如果沒有可信證書頒發機構(CA)驗證的數碼簽署,Microsoft Windows 等主流作業系統會在安裝前向用戶顯示警告。這會降低下載和採用率,也使未簽署或簽署保護不足的代碼更容易遭受篡改和供應鏈攻擊。
Sectigo 代碼簽署證書可建立用戶信任、防止未經授權的修改,並透過簡化簽發降低營運負擔,支援更快發布。 國際用戶還可查看sslTrus 代碼簽署產品。


OV 代碼簽署證書
交付符合 FIPS 標準的裝置
- 組織驗證(OV)提供基礎信任和快速簽發
- 每年免費寄送新的硬件令牌
- 符合 CA/Browser Forum 身份驗證標準和 Microsoft 規範
- 在 Windows、Microsoft Edge 和 Microsoft SmartScreen® 應用信譽篩選器中建立信譽
- 在應用運行前顯示簽署方身份,增強用戶信任
- 支援所有主流 32 位和 64 位格式,包括 Microsoft Authenticode(內核和用戶模式檔案,如 .exe、.cab、.dll、.ocx、.msi、.xpi 和 .xap)、Adobe Air、Apple 應用和插件、Java、MS Office 宏與 VBA、Mozilla 對象檔案以及 Microsoft Silverlight 應用
- 包含時間戳功能,即使代碼簽署證書到期後軟件仍可繼續運行
EV 代碼簽署證書
最高安全級別
- 擴展驗證(EV)提供最高級別的安全保障
- 每年免費寄送新的硬件令牌
- 符合 CA/Browser Forum 身份驗證標準和 Microsoft 規範
- 在 Windows 8.0 及以上版本、Internet Explorer 9 及以上版本、Microsoft Edge 和 Microsoft SmartScreen® 應用信譽篩選器中建立信譽
- 在應用運行前顯示簽署方身份,增強用戶信任
- 透過硬件令牌和 PIN 防止私鑰被盜
- 支援所有主流 32 位和 64 位格式,包括 Microsoft Authenticode(內核和用戶模式檔案,如 .exe、.cab、.dll、.ocx、.msi、.xpi 和 .xap)、Adobe Air、Apple 應用和插件、Java、MS Office 宏與 VBA、Mozilla 對象檔案以及 Microsoft Silverlight 應用
- 包含時間戳功能,即使代碼簽署證書到期後軟件仍可繼續運行
代碼簽署證書:安全簽署代碼,不拖慢發布流程
代碼簽署不應阻礙發布或嚇退用戶。Sectigo 經過驗證的證書可減少簽署延遲、提高安裝率,並保護每個構建版本免遭未經授權的篡改。
作業系統安全警告導致用戶放棄安裝
- 面臨的問題:當 Windows 或瀏覽器提示軟件未知或不可信時,用戶往往會放棄下載。
- Sectigo 如何解決:Sectigo 驗證發布者身份並為軟件簽署,讓作業系統將其識別為可信來源。
- 獲得的價值:減少安全警告可提高安裝率和用戶信心,讓應用採用過程更順暢。
發布緩慢和 DevOps 流程阻力
- 面臨的問題:繁瑣的驗證步驟、硬件要求和手動簽署流程會浪費開發時間,拖慢發布並干擾流水線。
- Sectigo 如何解決:Sectigo 簡化驗證並支援現代 DevOps 工作流,讓代碼簽署直接融入發布流程。
- 獲得的價值:加快交付、減少人工操作,並在保障安全的同時避免阻礙開發。
代碼篡改和供應鏈攻擊風險
- 面臨的問題:惡意軟件注入和構建版本遭入侵會損害客戶信任與品牌聲譽。
- Sectigo 如何解決:Sectigo 使用符合 FIPS 標準的硬件保護私鑰,並透過身份核驗防止未經授權的簽署。
- 獲得的價值:軟件可以免遭篡改,讓客戶信任每次發布,同時保護品牌聲譽。
代碼簽署法規更新
自 2026 年 2 月 23 日起,CA/B Forum 調整了代碼簽署證書的最長有效期。行業規定要求所有證書頒發機構簽發的證書不得超過 459 天(約 15 個月),並必須確保訂戶私鑰在適當且符合 FIPS 標準的硬件中生成、存儲和使用。
過去,EV 代碼簽署證書的私鑰保護要求高於相對寬鬆的 OV 代碼簽署證書。
新規則將 OV 代碼簽署證書的密鑰保護要求提升至與 EV 相同,以降低證書被濫用的風險,並防止證書落入未經授權者手中。
自 2026 年 2 月 23 日起,不能再在單個符合 FIPS 標準的裝置上簽發一張多年期代碼簽署證書。購買 Sectigo 多年期代碼簽署產品後,您每年都會收到一台新的合規硬件裝置和一張新證書。
代碼簽署證書如何運作?
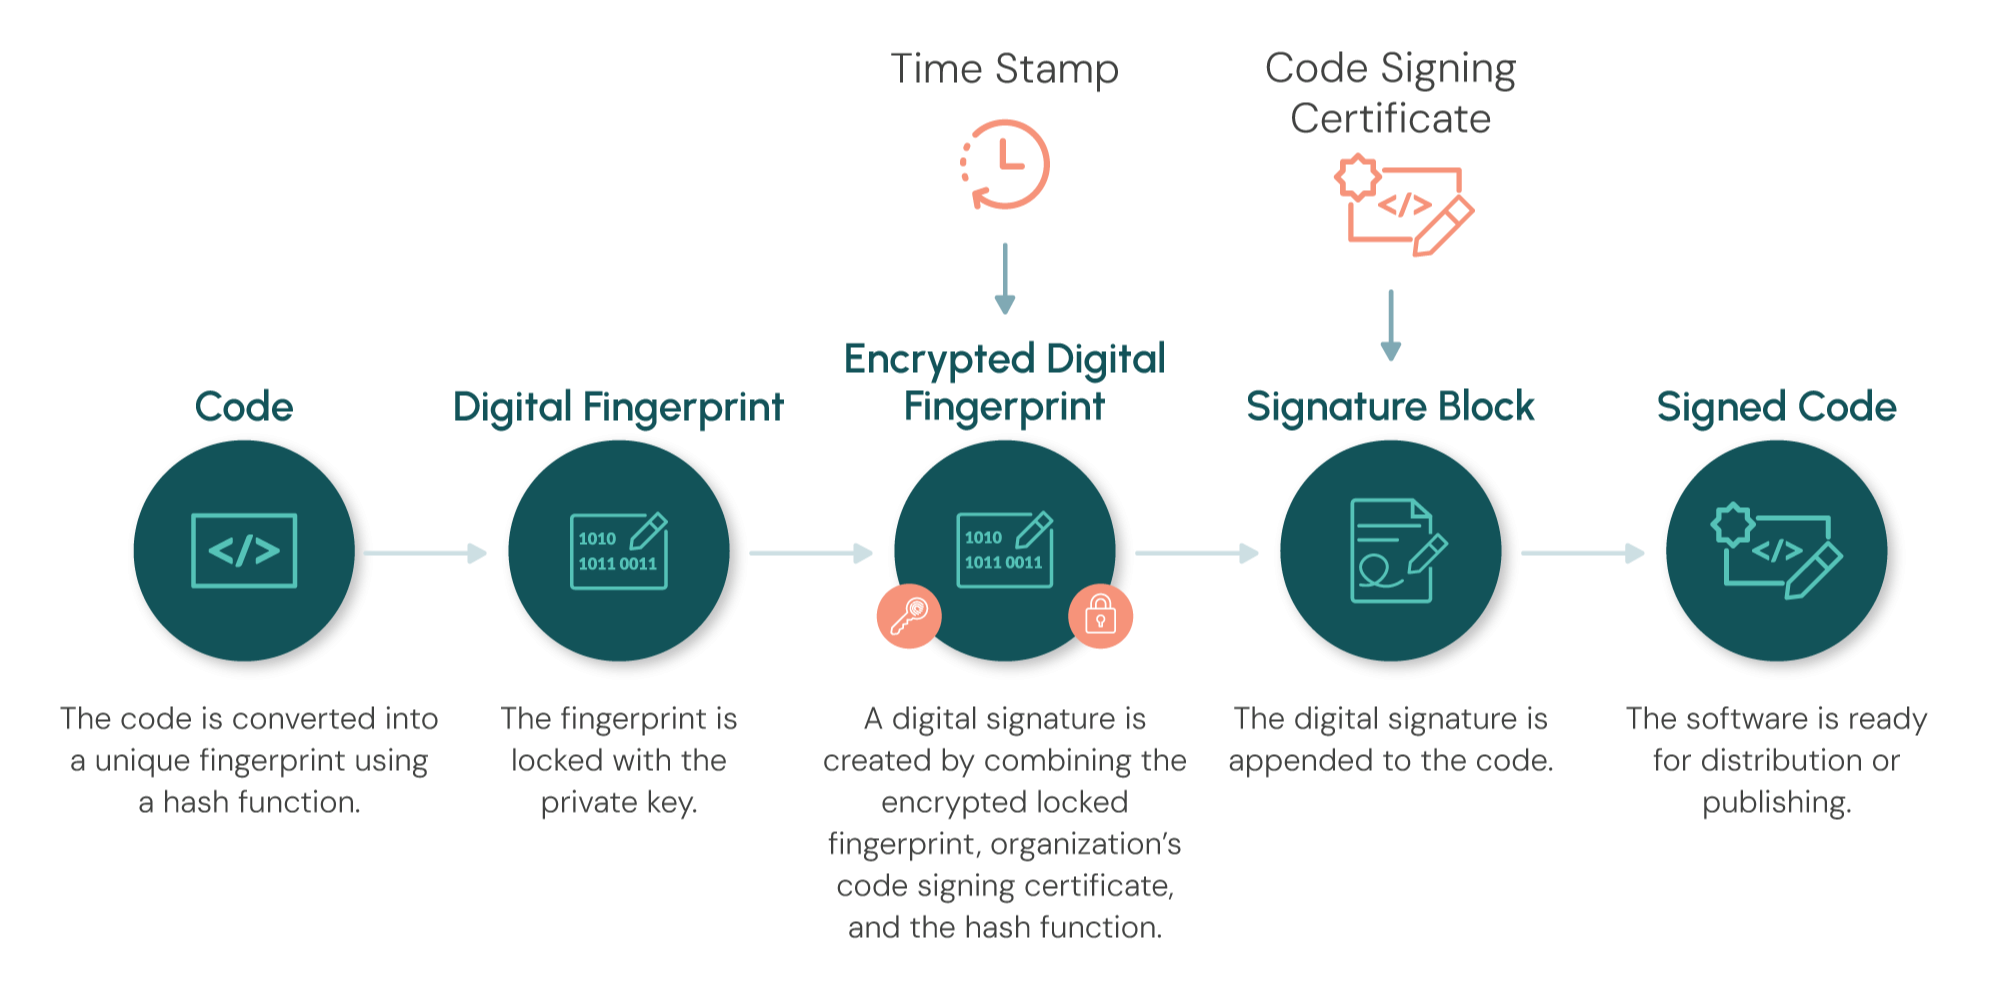
代碼簽署使用公鑰密碼學和密碼哈希建立數碼簽署,將軟件包與經過驗證的發布者身份綁定。簽署時會生成軟件的唯一指紋,使用發布者私鑰加密,並與代碼簽署證書一起附加到代碼中,以便在分發前完成驗證。
用戶下載或安裝軟件時,作業系統會使用對應公鑰驗證簽署。如果簽署缺失、無效或不受信任,用戶將收到錯誤或警告提示。
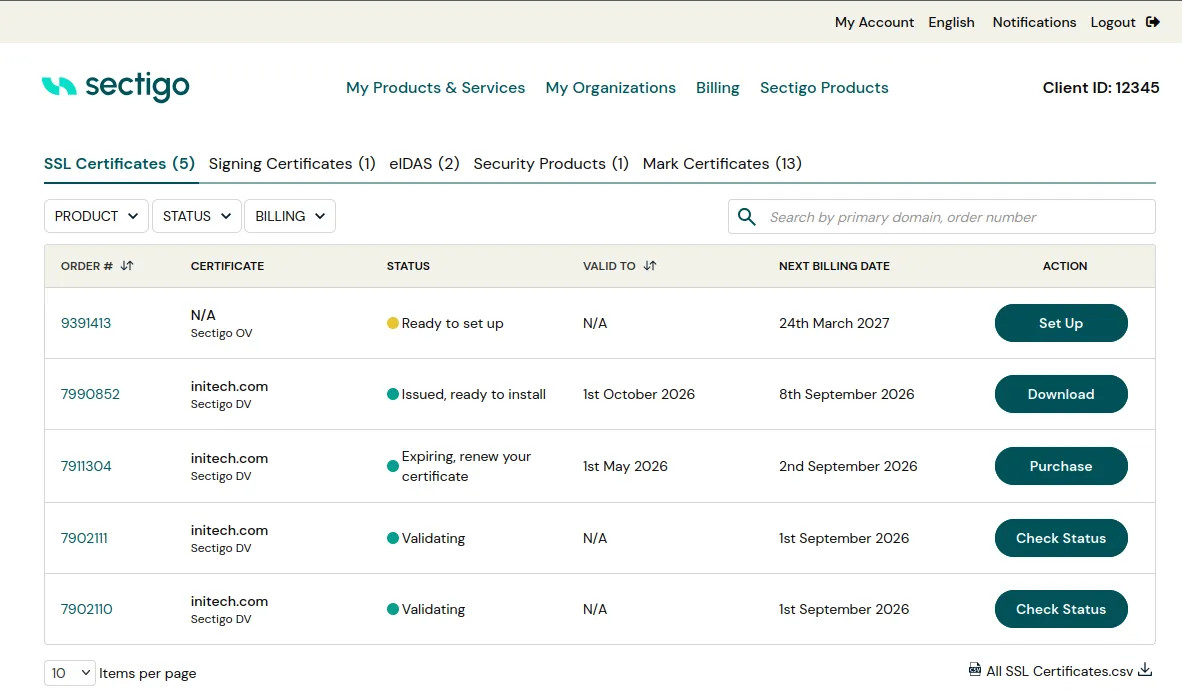
直觀的控制台
透過客戶控制台,您可以查看在 Sectigo 購買的所有產品及其生命週期狀態,簽發或重新簽發證書,並為即將到期的證書續期,從而節省時間,避免證書意外到期導致網站中斷。
獲得全球領先品牌信賴
為全球眾多大型知名品牌提供安全保障。
常見問題
還有其他問題?
點擊頁面右下角的網上聊天聯絡我們。
代碼簽署證書 是一種數碼證書, 允許軟件開發者為代碼添加數碼簽署,並在軟件中提供開發者身份和代碼完整性資訊。用戶下載經過數碼簽署的 32 位或 64 位可執行檔案(.exe、.ocx、.dll、.cab 等)時,可以確認代碼來自已驗證的開發者,且未被第三方篡改。
Sectigo 提供組織驗證(OV)和擴展驗證(EV)兩類代碼簽署證書,以滿足不同的安全和分發要求。
OV 代碼簽署 適合內部應用和 B2B 軟件,可在滿足基礎信任的同時更快簽發,並提供成本更低的入門選擇。
EV 代碼簽署 證書提供最嚴格的身份驗證和更高的終端用戶信任,適合面向大量用戶分發的軟件、公開發布的軟件及安全要求嚴格的環境。
代碼簽署服務是一種網上雲端解決方案,用於為代碼二進位檔案提供簽署。開發者證書安全保存在雲端,開發者或簽署人無需上載整個待簽署檔案,只需提交哈希值。該服務兼顧安全性、便利性和可擴展性。
代碼簽署證書驗證需要滿足特定要求。簽發前主要核實以下三項:
1. 核實證書「組織」欄位中所列組織或個人的合法存在。
2. 接收代碼簽署證書的郵箱必須採用 someone@domain.com 格式,且 domain.com 歸證書中所列組織所有。
3. 透過已驗證的組織或個人電話號碼回撥,確認下單人是組織的授權代表。
自 2023 年 6 月 1 日起,代碼簽署證書將:
- 安裝在 Sectigo 硬件令牌中並安全寄送給客戶。
- 也可下載並安裝到客戶自己的 HSM。硬件裝置(例如令牌和 HSM)必須符合 FIPS 標準,並支援可由外部驗證的密鑰證明。
代碼簽署證書會安裝在實體令牌中並寄送至指定地址。只有尚未發貨的產品可以全額退款;產品發貨後且仍在下單後 30 天內,可退還產品費用,但會扣除運費和令牌成本。 如需避免實體令牌並支援跨團隊簽署,可進一步了解遠端代碼簽署服務。
Sectigo 代碼簽署證書起價為¥5190/年。EV 代碼簽署證書價格也更高。
需要協助?
如需購買或簽發證書方面的協助,請聯絡我們的團隊。