
Sectigo 網誌
攻擊者如何向網站注入惡意指令碼?
惡意指令碼注入是黑客入侵網站最常見的手段之一。本文將介紹這類攻擊的運作原理、網站出現相關漏洞的成因,以及SiteLock這類工具如何透過自動化惡意軟件掃描、漏洞偵測等功能,協助您持續防護網站安全。

我們都知道,黑客和惡意機械人遍布互聯網。每日都有網站遭網絡罪犯入侵,這些攻擊者為謀取非法利益奪取系統和網站的控制權。但如果您從未寫過一行程式碼,只是想讓自己的網站免受攻擊,可能完全不了解這類攻擊是如何發生,亦不清楚自己的網站為何會存在安全漏洞。
如果您營運一個網站,安全必須是最高優先事項之一。一旦黑客取得網站存取權限,您的長期心血可能毀於一旦,用戶的數據和私隱亦會面臨風險。
要防範惡意指令碼、惡意軟件(malware)以及各類攻擊,您需要先了解這些攻擊的實施方式。
我們先從漏洞的概念開始說明。
什麼是漏洞?
就像您在家裡會鎖好所有門窗,但其中一扇窗的卡扣沒有完全扣緊。它從外面看起來是鎖上的,可一旦有人發現這扇窗其實能打開,就能進入您的房子。
這扇未扣緊的窗就是您房屋的安全漏洞。
對於網站而言,漏洞就是系統中存在的缺陷。這類防護上的薄弱點可能被攻擊者利用,透過惡意指令碼注入等不同攻擊手段,對網站或Web應用程式發起攻擊。
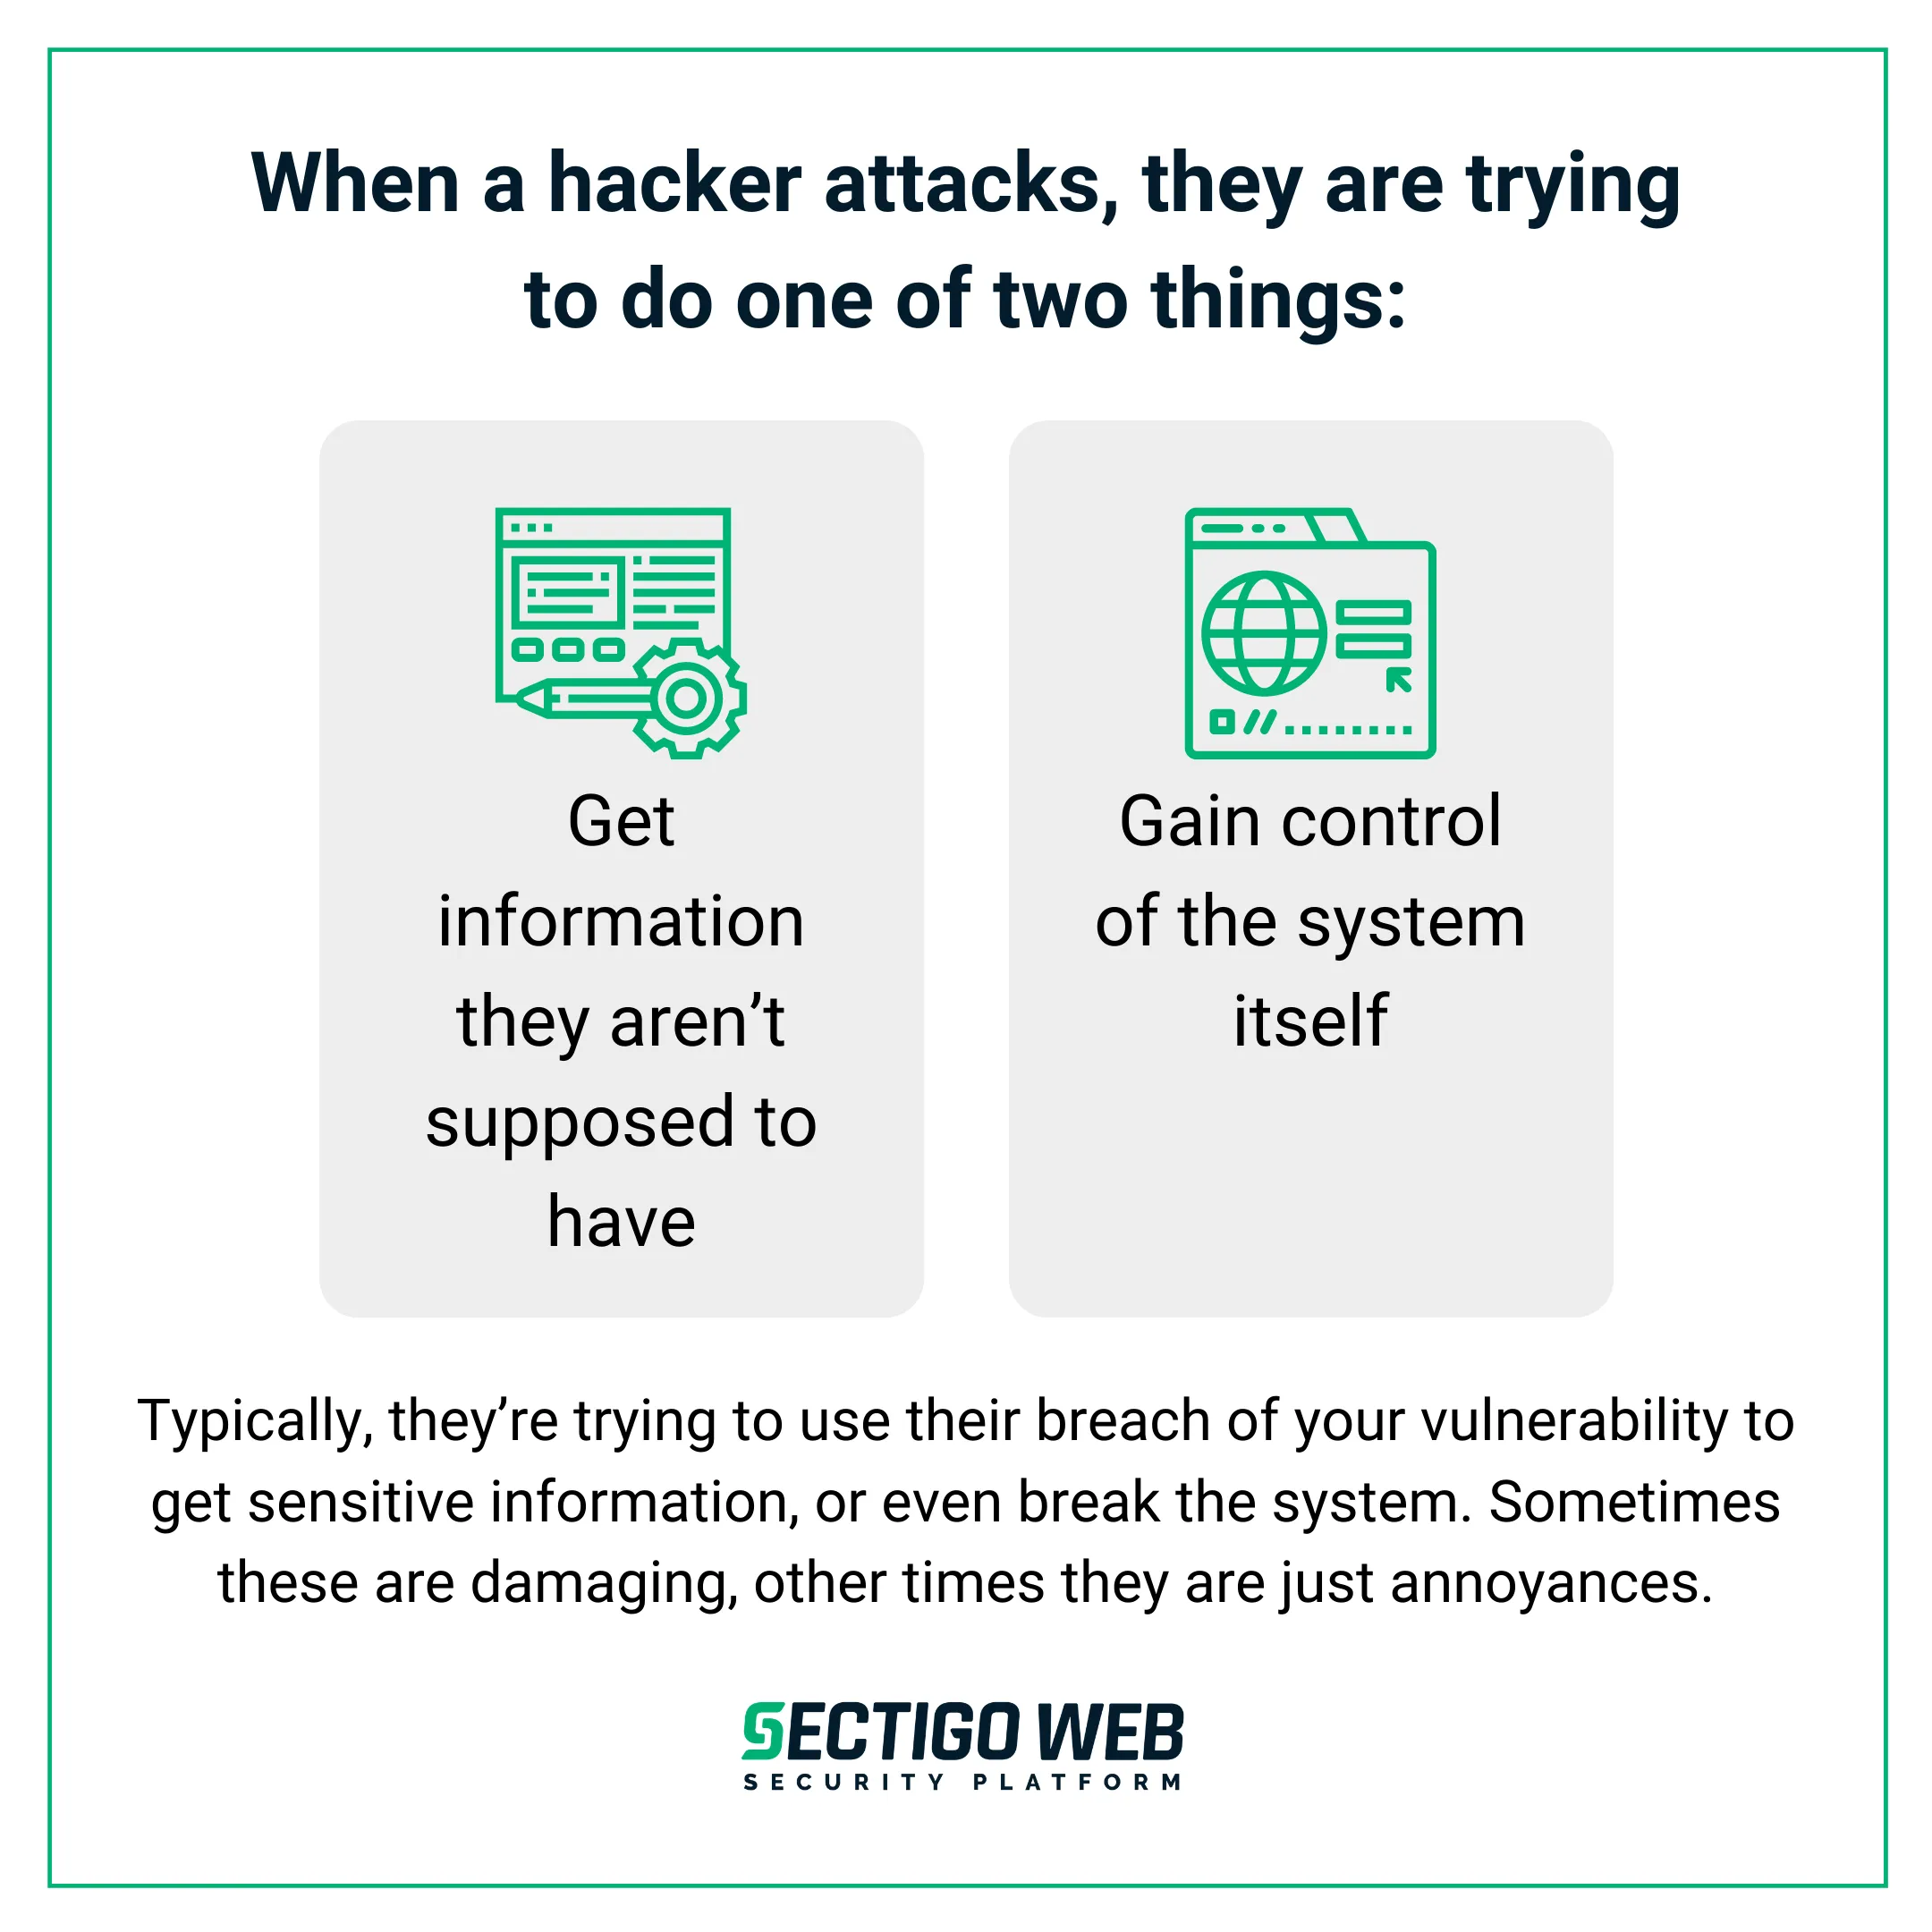
黑客發起攻擊時,通常有兩類目的:
- 獲取其無權存取的資訊,或者
- 奪取系統本身的控制權。
如果攻擊者達成了第二個目的,就可能取得最高權限,甚至將網站擁有者鎖在站點之外。
一般而言,攻擊者會利用對網站安全防線的突破竊取敏感資訊,甚至破壞系統。這類攻擊有些是具有破壞性的,有些則只是造成干擾。
但無論哪種攻擊都需要妥善處置。
網站受攻擊示例
如果您的網站運行JavaScript——大多數網站都是如此——那麼您可能不時會遭遇相關攻擊。
這是因為 JavaScript 攻擊具備頗高的有效性。
如果黑客能夠侵入您的 JavaScript 程式碼,在公開網頁中植入少量惡意程式碼,便有可能取得大量資訊,甚至獲得原本不應擁有的操作權限。
他們可能會將惡意程式碼 偷偷植入您的網站檔案,竊取您或訪客的資訊,甚至將用戶重新導向至其他惡意網站。他們亦有可能仿冒您的網站,誘使用戶重新輸入敏感的金融資料。
就像這樣,只需一小段程式碼,用戶的身份資料就可能被盜取。
如何防範這類攻擊?
防止網站被植入指令碼的最佳方法,是保持所有元件更新。您所使用的網站程式、內容管理系統及外掛程式的開發方,一般會持續監控黑客試圖利用的新型漏洞,並發布更新協助您抵禦這類風險。
安裝這些更新便可修復對應漏洞,就像鎖好家中存在安全隱患的窗戶一樣。
在此基礎上,部署全面的網站網絡安全防護軟件,是下一步合適的選擇。 SiteLock是 Sectigo 旗下公司,針對高發的惡意網絡活動提供一站式綜合解決方案。
SiteLock 可自動清除網站及網站數據庫內的各類惡意軟件和受感染內容,過程中不會造成網站停機,亦不會影響用戶正常訪問。各套餐均包含每日惡意軟件掃描、網站備份、漏洞偵測、SSL 掃描、SQL 注入掃描等功能。為提供更強防護,其還設有包含網站防火牆解決方案與 CDN 服務的套餐。SiteLock 致力於保護您的網站和用戶,防範隱蔽且具威脅性的攻擊手段。
您最需要避免的情況,就是因網站程式碼被注入惡意指令碼,導致自身或用戶暴露在攻擊風險中。借助可靠的惡意軟件掃描工具鎖好您的「窗戶」,同時保持網站元件更新,您便可確認自己已採取所有合理措施,防止未經授權的攻擊者存取您的系統和資訊。