Sectigo 網誌
潛藏在您基礎設施中的隱蔽風險:證書管理不善
混合環境中管理不善的證書,會為企業營運帶來關鍵卻經常被忽略的風險。過期的內部公鑰基礎設施(PKI)證書或會導致代價高昂的服務中斷、合規失效,並造成長遠損害,在受監管行業中情況尤為嚴重。隨着數碼轉型帶動證書使用量增長,零散的工具已無法跟上需求。自動化與集中式內部公鑰基礎設施(PKI)系統可降低風險、保障營運連續性,並協助機構做好應對不斷演變的網絡威脅的準備。

為何數碼證書是一項隱蔽風險
對不少企業管理者而言,數碼證書在問題發生前一直處於隱蔽狀態。但當證書意外過期時,損害可能即時且嚴重:系統中斷、面向客戶的服務停頓、審計失敗以及安全漏洞。罪魁禍首是什麼?是深埋在混合 IT 環境中、管理不善的證書。
內部公鑰基礎設施(PKI)由內至外為企業提供安全保障。內部簽發的證書可用於 VPN 與 Wi-Fi 網絡的裝置身分認證,確保只有獲授權的裝置可存取網絡;用於電郵加密與電郵簽署,確認寄件人身分並防範外來寄件人風險;或用於物聯網裝置安全,確立身分與完整性,實現安全通訊。
內部證書管理的挑戰日益加劇
數碼轉型已提升了企業內部證書簽發的數量與速度。證書在整個企業範圍內建立信任並保障通訊安全,然而許多機構仍依賴零散工具、試算表或單點解決方案管理這些內部證書,導致缺乏協調能力與可見度。
這一現狀無異於計時炸彈。根據行業數據,與證書相關的服務中斷每年造成數以百萬美元計的業務損失。這類中斷可能導致伺服器停頓、關鍵業務服務中斷,並引發大量客戶服務問題。除財務損失外,這類事件還會導致合規違規、入侵調查以及長期的品牌損害。在醫療、金融、政府等高度監管的行業中,後果可能更為嚴重。
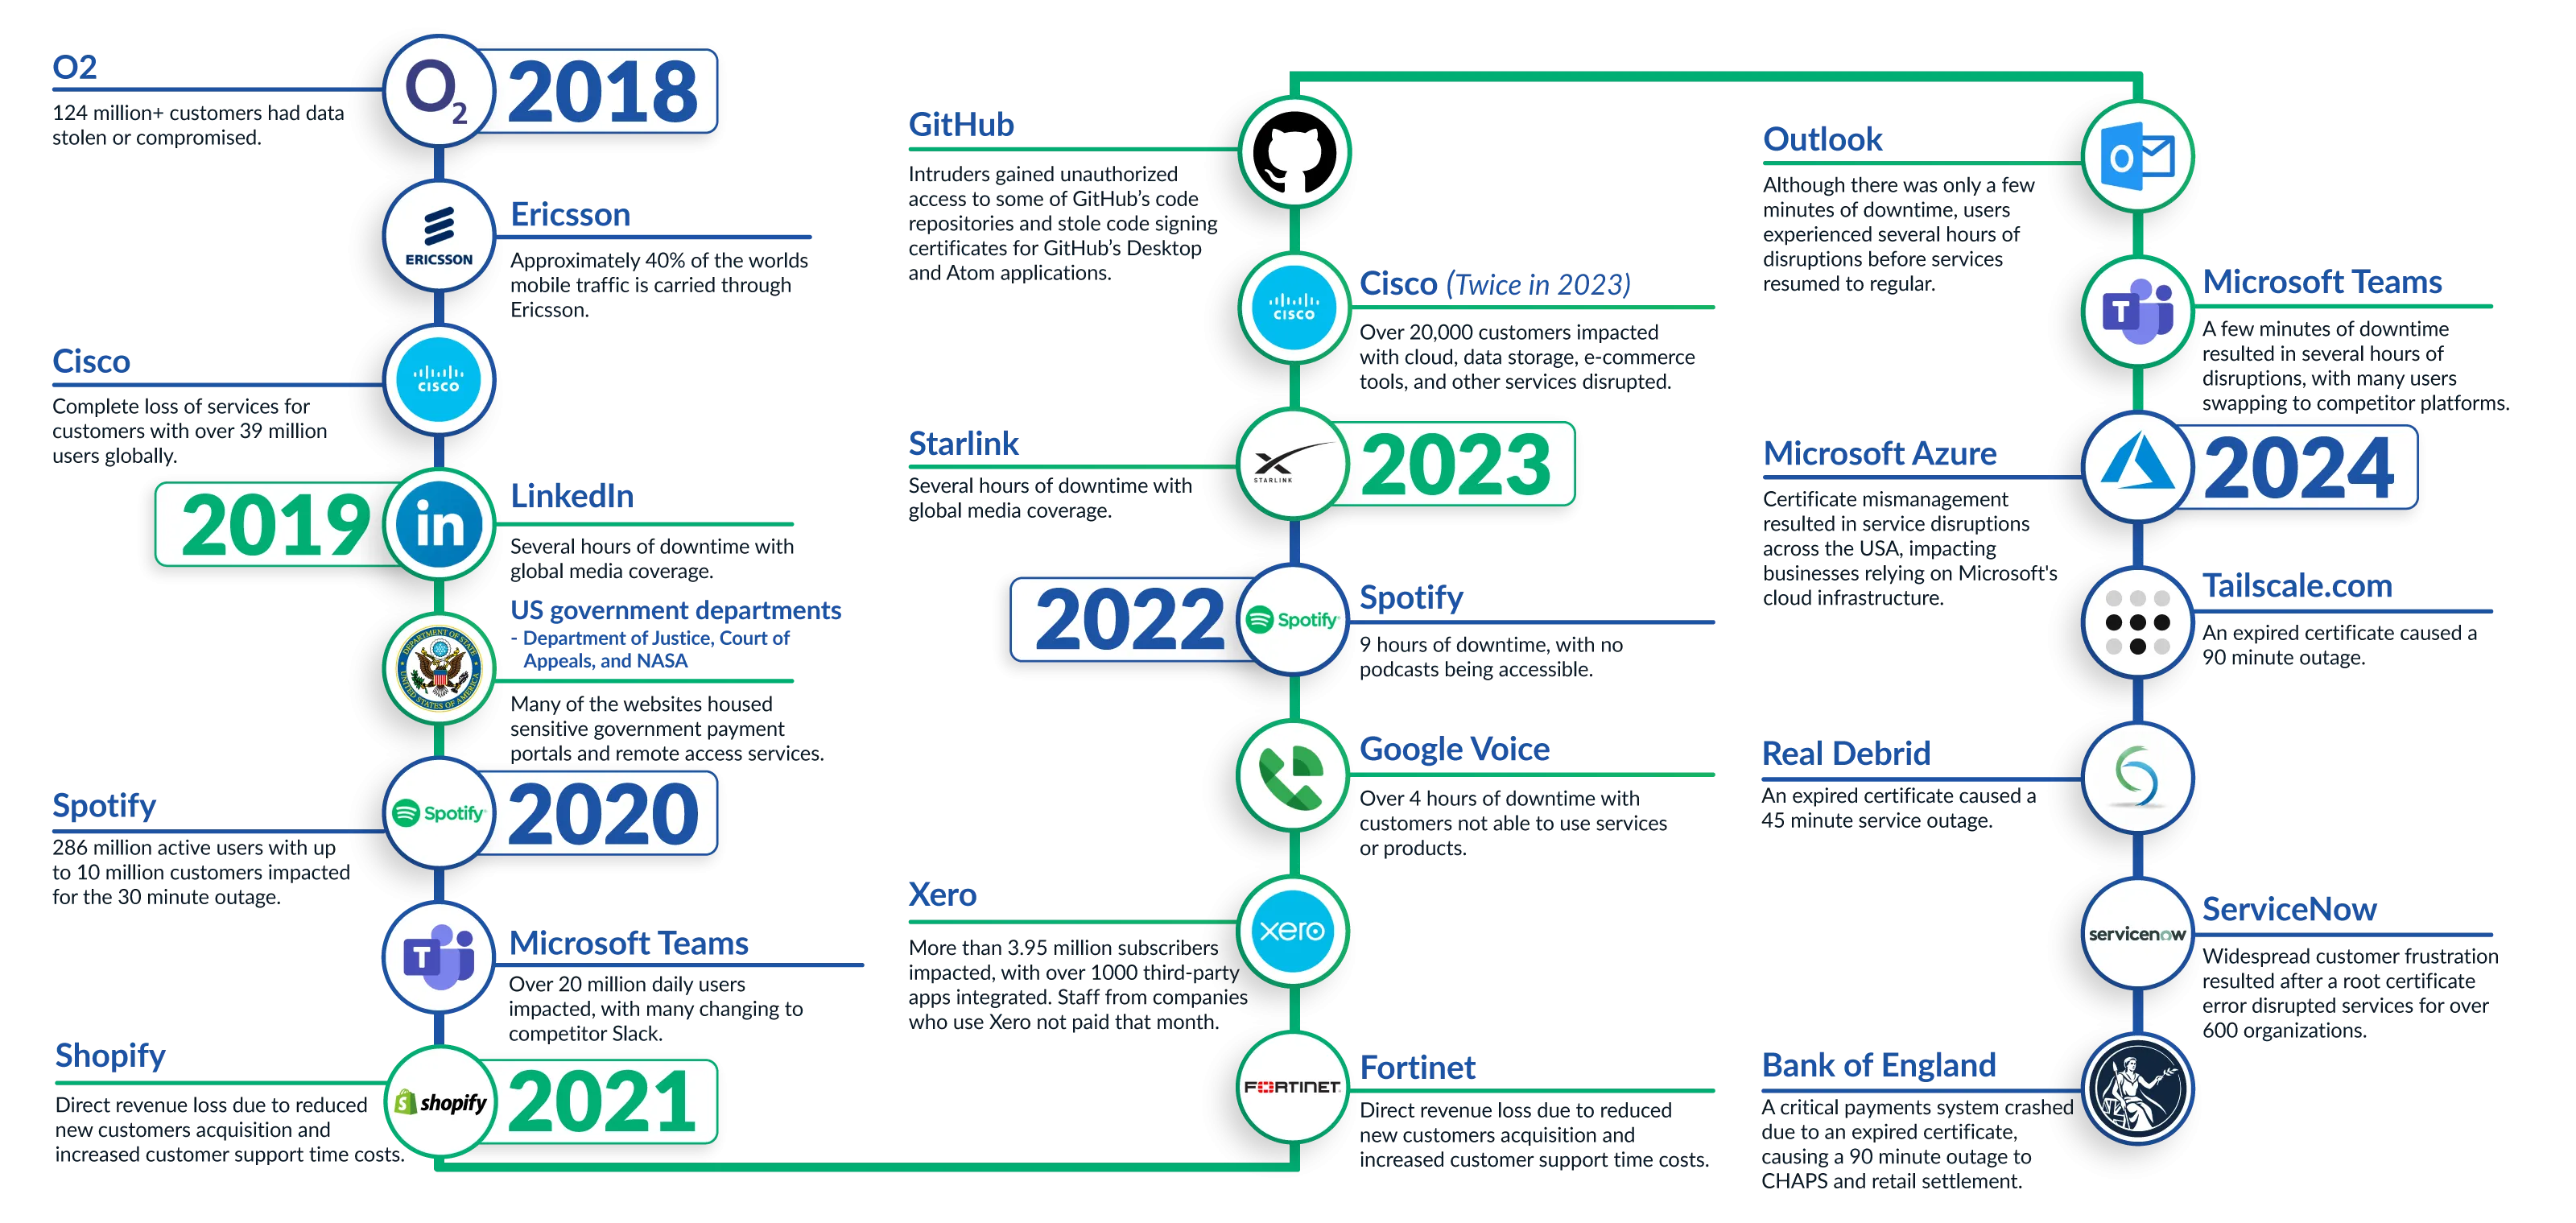
當證書過期導致支援病人護理、金融交易或國家安全的系統發生中斷時,後果不僅關乎企業聲譽,還會影響營運並引發法律責任。安全團隊肩負防範這類風險的職責日益加重,但如果缺少集中化工具與自動化能力,他們始終只能被動回應,無法主動防控。
自動化與內部 PKI:建立韌性的路徑
要落實這些企業專屬安全措施,需要採用自動化內部公鑰基礎設施(PKI):這是一種集中化、策略驅動的基礎設施,可支援機構在內部完成證書的頒發、管理與自動化運維。透過自動化取代孤立的人手流程,內部公鑰基礎設施(PKI)可大幅降低服務中斷風險,消除引發安全故障的運維盲區。安全團隊若能全面掌握證書部署全貌,即可主動防範證書過期問題,即時吊銷遭泄露的證書,保障證書續期流程順暢無中斷。
對於希望全面降低風險的企業管理者而言,選擇合適的內部公鑰基礎設施(PKI)是提升營運韌性的基礎性投入。合適的平台與治理策略可消除這類長期被忽略的高風險、高成本漏洞。行動應當在下次故障發生前啟動,而非事後補救。
要建立未來的安全防護能力,現階段便需要部署自動化方案,實現全局可視化管理。Sectigo 內部公鑰基礎設施(PKI)方案可透過集中管理、快速自動的策略執行能力支援敏捷架構,亦能在數碼威脅態勢演變過程中,提供對後量子算法的支援。在合規要求與計算環境持續變化的背景下,它是機構維持數碼信任所需的靈活基礎。
借助 Sectigo 內部公鑰基礎設施(PKI)構建安全未來
要建立未來的安全防護能力,現階段便需要部署自動化方案,實現全局可視化管理。Sectigo 內部公鑰基礎設施(PKI)可透過集中管理、快速自動的策略執行能力支援敏捷架構,亦能在數碼威脅態勢演變過程中,提供對後量子算法的支援。在合規要求與計算環境持續變化的背景下,它是機構維持數碼信任所需的靈活基礎。