什麼是 X.509 證書,其運作原理是什麼? 前往 什麼是 X.509 證書,其運作原理是什麼?
了解什麼是 X.509 證書、其運作原理,以及此標準對網絡安全、SSL/TLS 加密與整體數碼信任的重要意義。
 Sectigo 中國區官方營運 - 銳成信息
Sectigo 私有 PKI 提供託管式平台,用於簽發和管理私有信任的 TLS/SSL 證書,為環境中的用戶、機器和工作負載提供安全身份驗證,同時不影響用戶效率。
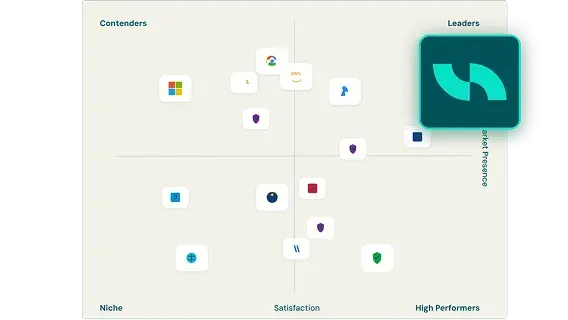
憑藉領導力、易用性和創新能力持續獲得 G2 認可。
內部證書廣泛用於裝置、DevOps 流水線、安全郵件和雲基礎設施。Sectigo 私有 PKI 透過靈活的席位許可模式,支援這些環境按需擴展。
透過與身份提供商整合,支援 SSO、MFA、PAM 和 NAC,並自動簽發證書,實現安全的用戶身份驗證、存取控制和無縫身份管理。
向受信任端點簽發證書,實現安全裝置身份驗證,支援零信任、M2M 通訊及跨網絡證書管理。
加密敏感數據,使用 TLS/SSL 保護內部 Web 應用程式和 API,加強 VPN 身份驗證,並與自動化工具整合以簡化證書管理。
透過驗證軟件真實性、防止篡改,並與 CI/CD 流水線和簽名工具整合,保障軟件開發和部署安全。
確保文件完整性和真實性,防止未經授權的修改,並與數碼簽署及文件管理工具整合,構建安全高效的工作流程。
增強安全性、可審計性和數據主權,並與 SIEM 工具整合以執行策略和追蹤合規狀態,幫助企業滿足監管要求。
透過身份驗證、加密和可信互動保護物聯網、邊緣計算、AI 和區塊鏈,為新興技術提供可擴展、可靠的安全保障。
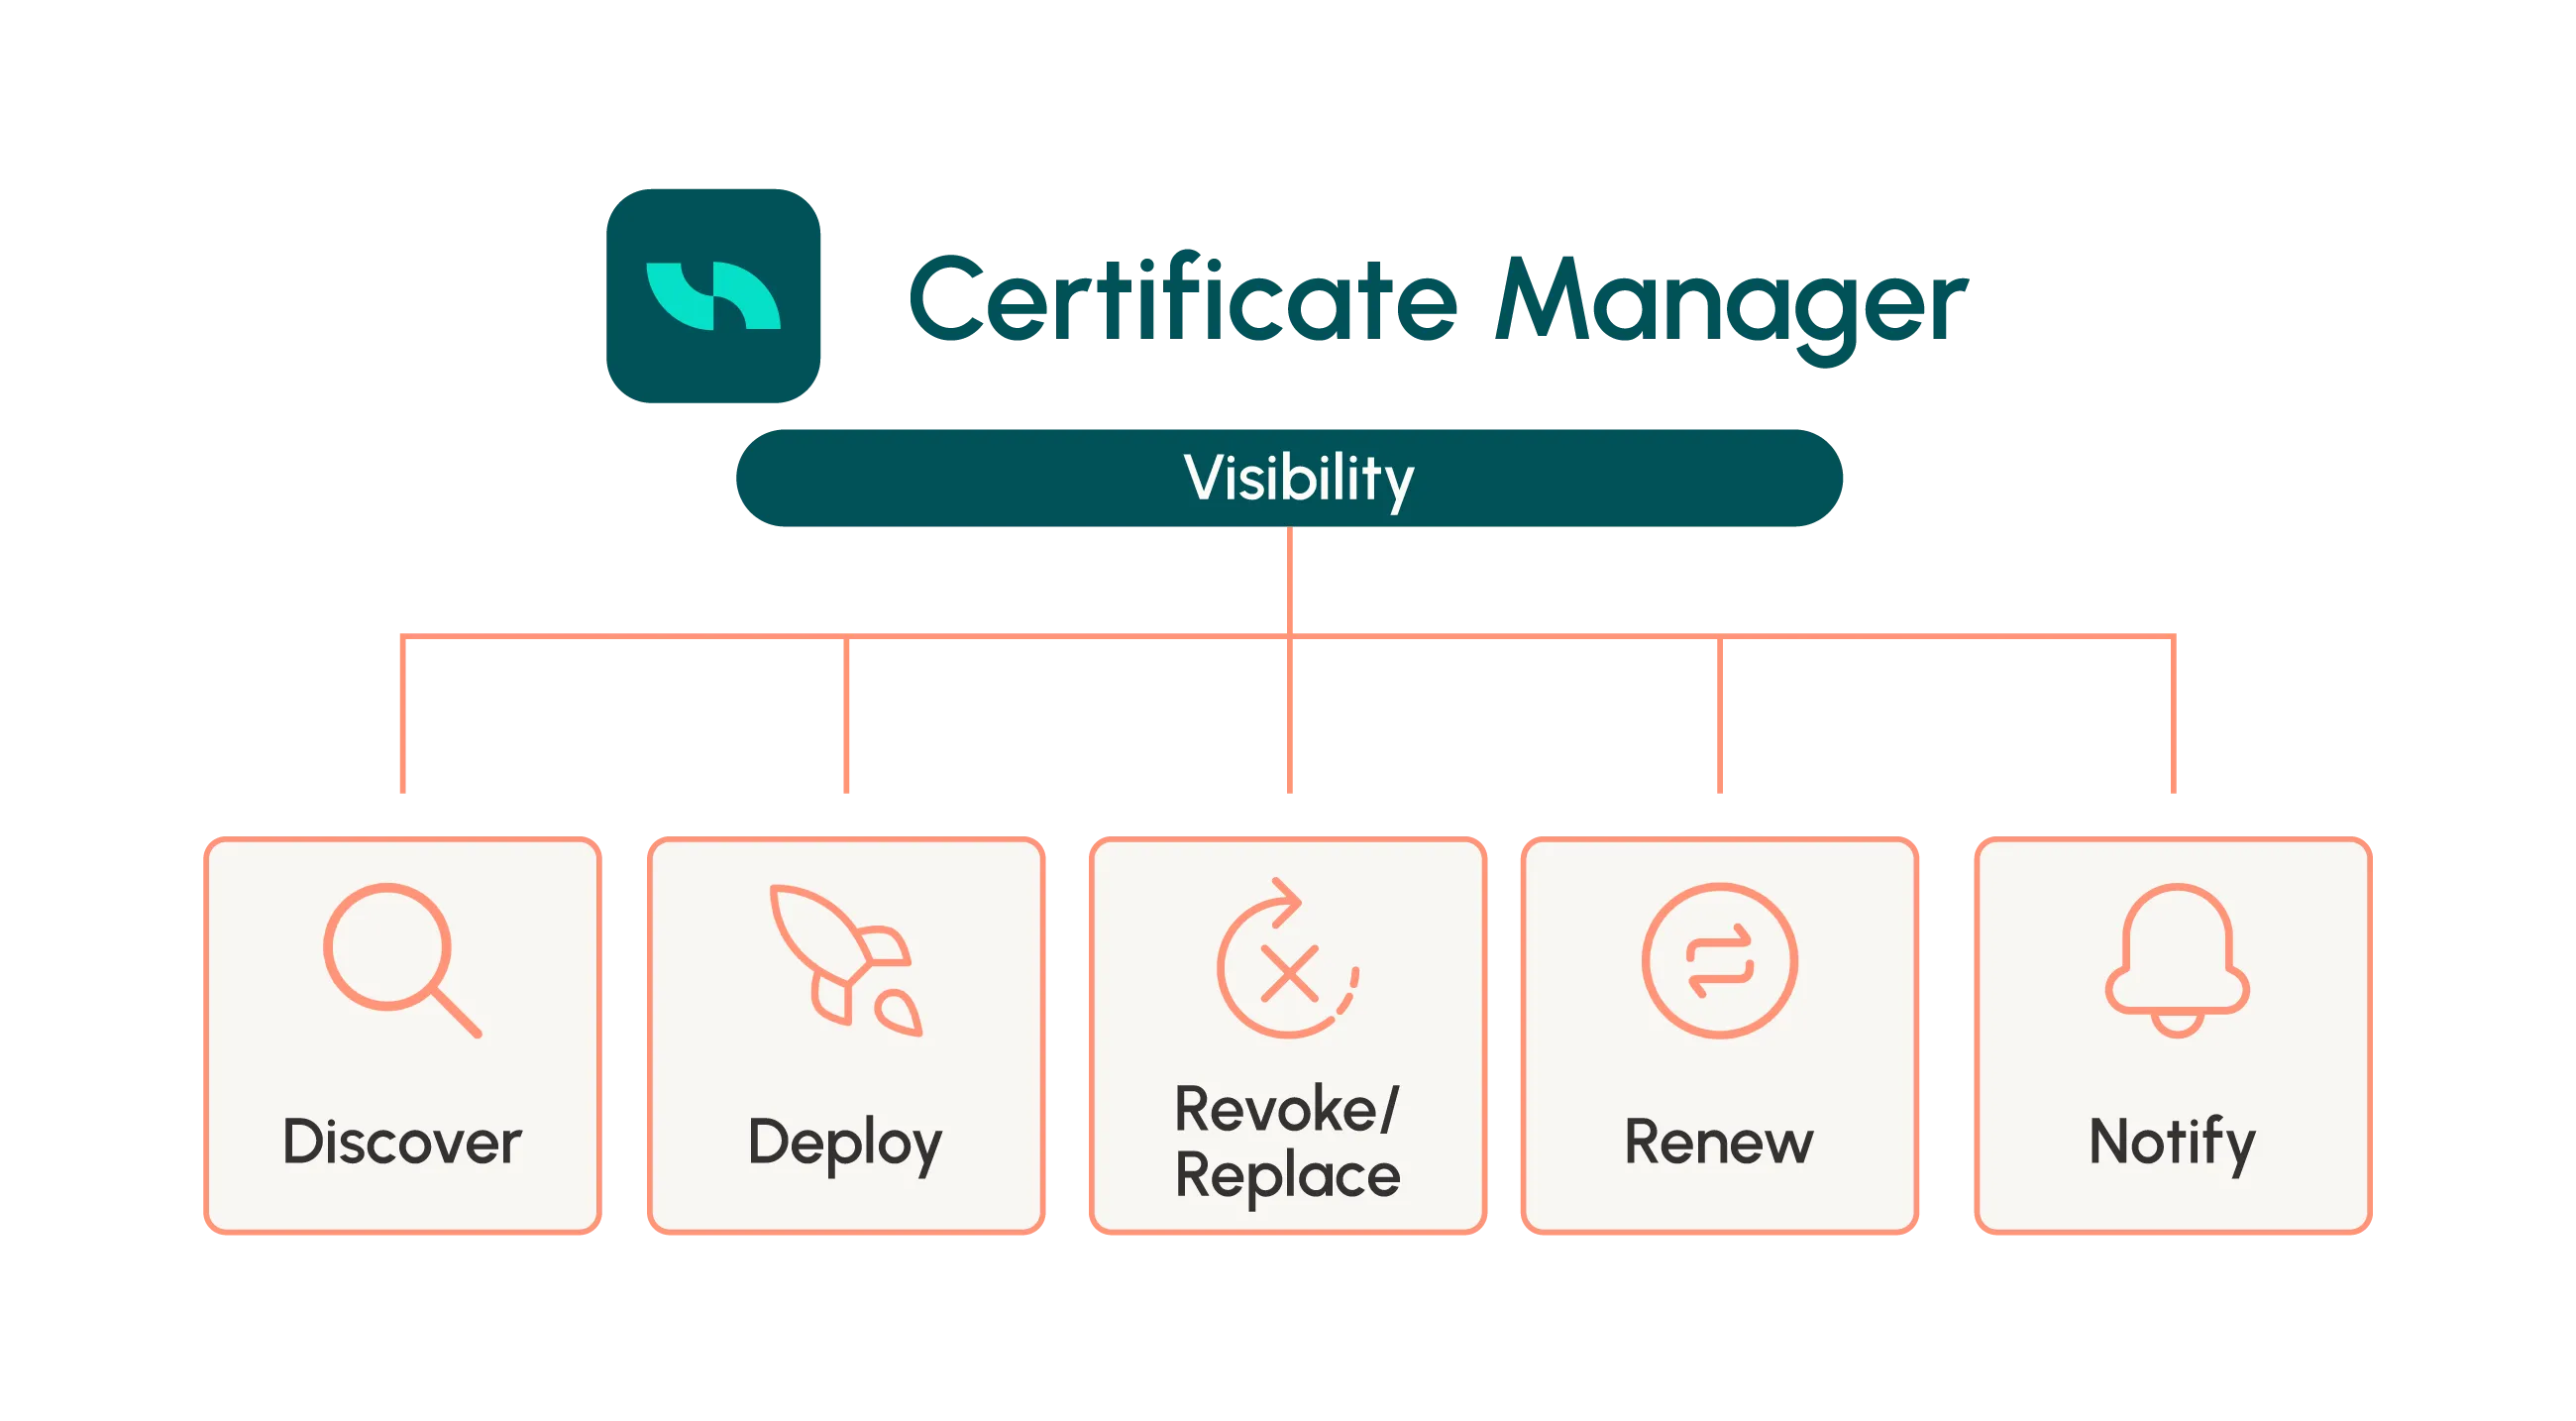
零信任需要持續可靠的流程。Sectigo Certificate Manager(SCM)跨團隊和環境自動執行證書發現、配置、部署、管理和續期等完整生命週期。減少手動步驟和續期遺漏,實現一致管控。
持續身份驗證是零信任的核心。私有 PKI 透過數碼證書和密鑰對驗證用戶、裝置及服務,在企業內部建立信任並保護每個連接。隨著環境日益複雜、監管要求不斷提高,企業需要現代化、自動化的私有 PKI,以執行策略、加強內部身份管控並安全擴展至所有系統。
當雲端用戶和裝置持續存取公有雲服務時,傳統企業邊界的重要性不斷下降,身份已成為新的安全邊界。
了解什麼是 X.509 證書、其運作原理,以及此標準對網絡安全、SSL/TLS 加密與整體數碼信任的重要意義。
Sectigo是SSL/TLS證書、自動化證書管理與網站安全解決方案的領先供應商,20多年來深受全球眾多大型品牌信賴。
Sectigo是SSL/TLS證書、自動化證書管理與網站安全解決方案的領先供應商,20餘年來備受全球各大品牌信賴。
中國區服務團隊