
Sectigo 網誌
量子密碼學與加密:定義及運作原理

甚麼是量子密碼學?
量子密碼學是一門將量子力學原理應用於數據加密與數據傳輸的學科,可避免數據被黑客盜取——即使攻擊者本身具備量子計算能力,亦無法突破防護。量子密碼學更廣泛的應用還包括借助量子電腦的獨特能力與運算能力,設計並執行各類密碼任務。理論上,這類電腦可協助開發全新、強度更高、效率更優的加密系統,而這類系統是依託現有傳統計算與通訊架構無法實現的。
儘管目前這門學科的諸多領域仍處於概念階段而非落地應用,但加密系統與量子計算交叉的若干重要應用方向,直接關係到網絡安全的近期發展。當前基於量子特性研發、備受關注但存在本質差異的兩類密碼應用包括:
- 量子安全密碼學: 抵禦量子電腦攻擊的密碼算法(又稱後量子密碼學)研發,這類算法可用於生成量子安全證書。
- 量子密鑰分發: 利用量子通訊在兩個可信參與方之間建立共享密鑰,令不可信的竊聽者無法獲取該密鑰的任何資訊。
本文將重點介紹後量子密碼學、量子安全證書,以及在相關風險逐步成為現實的過程中,企業可採取哪些防護措施。
為何需要這門學科?
量子電腦的快速發展有望提供強大的計算能力,解決傳統電腦完全無法應對的各類關鍵、甚至关乎生命安全的計算問題。但遺憾的是,它同樣能以前所未有的速度和規模催生新的威脅。例如,傳統電腦需要數月甚至數年才能破解的複雜數學方程,運行 Shor 算法等量子算法的量子電腦可在瞬間完成破解。據預測,能夠破解傳統基於數學問題的密碼算法的系統,將在未來 5-10 年內問世。
將這類計算能力納入攻擊武器庫的黑客,可快速破解當前廣泛使用的加密算法。具體而言,RSA 與 ECC 加密算法,是公鑰密碼學與對稱密鑰密碼學的核心基礎,這類數學方程可被上述電腦快速求解,進而危及絕大多數現代網絡安全、通訊機制與數碼身份的安全。
確保公鑰基礎設施(PKI)解決方案能夠為上述系統和數據提供充足的防護,抵禦量子計算攻擊,是一項至關重要的工作。這意味着必須研發全新的量子安全算法,同時企業必須完成向新型量子安全證書的遷移。向新型數碼證書遷移的工作需要經過周密規劃,完成公鑰基礎設施(PKI)系統及使用相關證書的應用的升級。
量子安全證書的研發與遷移工作必須盡快開展,不能等到 RSA 和 ECC 算法被破解後才啟動。當前黑客可竊取通過現有算法加密的敏感數據,待未來量子電腦落地後再完成解密。企業需即刻應對這一威脅,才能在未來長期保障自身機構的數據、應用與 IT 基礎設施安全。
量子安全密碼學的運作原理是甚麼?
全球範圍內的學術界、科技行業與公共部門機構均已加快步伐,探索、研發並落地新型量子安全密碼算法,目標是打造一種或多種可穩定抵禦量子計算攻擊的算法。這項工作技術難度較高,但並非無法實現。
優秀的密碼系統需要依託一個難以求解的問題。量子加密的核心是選取一種對任何電腦而言都難以破解的數學方法。當前的 RSA 與 ECC 密碼算法基於使用超長隨機數的代數問題構建,這類問題被應用於公鑰與私鑰的生成過程,使得作為秘密密鑰的私鑰無法在傳統計算模式下,通過合理時間內的暴力破解從公鑰推導得出——這類攻擊因計算成本過高而無法生效。但在量子計算場景下,我們整個安全架構所依託的這些核心底層假設將不再成立,新型量子電腦可在合理時間內從公鑰推導出私鑰。
量子密碼學的運作邏輯是解決完全不同的問題。例如,格密碼學採用幾何方法而非代數方法,使得量子電腦的特殊特性更難攻破量子加密系統。這類密碼學問題對傳統電腦和量子電腦來說都難以求解,因此非常適合作為後量子密碼算法的基礎。抗量子算法已經被提出,目前正由美國國家標準與技術研究院(NIST)——負責推動新標準制定的美國聯邦機構——開展遴選工作,該機構計劃於2022年發布抗量子密碼的初始標準。
量子密鑰分發有何不同?
量子密鑰分發(QKD)利用量子力學原理實現安全通訊:它支援用戶之間安全分發密鑰,可支撐加密通訊,防止惡意竊聽者解密。QKD能夠保障通訊安全,但不會像抗量子證書那樣對傳輸的數據本身進行加密。
QKD系統會在兩個通訊方之間建立共享密鑰,透過一連串光子(光粒子)在光纖鏈路上傳輸數據和密鑰。其密鑰交換機制建基於海森堡不確定性原理:光子會隨機以兩種偏振量子態的其中一種生成,而對光子量子屬性的測量必然會改變量子資訊本身。
透過這個機制,通訊的兩個連接端點可以驗證共享密鑰,只要光子未被竄改,該密鑰就是安全可用的。如果惡意行為者存取或攔截訊息,其嘗試取得密鑰資訊的行為就會改變光子的量子屬性。哪怕只有一個光子的狀態發生改變都會被偵測到,通訊雙方就會得知訊息已被泄露、不可信任。
抗量子證書的類型
隨着抗量子密碼學的發展,企業現在必須考慮要部署哪些證書。
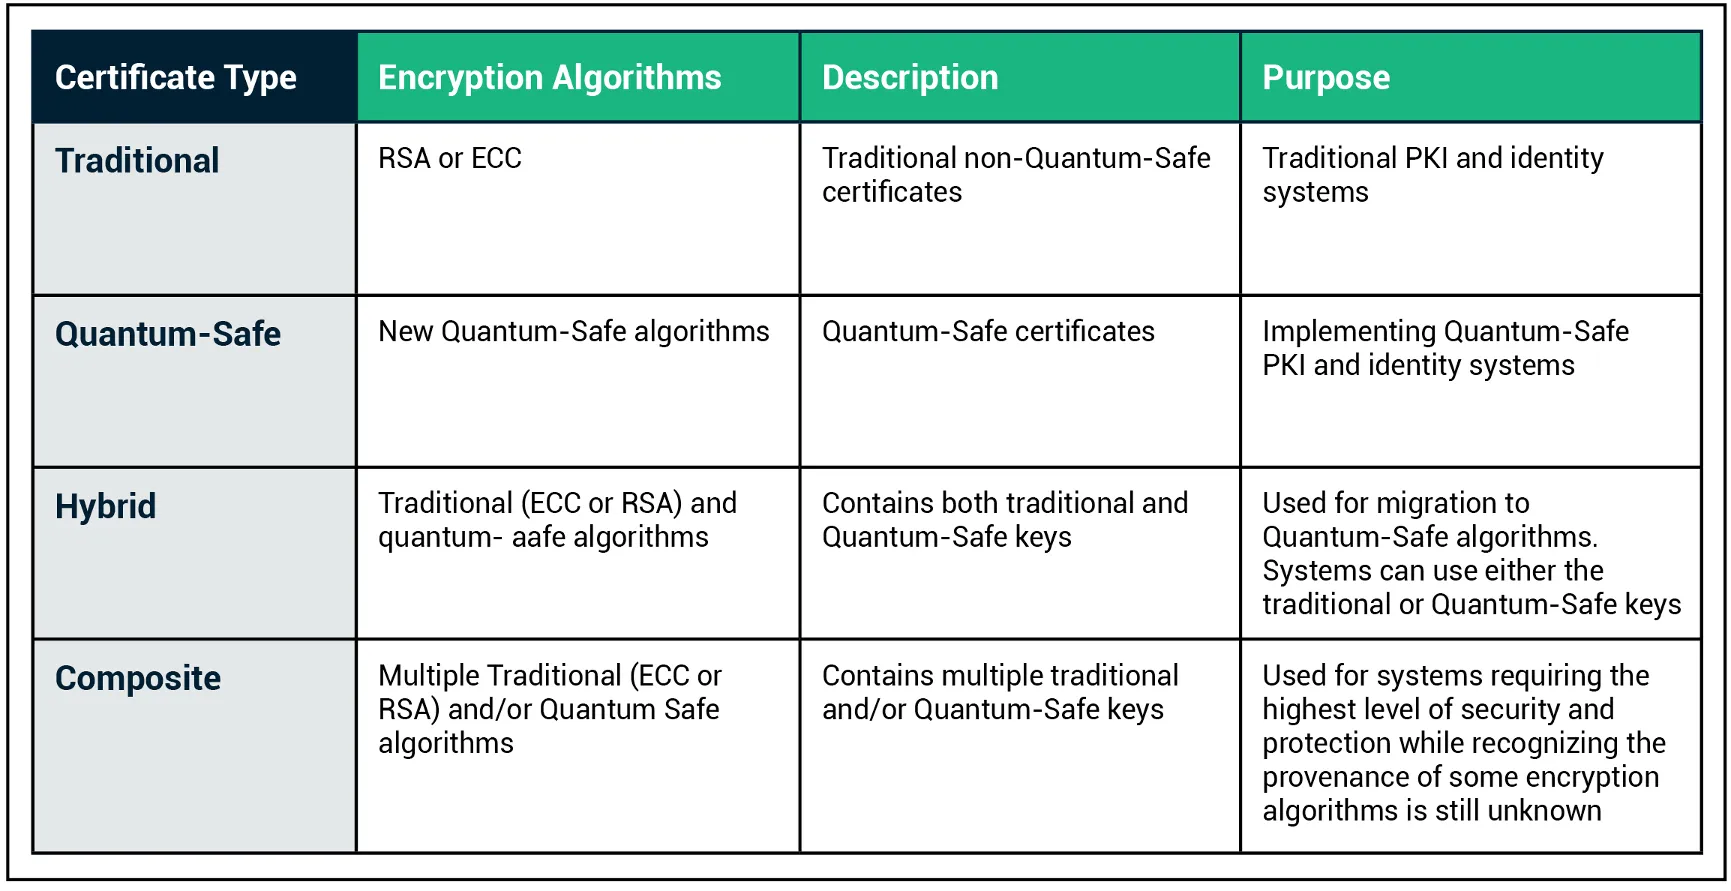
傳統公鑰基礎設施(PKI)證書是現時數碼身份認證與加密的黃金標準。這類證書之所以被稱為「傳統」證書,是因為它們採用現有的ECC或RSA加密算法。在未來一段時間內,大多數公鑰基礎設施(PKI)系統仍會繼續使用傳統公鑰基礎設施(PKI)證書。這類證書可有效抵禦現時的計算攻擊,但未來量子電針對ECC和RSA加密的攻擊將使其被淘汰。
在選擇抗量子方案時,有三類相關的數碼證書。每一種都仍然遵循X.509數碼證書公鑰密碼學的基礎標準。各類證書按其用途以及生成證書所使用的加密算法有明顯區別。
抗量子證書
抗量子證書是採用抗量子加密算法的X.509證書。雖然NIST仍在推進加密算法的標準化工作,但已經確定了一批候選算法,且這些算法的實作現時已經可用。
混合證書
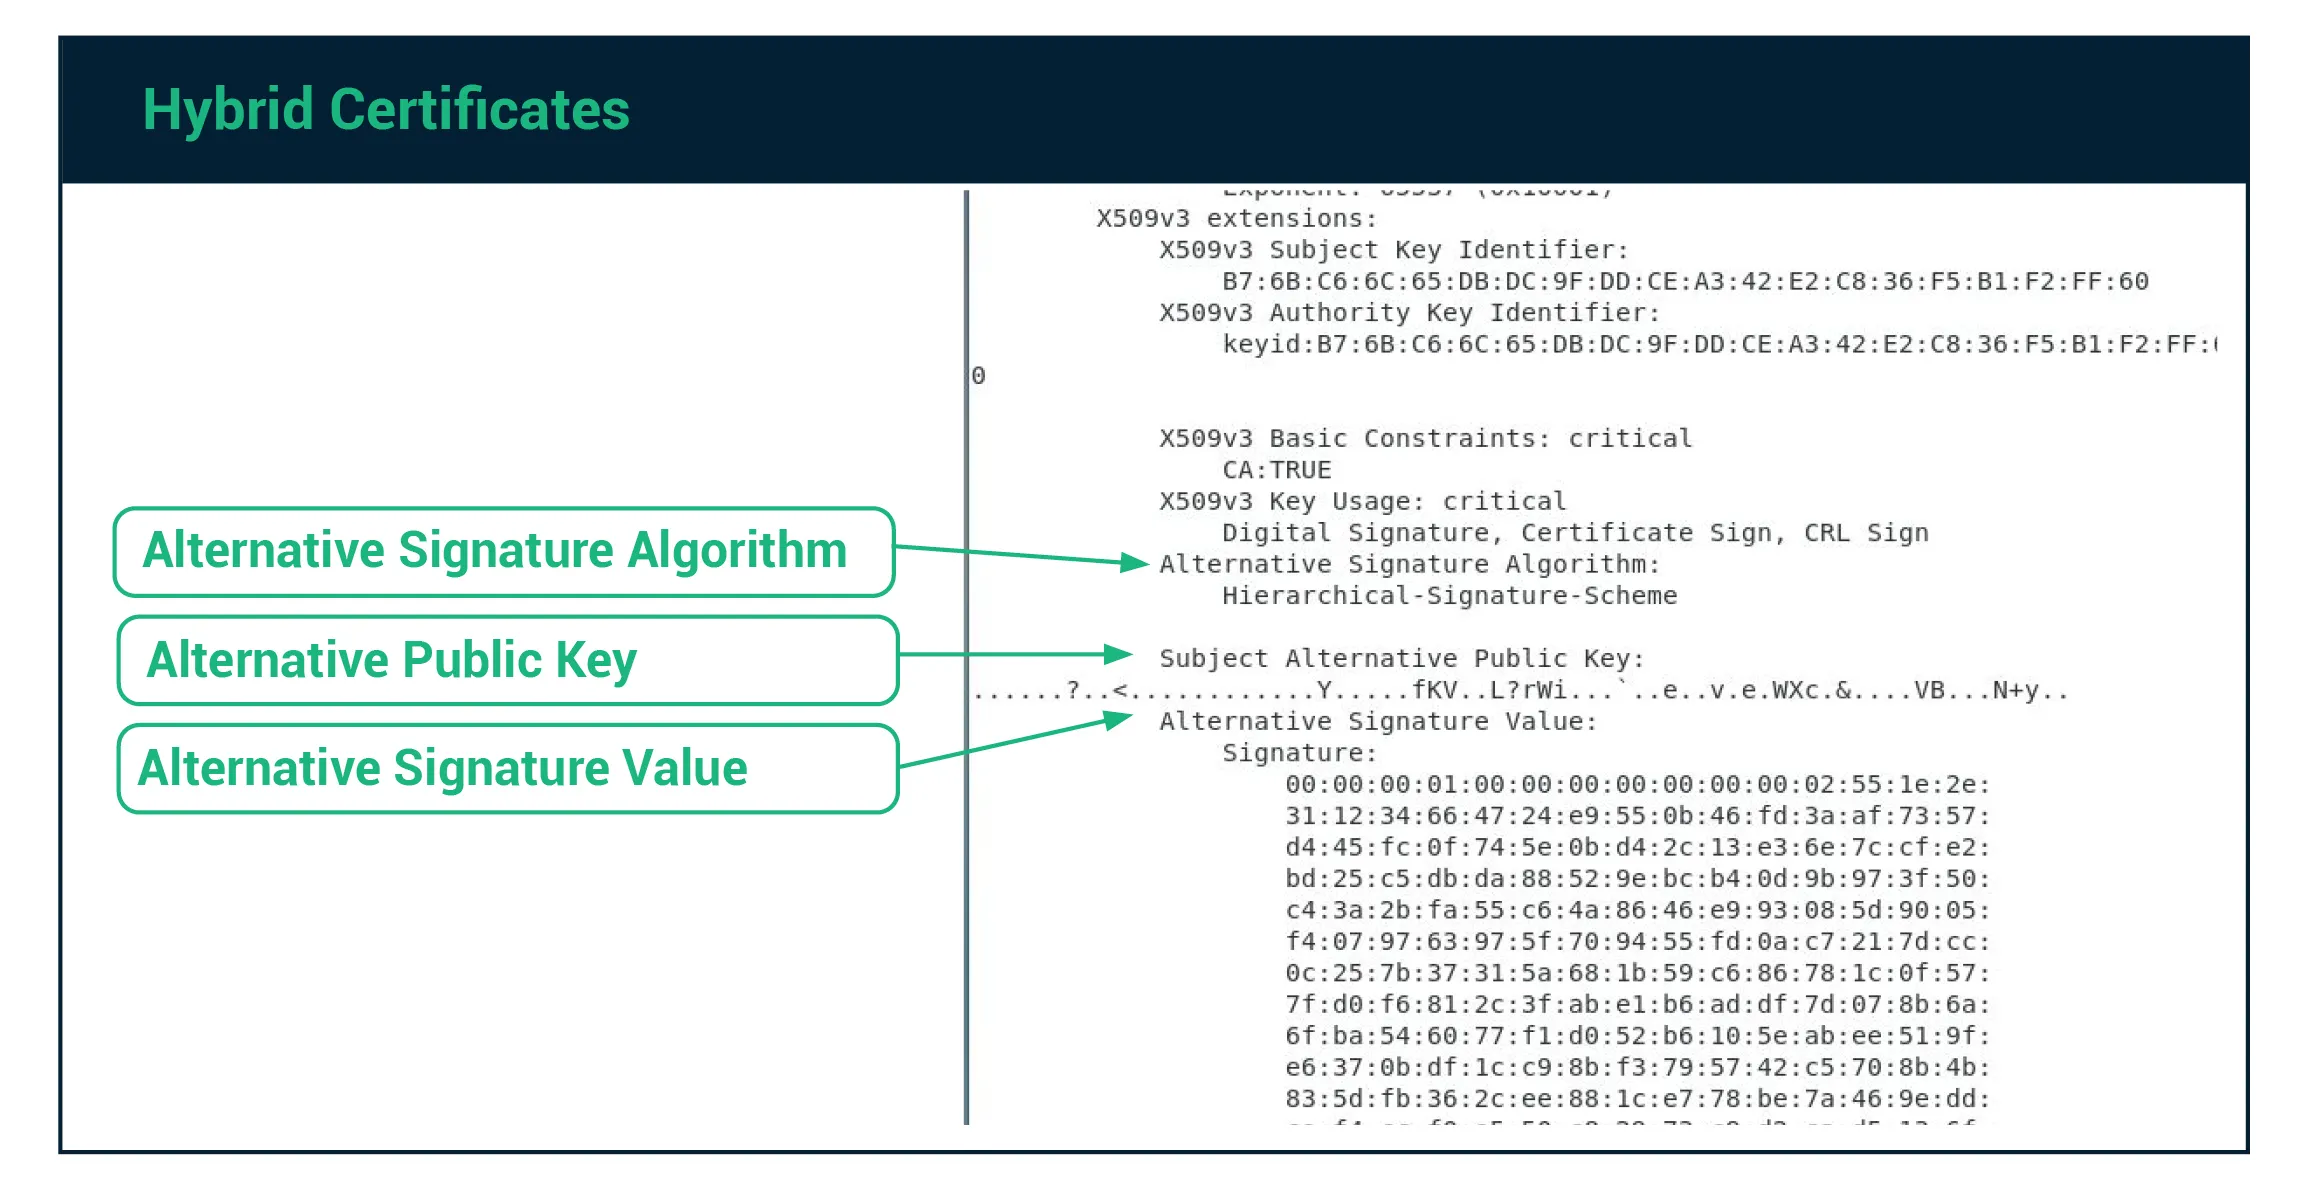
混合證書是交叉簽名證書,同時包含傳統(RSA或ECC)密鑰與簽名,以及抗量子密鑰與簽名。混合證書為無法同時完成全部組件升級或替換的系統提供了遷移路徑。這類證書支援系統逐步遷移,但最終所有使用ECC或RSA加密的系統都必須遷移至全新的抗量子密碼算法。
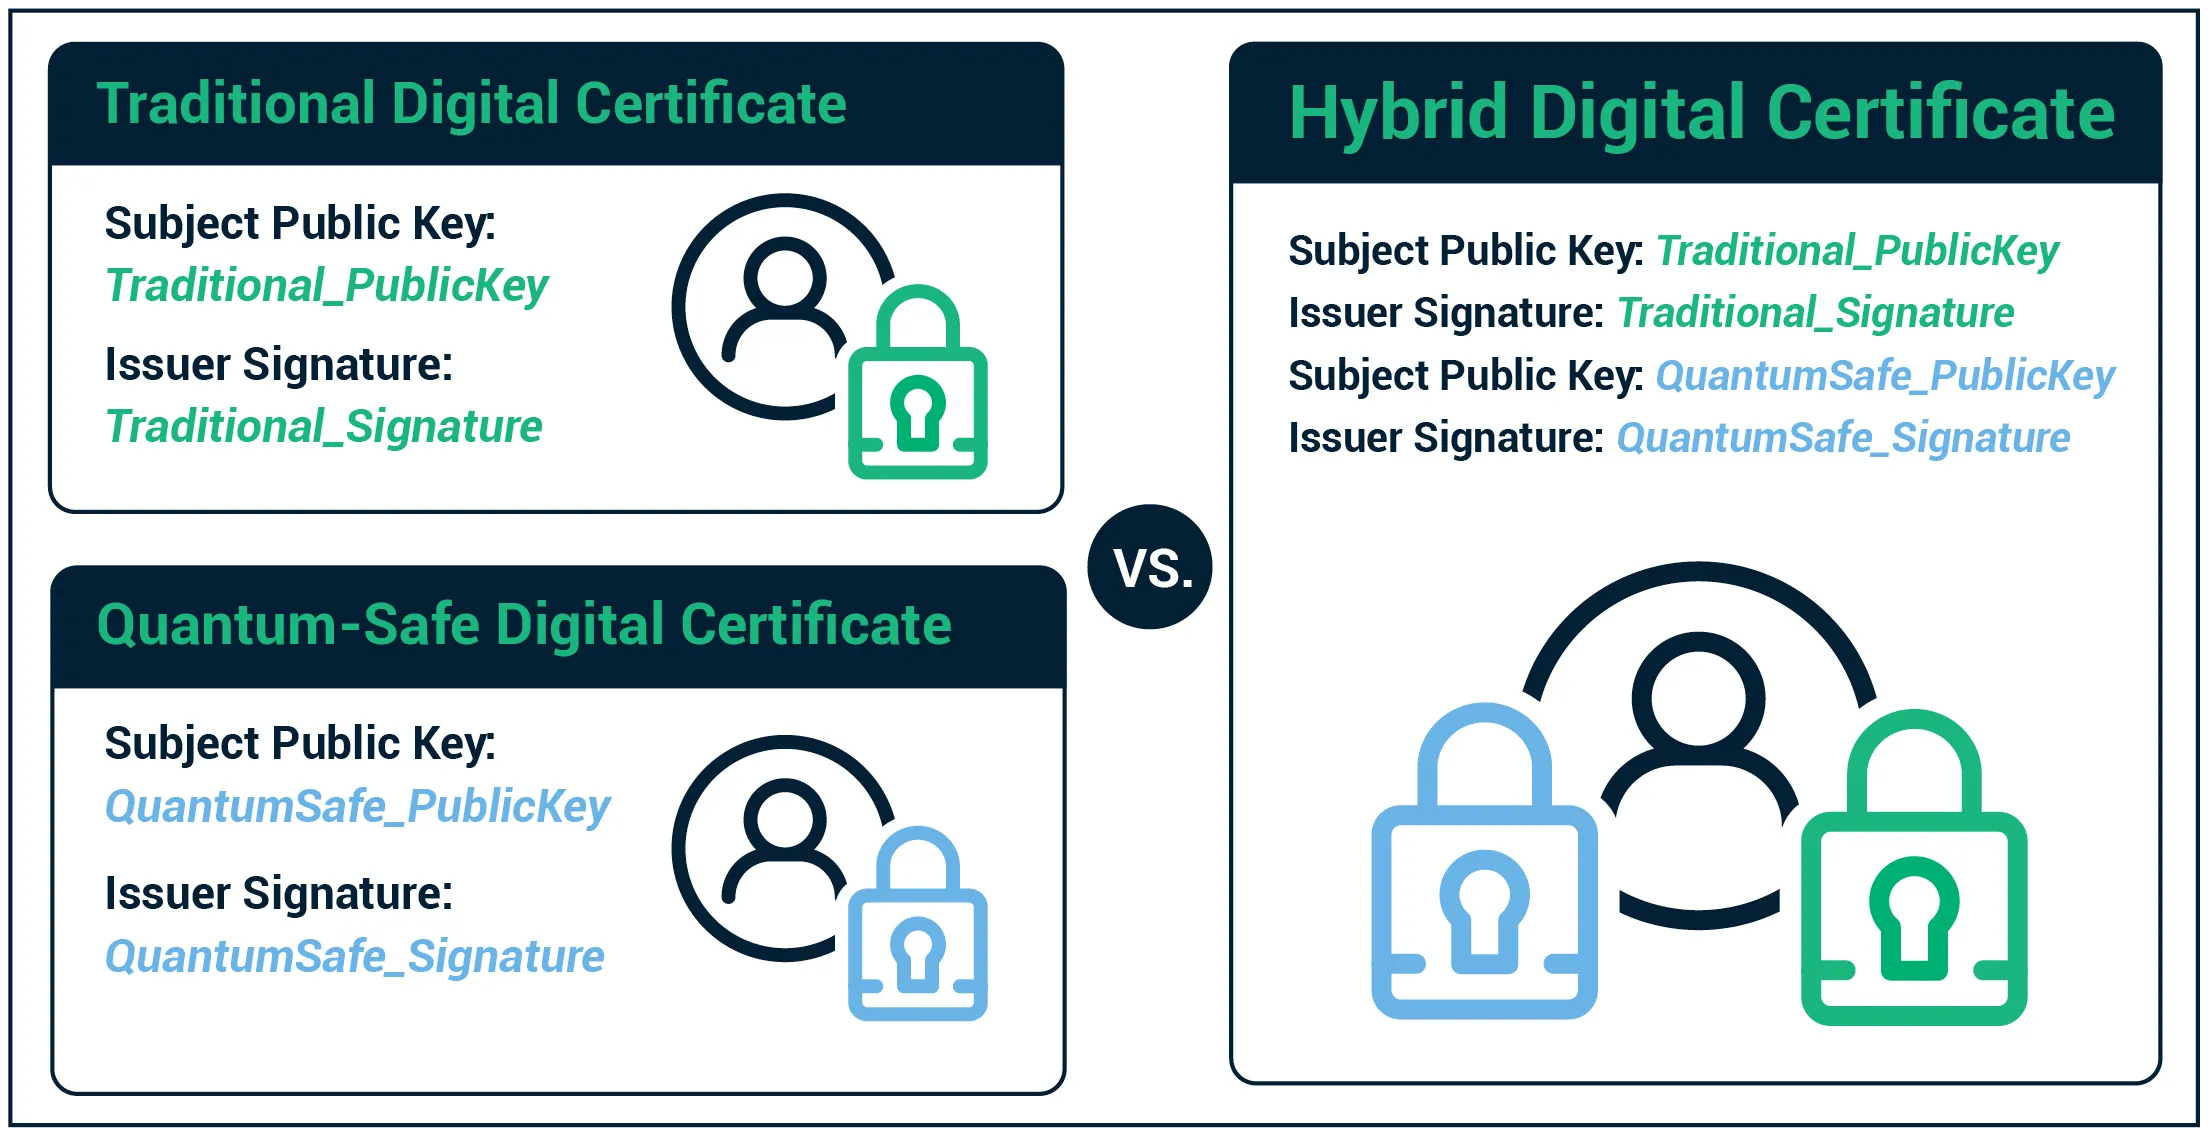
機構需要更新其IT基礎設施的核心組件,才能使用抗量子密碼系統和混合證書。當其他系統和裝置存取新更新的系統時,仍可繼續使用傳統加密算法。抗量子密鑰和簽名會作為備用簽名算法和備用密鑰儲存。不會調用混合證書中抗量子欄位的應用程式會忽略這些額外欄位。隨着時間推移,安全團隊可以逐步更新應用和系統以使用新算法。遷移完成後,就可以棄用混合證書,替換為純抗量子證書。
複合抗量子證書
複合證書與混合證書的相似之處在於兩者都包含多組密鑰和簽名,但區別在於複合證書結合使用了現有加密算法與抗量子加密算法。複合證書好比一扇裝了多把鎖的門,人員必須持有所有鎖的全部鑰匙才能開門。複合密鑰的設計目標是解決這一風險:不論是當前已有的還是未來出現的單一加密算法,都可能被量子電腦破解。如果其中某一種加密算法被發現存在可利用漏洞,整套系統仍然可以保持安全。
雖然NIST正在協調抗量子密碼算法的評審與遴選流程,但這些新算法尚未經過充分的實戰檢驗。安全研究人員或黑客未來有可能在某一個或多個候選算法中發現漏洞。複合證書能夠為這類風險提供強有力的防護,因此非常適合用於保護安全要求較高的環境。不過,生成多個加密密鑰並將其組合來簽發複合證書需要極強的計算能力。
如何遷移至抗量子證書
各類機構必須立即規劃防護措施,應對量子計算帶來的威脅。證書遷移需要對多個系統進行大量更新,覆蓋企業直接管控範圍內的內部應用、伺服器和系統,以及與外部第三方系統的連接。無論規模大小,這類防護措施都需要企業投入大量IT資源、人力與時間。
遷移的最終目標是盡快將所有系統切換至純抗量子證書。儘管理論上透過一次性大型項目直接完成切換可能更快達成目標,但直接遷移會引入風險:如果任意一個系統未能正確完成更新,就無法與其他系統通訊,可能造成關鍵業務應用中斷。此外,並非所有系統和環境都能在技術層面同時就緒以支援量子加密算法,遇到這種情況時機構必須等待全部環境就緒後才能啟動遷移,在此期間將持續暴露在量子計算攻擊風險中。
實際上,所有系統不必同時完成更新。採用混合證書的分階段方案允許機構從現在就啟動漸進式遷移,在保持環境安全的同時降低流程風險。混合證書支援尚未適配抗量子密碼的系統與已完成適配的新系統並行工作。待所有系統都支援抗量子密碼後,即可停用混合證書,切換為純抗量子證書。
不論採用直接升級還是混合證書方案,機構要完成成功遷移共需執行六個步驟。
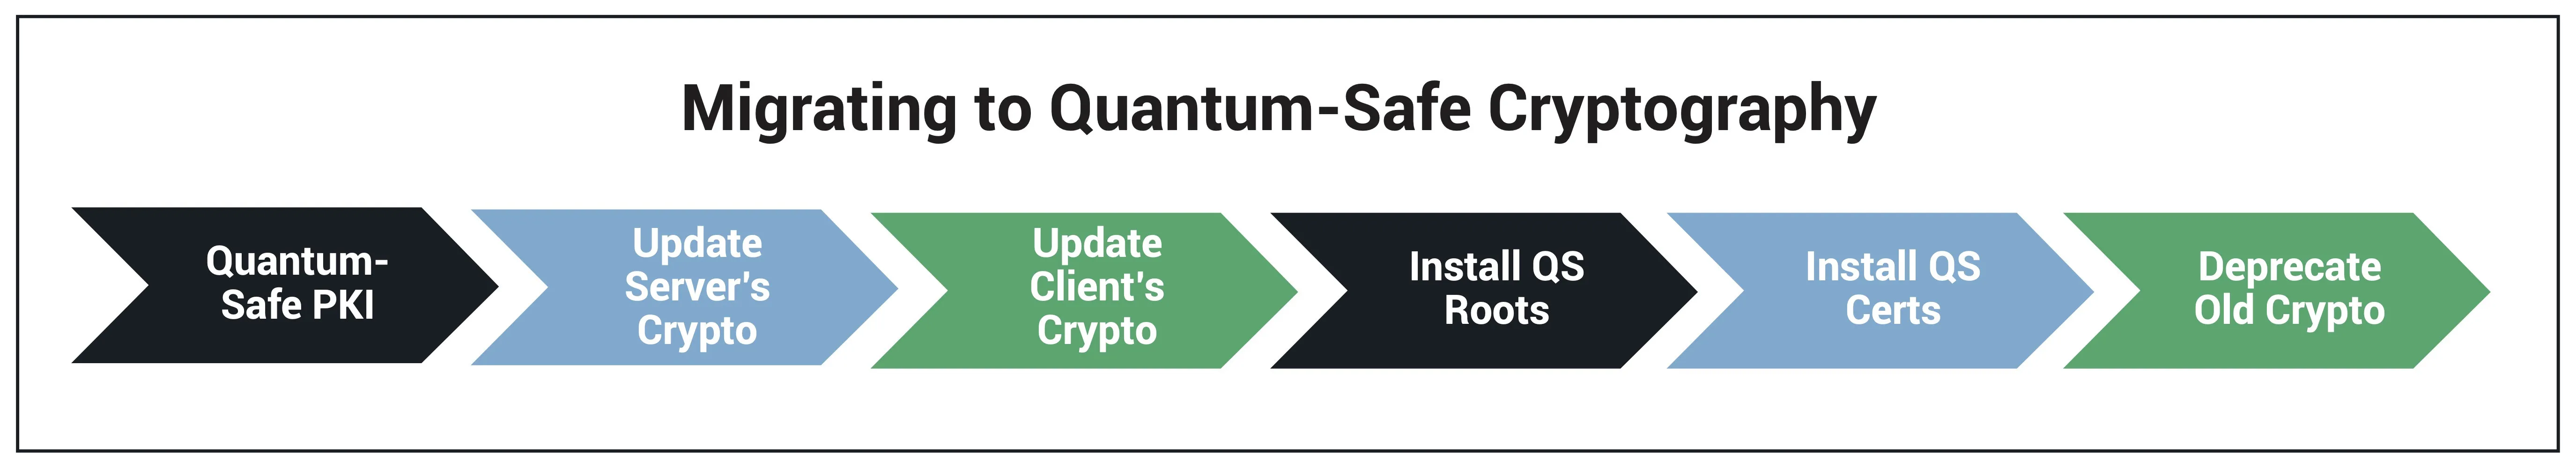
- 步驟1:遷移至抗量子公鑰基礎設施(PKI)——遷移的第一步是升級機構的公鑰基礎設施(PKI),包括證書頒發機構(CA),使其支援抗量子算法。IT安全團隊無需自行升級內部PKI系統,可選擇Sectigo這類商業CA,獲取證書簽發與管理的商業支援服務。機構完成現有CA升級或選定新CA後,該證書頒發機構必須簽發新的抗量子根證書與中間證書。
- 步驟2:更新伺服器端加密算法——接下來,必須更新伺服器應用使用的密碼庫,使其同時支援新加密算法和新的抗量子證書格式。如果採用混合證書,伺服器應用必須能夠識別並處理傳統RSA或ECC證書,以及包含抗量子密碼密鑰的混合證書。這要求伺服器應用能夠區分兩類不同的證書類型,並針對對應證書類型採用正確的算法方式正常使用兩類證書。
- 步驟3:更新客戶端加密算法——團隊隨後可以更新客戶端應用。需要注意的是,單個客戶端應用可能會與包括外部環境在內的多個伺服器應用通訊,這些伺服器應用中可能存在尚未完成升級的實例。這種情況下,混合證書支援客戶端與適配傳統RSA、ECC算法的伺服器正常通訊,同時與支援新算法的伺服器通訊時採用抗量子算法。
- 步驟4:在所有系統上安裝抗量子根證書——每個使用公鑰基礎設施(PKI)的系統都設有受信任根儲存區,當中包含該PKI體系內簽發證書的根CA與中間CA的證書。待客戶端和伺服器系統均完成更新、支援抗量子算法後,必須更新這些根儲存區,添加新的根證書與中間證書。
- 步驟5:為所有設備/應用簽發並安裝抗量子證書——IT團隊完成企業所有系統的抗量子密碼適配更新後,必須簽發新證書並將其安裝到所有端點上。完成該步驟後,每台裝置都將受到新證書的保護。
- 步驟6:停用傳統加密算法並吊銷基於RSA/ECC的證書——遷移的最後一步是停用傳統RSA和ECC加密算法。有關工作可配合應用和系統遷移至新算法的進度逐步推進。所有系統完成遷移後,應當吊銷RSA和ECC根證書,確保沒有系統繼續使用這類證書。
實現抗量子證書管理自動化
遷移至新加密算法及公鑰基礎設施(PKI)系統時,需要為機構內每一個應用、設備及伺服器配置、簽發大量新證書,同時吊銷舊證書。此外,IT團隊必須持續管理所有證書,確保系統不會因證書過期而出現故障。若採用人工流程對機構內所有公鑰基礎設施(PKI)證書執行發現、安裝、監控及續期操作,不僅耗費大量人力,亦存在頗高的技術門檻。
自動化的證書管理方案還可協助機構保持密碼敏捷性,以配合不斷演進的抗量子加密技術。目前市面可用的自動化工具,例如Sectigo Certificate Manager,可支援機構快速更新加密算法,透過抗量子證書吊銷、替換存在風險的證書,並實現證書自動發現與後續證書續期的自動化。
其他資源
在網絡安全行業推進抗量子算法標準化的過程中,各類免費資源可協助企業了解這一趨勢對自身核心業務系統的影響,以及在新威脅逼近時如何維持安全防護能力。Sectigo Quantum Labs推出了Sectigo Quantum-Safe Certificate Toolkit,這是一款概念驗證解決方案,可供企業及安全專業人員評估潛在應對方案。該工具包支援生成抗量子的私有根證書及中繼證書、簽發私有葉證書,並可使用這些證書建立抗量子TLS會話。
觀看以下影片示範,了解如何使用該工具包建立抗量子證書: