Sectigo 網誌
什麼是 X.509 證書?它的運作原理是什麼?
X.509 證書是建基於廣受認可的國際 X.509 標準的數碼證書。本文將介紹其重要性、運作原理及更多相關資訊。
X.509 證書是建基於廣受認可的國際電信聯盟(ITU)X.509 標準的數碼證書,該標準定義了公開金鑰基礎建設(PKI)(簡體中文)中使用的公開金鑰證書格式。這類證書用於在互聯網通訊與電腦網絡中管理身份與安全。它們隱藏在系統之中卻無處不在,我們日常瀏覽網站、使用流動應用程式、處理線上文檔以及連接聯網裝置時,都會接觸到這類證書。
這類證書會將公開金鑰與經過驗證的身份綁定,讓系統能夠確認數碼實體的合法性。它們是線上安全的基礎,為網站、應用程式、文檔及裝置之間的通訊提供防護。
每張 X.509 證書都包含公開金鑰、身份識別資訊,以及由可信憑證頒發機構(CA)加上的數碼簽署。該數碼簽署可確認證書的完整性與來源,是證書鏈的組成部分,可逐級追溯至可信的根 CA。這種結構支撐起信任體系,有助防範身份冒充。
X.509 證書的一項核心優勢是,X.509 證書它使用由關聯的公開金鑰和私密金鑰組成的密鑰對。在密碼學中,公私鑰對可用於建立安全工作階段金鑰、驗證身份,以及實現加密通訊。
建基於 X.509 的 PKI 最常見的應用是安全通訊端層(SSL)/傳輸層安全(TLS),這是支援安全網頁瀏覽的 HTTPS 協議的基礎。除 HTTPS 外,X.509 標準還用於實現應用程式安全, 數碼簽署的程式碼簽署、
X.509 版本歷史
X.509 標準的首個版本於1988年發布。為明確證書簽發規則,國際電信聯盟電信標準化部門(ITU-T)參考 X.500 電子目錄服務規範,受全球電話號碼分配體系啟發,設計了層級式可分辨名稱體系,同時配合互聯網更靈活的組織架構需求。
第3版進行了重大更新,新增對多個擴展欄位的支援。後續修訂版本對 v3 標準作出優化,以配合現代互聯網應用場景及不斷演進的安全需求。
此外,互聯網工程任務組(IETF)透過其轄下的公鑰基礎設施工作組 PKIX,對 X.509 v3 證書標準進行適配,制定了互聯網X.509(簡體中文) 公鑰基礎設施證書與證書吊銷列表(CRL)標準,即 RFC 5280。目前該配置規範被廣泛用於定義互聯網系統中證書與吊銷列表的處理規則。
X.509 證書的優勢
由於 X.509 證書可保障訊息傳遞及網頁瀏覽安全,企業使用這類證書可獲得顯著效益。這類證書可用於網站身份認證、傳輸中數據加密,以及公網、私網場景下的用戶與設備身份驗證。其結構包含來自證書頒發機構(CA)的可信數碼簽名,是 SSL/TLS、S/MIME 等安全通信協議正常運作不可或缺的組成部分。
X.509 證書透過將已驗證的身份與公鑰綁定,建立數碼信任,為每一次互動提供安全保障與數據私隱支援。這些價值涵蓋網頁流量、內部系統、API、電郵通信等多個場景。
建立信任
數碼證書(簡體中文)又稱公鑰證書,可讓個人、組織甚至設備在數碼場景中證明自身身份。作為所有數碼身份的基礎,X.509 證書應用範圍極廣,是從網站、應用程式到終端設備、線上文件等所有聯網流程的必要組成部分。舉例來說,若沒有這類證書,我們將無法信任 www.amazon.com 確實是亞馬遜的官方網站。
這種信任關係不單單依賴密碼架構建立,亦依賴證書簽發流程建立。X.509 格式透過確認以下事項實現身份驗證:
- 公鑰屬於證書上列明的域名、組織或個人
- 證書已由 Sectigo 等可信證書頒發機構(CA)簽署,或為自簽名證書
- 證書符合既定證書策略,未被吊銷或篡改
當證書由可信 CA 簽署時,證書使用方可確信證書擁有者或主機名/域名已經過驗證;而自簽名證書(簡體中文) 的可信程度相對較低,因為其簽發前擁有者無需經過任何額外驗證。
支援大規模部署
X.509 證書背後的公鑰基礎設施(PKI)架構具備極強的大規模擴展能力。企業可借助證書保護每日數十億次的數據交換,且證書的驗證、解密過程無需人手介入。這一特性的實現基礎是公鑰可公開分發,而無需洩露用於解密加密數據的密鑰。
這使得 X.509 證書在跨雲服務、企業網絡、聯網設備及跨境系統擴展安全身份與加密能力方面具備獨特的有效性。
助力實現密碼敏捷性
X.509 標準支援 RSA、ECC、DSA 等多種密碼算法,目前亦在擴展以支援新興的後量子算法。這種靈活性讓組織無需重構整個公鑰基礎設施(PKI),即可逐步採用強度更高的密碼技術。隨着算法演進及威脅升級,這種密碼敏捷性(簡體中文)可確保系統持續獲得符合標準的最新加密機制保護。
提升互操作性
X.509 標準獲得瀏覽器、操作系統、流動平台、網絡設備及雲服務供應商的普遍支援。這種廣泛的兼容性使證書能在不同環境及廠商的產品中一致運作。
支援自動化與生命週期管理
可透過 ACME、EST、SCEP 等協議自動管理數碼證書生命週期。機構無需人手介入,即可大規模完成 X.509 證書的簽發、續期及證書吊銷。這項自動化能力可降低證書過期、服務中斷或人為失誤的風險,協助維持關鍵系統的正常運作時間。
X.509 證書的運作原理是什麼?
X.509 證書透過受信任的證書頒發機構(CA)出具的數碼簽署,將公鑰與已完成驗證的身份綁定。證書採用指定結構,可實現跨系統的安全數據加密、身份認證及信任驗證。
X.509 標準建基於名為「抽象語法標記一(Abstract Syntax Notation One, ASN.1)」的介面描述語言,該語言定義了可跨平台序列化與反序列化的數據結構。借助與證書關聯的密鑰對,系統可建立安全會話、驗證數碼簽署,並保障通訊安全。
公鑰基礎設施的基礎
公鑰由一串隨機數字組成,可用於加密訊息。只有目標接收方能解密及讀取該加密訊息,而解密必須使用對應的私鑰——私鑰同樣由一長串隨機數字構成,必須嚴格保密,絕不對外分享。
由於公鑰會公開發布供所有人查閱,因此公鑰會透過複雜的密碼算法生成,透過生成不同長度的隨機數字組合與對應私鑰配對,避免被暴力攻擊破解。
生成公鑰的最常見算法(簡體中文)如下:
- Rivest–Shamir–Adleman(RSA):一種應用廣泛的算法,其安全性建基於大質因數分解的計算難度。
- 橢圓曲線密碼學(Elliptic curve cryptography, ECC):建基於有限域上的橢圓曲線實現,可透過更短的密鑰長度提供高強度安全保障。
- 數碼簽署算法(Digital signature algorithm, DSA):建基於模冪運算及離散對數問題設計。
公鑰的密鑰大小(即位元長度)決定了防護強度。舉例而言,2048 位元 RSA 密鑰被廣泛應用於SSL 證書、數碼簽署及其他數碼證書。該密鑰長度可提供足夠的密碼學安全性,防止攻擊者破解算法。CA/Browser Forum 等標準組織會訂定最小密鑰長度與密碼學要求,以保障跨瀏覽器、跨系統的信任關係與兼容性。
圖:X.509 證書使用關聯的公鑰與私鑰密鑰對,為互聯網通訊及電腦網絡提供身份認證與安全保障
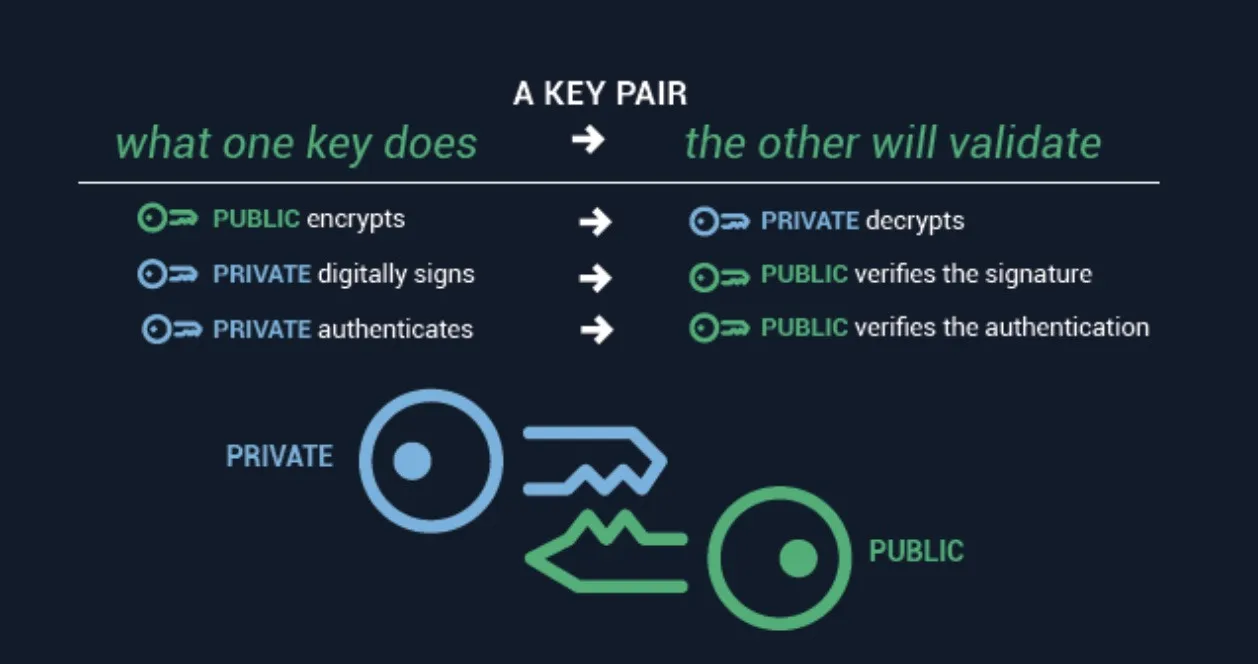
X.509 證書使用關聯的公鑰與私鑰密鑰對,為互聯網通訊及電腦網絡提供身份認證與安全保障
簽發欄位
X.509 證書欄位包含證書所屬主體的身份資訊,以及簽發方證書頒發機構(CA)的身份資訊,標準欄位包括:
- 版本: 所使用的 X.509 版本,該欄位決定證書的結構與可用擴展項。
- 序號: 由證書頒發機構(CA)分配的唯一序號標識,用於區分不同證書。
- 簽署算法: 用於生成數碼簽署的具體雜湊算法與加密方法。
- 簽署值: 數碼簽署本身,由 CA 的私鑰生成,用於認證證書內容的真實性。
- 頒發者可識別名稱: 簽發該證書的 CA 名稱
- 證書有效期: 證書有效、可受信任的起止日期與時間
- 主體可識別名稱: 證書所屬主體的名稱
- 主體公鑰資訊: – 與主體身份關聯的公鑰
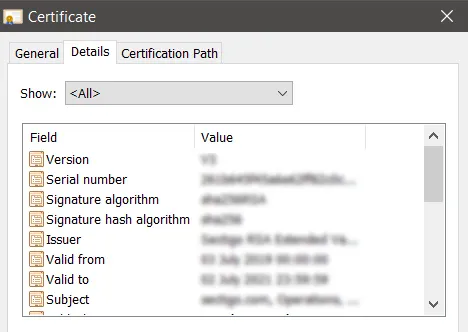
Figure: X.509 certificates use a related public and private key pair for identity authentication and security for internet communications and computer networking常見數碼證書擴展項
除標準資訊欄位外,X.509 v3 版本引入了擴展項,針對現代互聯網使用場景擴展證書功能。目前常用的兩類 X.509 證書擴展項包括:
- 主體備用名稱擴展(SAN): 允許單張證書將多個身份綁定到同一個公鑰,可包含額外域名、DNS 名稱、IP 地址或電郵地址。借助該擴展項,單張證書即可覆蓋多個端點,降低部署複雜度與成本。啟用 SAN 的證書通常被稱為多域名證書.
- 密鑰用法: 定義公鑰的可用用途,例如數碼簽署、密鑰加密或證書簽署。例如,標記為「僅用於簽署」的證書無法用於加密操作,可避免密鑰誤用,確保證書按預期用途使用。
其他常用擴展項包括擴展密鑰用法、基本約束、CRL 分發點,具體使用取決於證書的角色與部署環境。
數碼證書採用層級化信任鏈
為進一步確立身份的可信性,通常會將多張數碼證書組合起來構建一個層級化信任鏈(簡體中文),從而提供多層驗證機制。在X.509驗證流程中,每張證書都必須由簽發證書頒發機構(CA)簽名。該CA的名稱儲存在證書的根部分。信任鏈中可包含額外的中繼證書,且這些中繼證書必須經過驗證。
完整的證書鏈通常包含:
根證書
中繼證書
葉子證書
例如,當網頁瀏覽器客戶端讀取證書時,必須能夠沿證書的層級路徑(包括驗證所需的所有中繼證書)遞迴追溯到客戶端信任儲存中列出的根CA,最終形成完整的信任鏈。
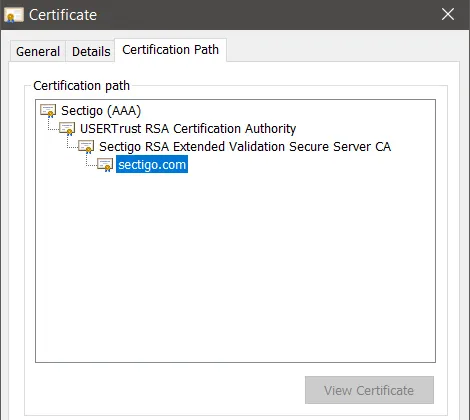
Figure: SSL/TLS certificates often combine intermediate CA certificates to create a hierarchical trust chain證書吊銷列表(CRLs)
X.509標準還定義了證書吊銷列表的使用,該列表記錄了所有在計劃到期日前被簽發證書頒發機構(CA)吊銷的數碼證書。通常在密鑰洩露、證書簽發不當或證書持有方狀態變更時會執行吊銷操作。
這些被吊銷的證書不應再被信任。
CRLs提供了一種分發這類無效證書資訊的簡單方式。但現代網頁瀏覽器和應用程式正逐步棄用CRLs,轉而採用更高效的方式,例如在線數碼證書狀態協議(OCSP)與OCSP stapling(簡體中文),這類方式提供完整的吊銷狀態查詢功能。
PKI證書編碼
X.509標準並未定義一項值得留意的內容:數碼證書的內容應如何編碼以儲存於檔案中。
以檔案儲存數碼證書時,常用的編碼格式有兩種:
- 可辨別編碼規則(DER)是最常見的編碼格式,因為該格式可支援絕大多數數據對象。經DER編碼的證書為二進制檔案,無法透過文本編輯器讀取,但可被網頁瀏覽器及眾多客戶端應用程式處理。
- 私隱增強郵件(PEM)是一種加密電郵編碼格式,可將DER編碼的證書轉換為文本檔案。
X.509公鑰基礎設施的常見應用
許多互聯網協議都依賴X.509,公鑰基礎設施(PKI)技術在日常場景中有大量應用,包括Web伺服器安全、數碼簽名與文件簽署,以及數碼身份。
基於SSL/TLS證書的Web伺服器安全
公鑰基礎設施(PKI)是支撐現代網頁瀏覽器中HTTPS連接的SSL/TLS協議的基礎。如果沒有SSL證書或TLS建立安全連接,網絡犯罪分子就可以利用中间人攻擊等多種攻擊向量,透過互聯網或其他IP網絡攔截訊息並獲取當中內容。
數碼簽名與文件簽署
除了用於保障訊息安全外,基於公鑰基礎設施(PKI)的證書還可實現防篡改的數碼簽名以及可驗證的文件簽署.
數碼簽名是電子簽名的一種特定類型,它借助公鑰基礎設施(PKI)驗證簽署者身份,以及簽名和文件的完整性。數碼簽名無法被篡改或以任何方式複製,因為簽名透過生成哈希值創建,該哈希值會使用發送方的私鑰進行加密。這種密碼學驗證從數學層面將簽名與原始訊息綁定,確保發送方身份經過認證,且訊息本身未被篡改。
代碼簽署
代碼簽署 容許開發者透過為應用程式、驅動程式及軟件程式進行數碼簽名,增添一層可信度保障,讓最終用戶可以驗證自己收到的代碼未被第三方篡改或破壞。為驗證代碼安全可信,這類數碼證書包含軟件開發者的簽名、企業名稱以及時間戳資訊。
電郵證書
S/MIME 證書 用於驗證電郵發送方身份,並對電郵內容及附件進行加密,以防攻擊者仿冒身份或竊取傳輸過程中的電郵內容。
S/MIME 借助 X.509 證書保障個人及企業電郵通訊安全,防範魚叉式網絡釣魚、數據泄露以及複雜的社會工程學攻擊。
許多行業透過部署 S/MIME 滿足監管或合規要求。
數碼身份
X.509 證書還可提供有效的 數碼身份認證。隨着數據和應用從傳統網絡延伸至流動裝置、公有雲、私有雲以及 物聯網設備,身份安全的重要性達到前所未有的高度。數碼身份並非僅能用於設備,還可用於對人員、數據或應用進行身份認證。基於該標準的數碼身份證書可幫助企業透過替代密碼提升安全性,目前攻擊者竊取密碼的手段已愈發成熟。
如何獲取 X.509 證書?
部署 X.509 證書的一個關鍵環節是使用受信任的證書頒發機構或代理來頒發證書,並發布與各主體密鑰對應的公鑰。如果缺少這類受信任的證書頒發機構(CA),發送方無法確認自己使用的確實是接收方密鑰對應的正確公鑰,而非惡意攻擊者用於攔截敏感資訊、實施不法行為的偽造密鑰。
獲取 X.509 證書有以下幾種可選途徑:
- 使用受信任的第三方證書頒發機構(CA): 諸如 Sectigo 這類供應商會驗證申請方的身份,頒發依託公共信任層級的證書。
- 運行內部自有 CA: 許多企業和技術服務商選擇運行自有 CA,為內部系統、設備或用戶頒發證書。
- 使用自簽名證書: 這類證書由組織自行創建和簽名。雖然生成方式簡便,但不具備公共信任屬性,需要手動配置信任關係。
無論選擇哪種方式,證書頒發機構都必須:
- 在頒發證書前驗證申請方的身份。
- 確認所發布的公鑰與申請方的密鑰正確對應。
- 保持嚴格的內部安全實踐,防範系統被攻破或遭受濫用。
使用 Sectigo 管理 X.509 證書
X.509 證書最關鍵的管理要點之一,是透過自動化實現大規模的高效管理。如果沒有完善的人員、流程與技術支撐,企業將極易遭受網絡安全入侵、服務中斷(簡體中文)品牌聲譽受損以及關鍵基礎設施故障等問題。
Sectigo Certificate Manager (SCM) Pro可對公有和私有證書的全生命周期提供集中管控。從證書簽發、續期到吊銷,SCM Pro 支援自動化能力、策略執行,可與您現有技術棧無縫集成。
SCM Enterprise可將上述證書管理能力覆蓋到企業內所有人員與機器身份,透過單一平台實現完整的證書生命周期管理(CLM)。