
Sectigo 網誌
證書頒發機構(CA):定義及其重要性
證書頒發機構(CA)透過頒發數碼證書、保障信任、建立安全連線,在網絡安全中發揮關鍵作用。本指南將介紹CA的職能、其頒發的證書類型,以及如何挑選合適的CA來保護您的數碼資產。核心主題包括SSL/TLS 證書驗證等級、證書生命週期管理(CLM),以及Sectigo這類受信任CA的重要價值。

證書頒發機構在現代網絡安全中處於核心地位,但不少人完全沒有察覺,這類機構在人們日常上網瀏覽的過程中有著極大的影響力。這些關鍵機構負責提供數碼簽署和數碼證書,從廣義層面維護網絡的完整性與信任體系。
由於CA的影響力和價值覆蓋範圍極廣,企業管理者和網站擁有者有必要加深對其的認識:包括CA的運作機制,以及挑選優質CA和合適數碼證書的具體考量標準。我們將在下文中詳細展開介紹,幫助您在選購SSL/TLS證書及其他類型數碼證書時做到心中有數。
甚麼是證書頒發機構?
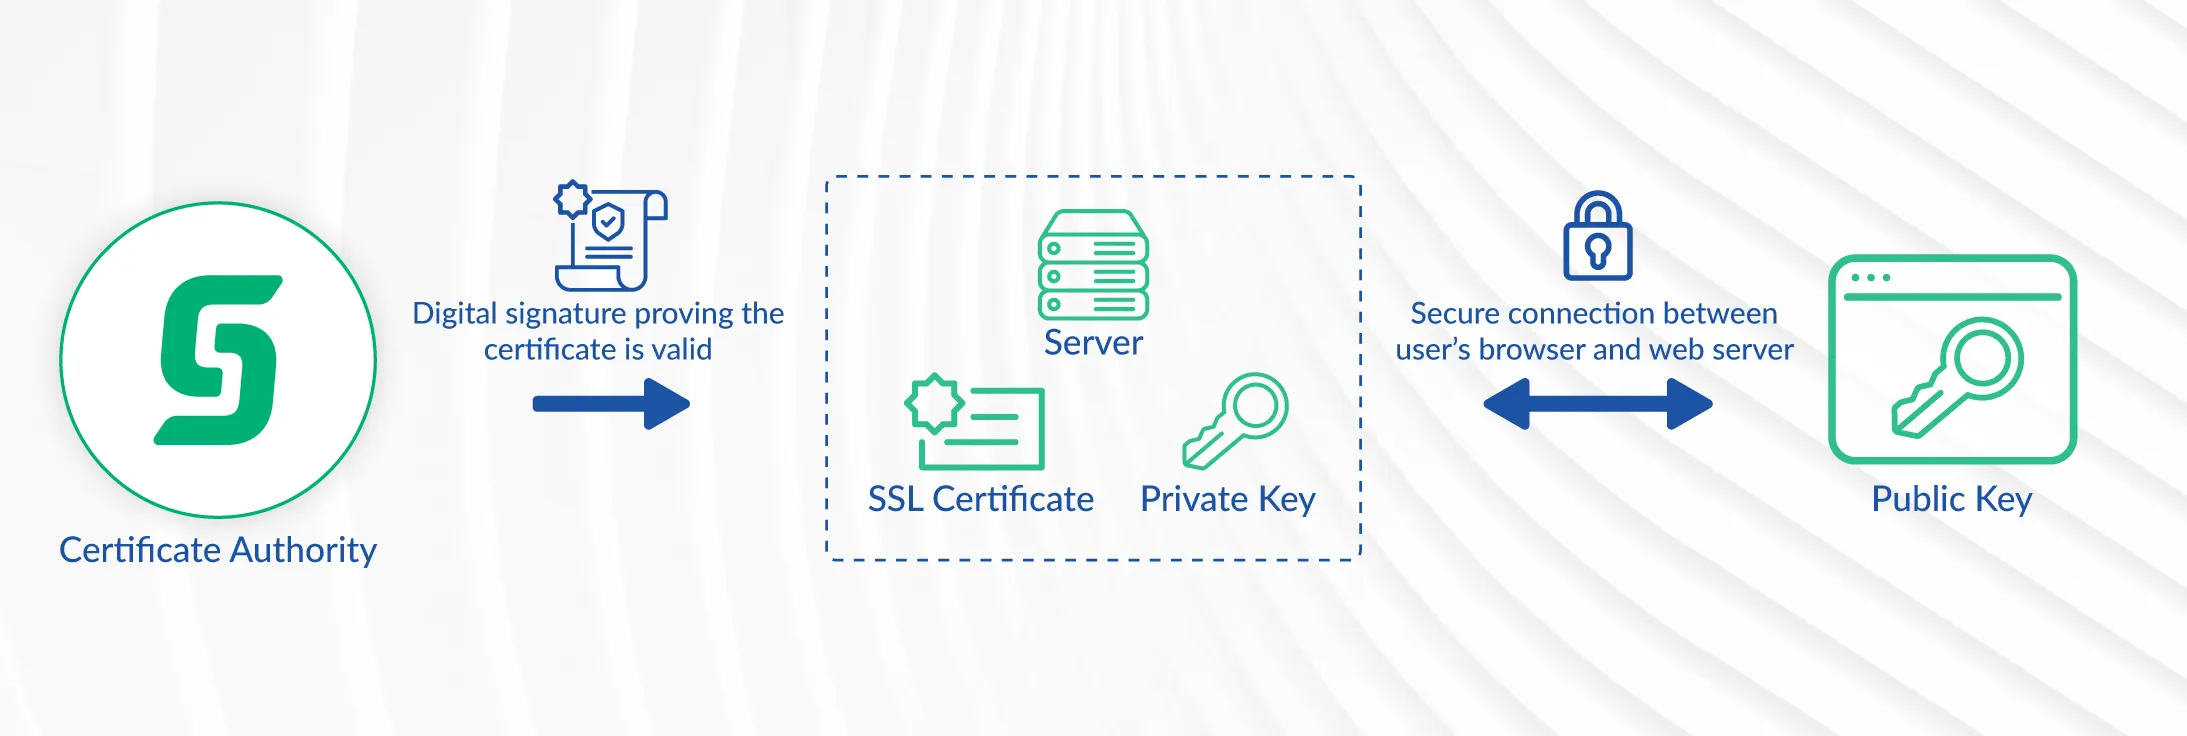
證書頒發機構(CA)是透過頒發數碼證書完成網站身份驗證的第三方組織或實體。為完成驗證流程,CA會向註冊機構核查相關憑證,由註冊機構判定對應網站是否應通過驗證。CA的公開證書若要被瀏覽器接納並用於通用場景,必須遵守一套《基線要求》,
CA依賴公鑰基礎設施(PKI)的能力運作,這套體系涵蓋實現數據加密所需的各類流程和策略,是透過數碼證書實現身份認證技術的底層框架。CA作為受信任的實體,負責頒發多種類型的PKI證書。
CA的職能是甚麼?
對於廣大瀏覽網絡、甚至依賴網絡及對應網站服務的用戶而言,CA在維護公眾安全感方面發揮著重要作用。這些獨立機構作為受信任的第三方,按需要完成證書頒發及真實性背書工作。
網站擁有人持有權威CA頒發的證書,即可確信自己的數碼證書能向瀏覽器提供所需等級的身份驗證,進而讓用戶建立相應的信任。
證書頒發機構(CA)的作用常被類比為護照簽發機構或護照申請流程:在申領護照前,申請人必須提交特定形式的驗證材料。這些材料會由護照簽發機構審核,用於確認申請人的身份與其聲明的一致。申請獲批後,旅行者即可放心在下次出行時使用該護照;同時,入境國也可信任持有效護照的訪客確實來自其所聲稱的國家。
為什麼證書頒發機構(CA)十分重要?
在現代數碼環境中,建立信任至關重要,尤其是考慮到用戶和網站面臨着來自黑客及其他惡意行為者的各類風險。證書頒發機構(CA)會告知終端用戶,部署了對應證書的網站是合法站點,以此幫助解決上述問題、構建亟需的信任關係。這進而會提升用戶訪問相關網站的意願,最終讓用戶更願意在這些網站註冊服務或完成購買。
無論終端用戶使用的是搭載Chrome、Firefox等主流瀏覽器的微軟操作系統,還是預裝Safari的蘋果設備,都需要確認自己的瀏覽過程是安全的。證書頒發機構(CA)通過其簽發的證書為用戶提供這份安心保障。
越來越多的企業也開始依賴私有證書頒發機構,這類CA的運作模式與公共CA十分相似,但能提供更嚴格的管控,同時可對僅服務於對應組織的各類用戶和設備完成身份認證。私有CA可用於移動設備、物聯網設備、虛擬專用網絡(VPN)、網絡安全硬件等多種場景。
私有證書頒發機構(CA)是保障內聯網連接安全的一種低成本解決方案。從技術層面來說,這類方案涵蓋AWS等平台提供的相關方案,但這類服務達不到可信公共CA所需滿足的嚴格要求。
證書頒發機構如何簽發證書
不同證書頒發機構(CA)的網站驗證及證書簽發流程會存在一定差異,造成這種差異的部分原因是申請人申請的證書類型不同,我們會在後文展開說明。除此之外,證書簽發流程通常會涉及證書簽名請求(CSR),該請求中包含公鑰以及域名等相關信息。
CSR生成完成後,CA會通過獨立的驗證流程確認申請人提供的信息是否準確。隨後CA會對證書進行數碼簽名,並向申請人提供私鑰。之後申請人即可安裝證書並完成測試。
CA簽發的證書類型
雖然人們通常會將CA與安全套接層(SSL)關聯起來,但CA實際上可以簽發種類豐富的證書,包括多種SSL/TLS證書類型,以及各類簽名證書。下文將對這些證書進行詳細說明:
- 域名驗證(DV). DV證書在各類SSL證書子類型中提供的身份驗證等級最低。這類證書是一種高性價比方案,通過驗證域名所有權、提供加密連接來構建安全的數碼環境。
- 組織驗證(OV)。OV證書常被視為DV和EV證書之間可靠的折中選擇,OV SSL證書在DV證書的基礎上增加了若干身份驗證步驟,但驗證強度遠不及EV證書。在該驗證等級下,CA必須核驗企業的名稱、地址及註冊信息,因此OV證書是面向公眾的網站常用的一種方案。
- 擴展驗證(EV)。這類證書的簽發流程額外增加了人工審核環節,EV SSL 證書可提供SSL證書體系中最高等級的驗證,是電商網站採用的業界標準方案。
- 多域名。如果您需要取得多張數碼證書,多域名方案是最佳選擇。此類方案也稱為SAN 或 UCC 證書,可透過單張證書保護數百個域名,同時亦可為子域名提供安全防護。
- 通配符。通配符類型可為單個域名下的所有子域名提供完整加密,該類型證書提供 DV、OV 等多種驗證等級。
- 代碼簽名。主要供軟件開發者使用,代碼簽名證書可驗證檔案原始碼來源,確保檔案完整未被篡改。這類證書由公私鑰對生成,對於保障現代編程環境的完整性至關重要。
- 安全/多用途互聯網郵件擴展(S/MIME)。該類證書用於提升電郵的安全性與完整性,S/MIME 證書依賴收件人的公鑰加密郵件內容,僅收件人持有的私鑰可完成解密。
如何取得 CA 頒發的證書
視您選擇的證書頒發機構(CA)而定,實際取得證書的流程通常頗為簡單。您只需在選定的 CA 處建立帳戶,將所需驗證等級的證書加入購物車即可。完成購買流程後,CA 會提供詳細的後續步驟說明,包括您可能需要提交的各類材料指引。按您申請的驗證類型不同,該流程可能耗時數分鐘至數天不等。
如何選擇證書頒發機構
由於證書頒發機構(CA)在維護互聯網安全、提升用戶信任方面擔當關鍵角色,選擇時必須十分謹慎。請仔細評估可選方案,同時考量以下重要因素:
- 提供的驗證等級。理想的 CA 應可提供 DV、OV、EV 三類證書的對應解決方案。
- 支援透過通配符證書或多域名證書為多個域名或子域名完成驗證。
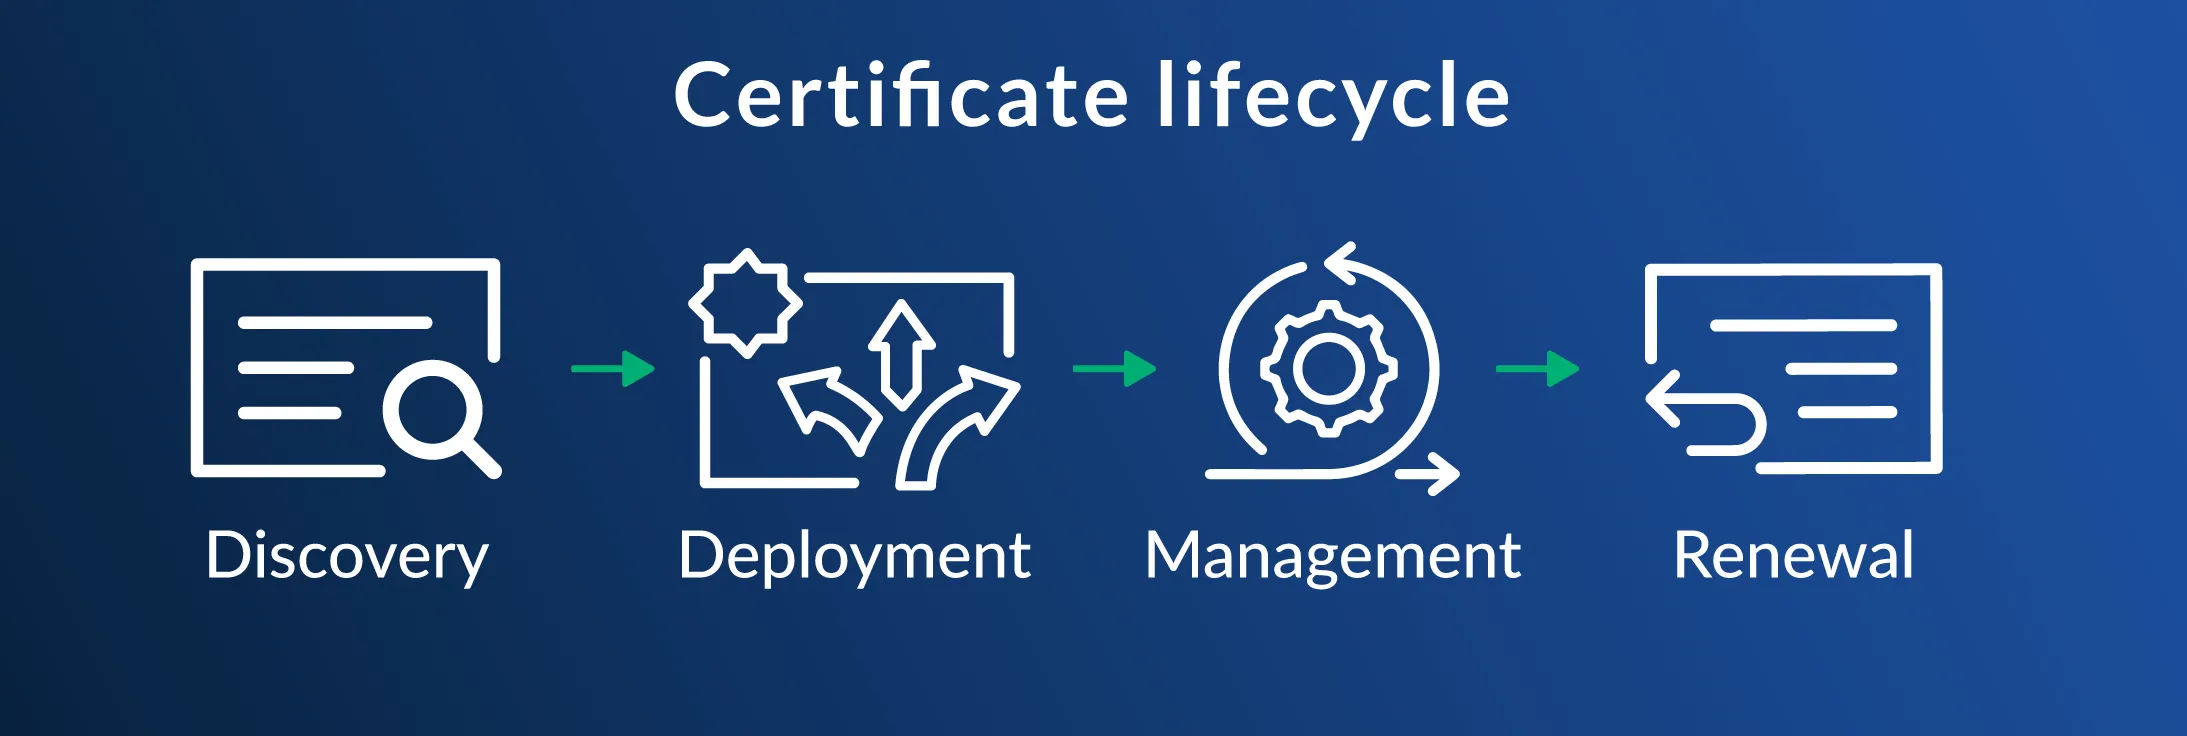
- 證書生命週期管理解決方案,尤其是在近期SSL 證書有效期縮短至47天政策落地的背景下。
- 優質的客戶支援,包括驗證流程中的操作指引,以及針對您提出問題的快速有效回應。
- 在各類客戶及機構中擁有良好口碑,客戶群體覆蓋小型企業與大型企業。
選擇可信賴的 CA 申請證書
評估可供選擇的證書頒發機構(CA)以申請SSL證書或簽名證書時,您可參考Sectigo的專業指引。作為SSL證書領域的市場領先服務商,我們擁有出色的業界口碑——《財富》1000強企業中有40%選擇信任我們的服務,這是對我們實力的有力證明。
我們很高興能夠提供齊全的產品組合,涵蓋所有驗證等級的SSL/TLS證書,同時提供萬用字元、多網域名稱、單網域名稱等多種證書選項。比較以下選項 以確定哪些證書最切合您的實際場景需求。
如果您希望實現流程自動化,可詳細了解我們的證書管理平台。該平台支援對接不同證書頒發機構(CA),因此無論您此前從哪家機構獲取證書,都可充分發揮其價值。如欲了解我們其他產品與服務的更多資訊,請立即聯絡我們.
sectigo lifecycle management