
Sectigo 網誌
什麼是 Web 應用防火牆(WAF)?
如果沒有部署合適的防護措施,黑客就能投放惡意軟件並發起注入攻擊,這類攻擊可能盜取敏感資料、損害您的網上聲譽,甚至摧毀您的業務。WAF 可為您提供相應防護。

在可謂「狂野西部」的互聯網與您網站的安全邊界之間,需要設置一層隔離防護。
您可以將其類比為觀看足球賽事的場景:場館不會允許任何人隨意進入就座,否則場內人員可能面臨攻擊風險。因此場館會在外圍安排保安人員查驗門票、檢查隨身包裹,這就是場館與外界之間的一層過濾機制。
這正是您的網站所需的防護,而Web 應用防火牆(WAF)即可發揮這一作用。
Web 應用防火牆的運作原理是什麼?
首先要說明:這裡的「web 應用」指的就是您的網站。理解這一點後,WAF 的作用就很容易明白——它是部署在您的網站與互聯網之間的一道防火牆。
所有嘗試存取您網站的流量都必須先經過 WAF,從而保護您的網站免受各類威脅侵擾。
WAF 共有兩種可供選擇的工作模式。
黑名單模式 WAF用於抵禦已知攻擊:這類防火牆預設了流量需要符合的判定規則,不符合規則的流量會被直接攔截。回到之前的場館類比,黑名單模式 WAF 就像這類保安人員:允許所有觀賽人士入場,但前提是人士符合入場的服裝要求。
白名單模式 WAF的邏輯略有不同:在白名單模式下,只有預先獲准的流量可以存取您的網站,其餘所有流量都會被攔截。對應到場館場景,白名單模式 WAF 就像持有獲准入場人士名單的保安——只要您不在名單上,不論來意為何都不得入場。
這兩種模式各有優劣,不少表現出色的 WAF 會同時採用兩種模式,這類產品稱為混合 WAF。
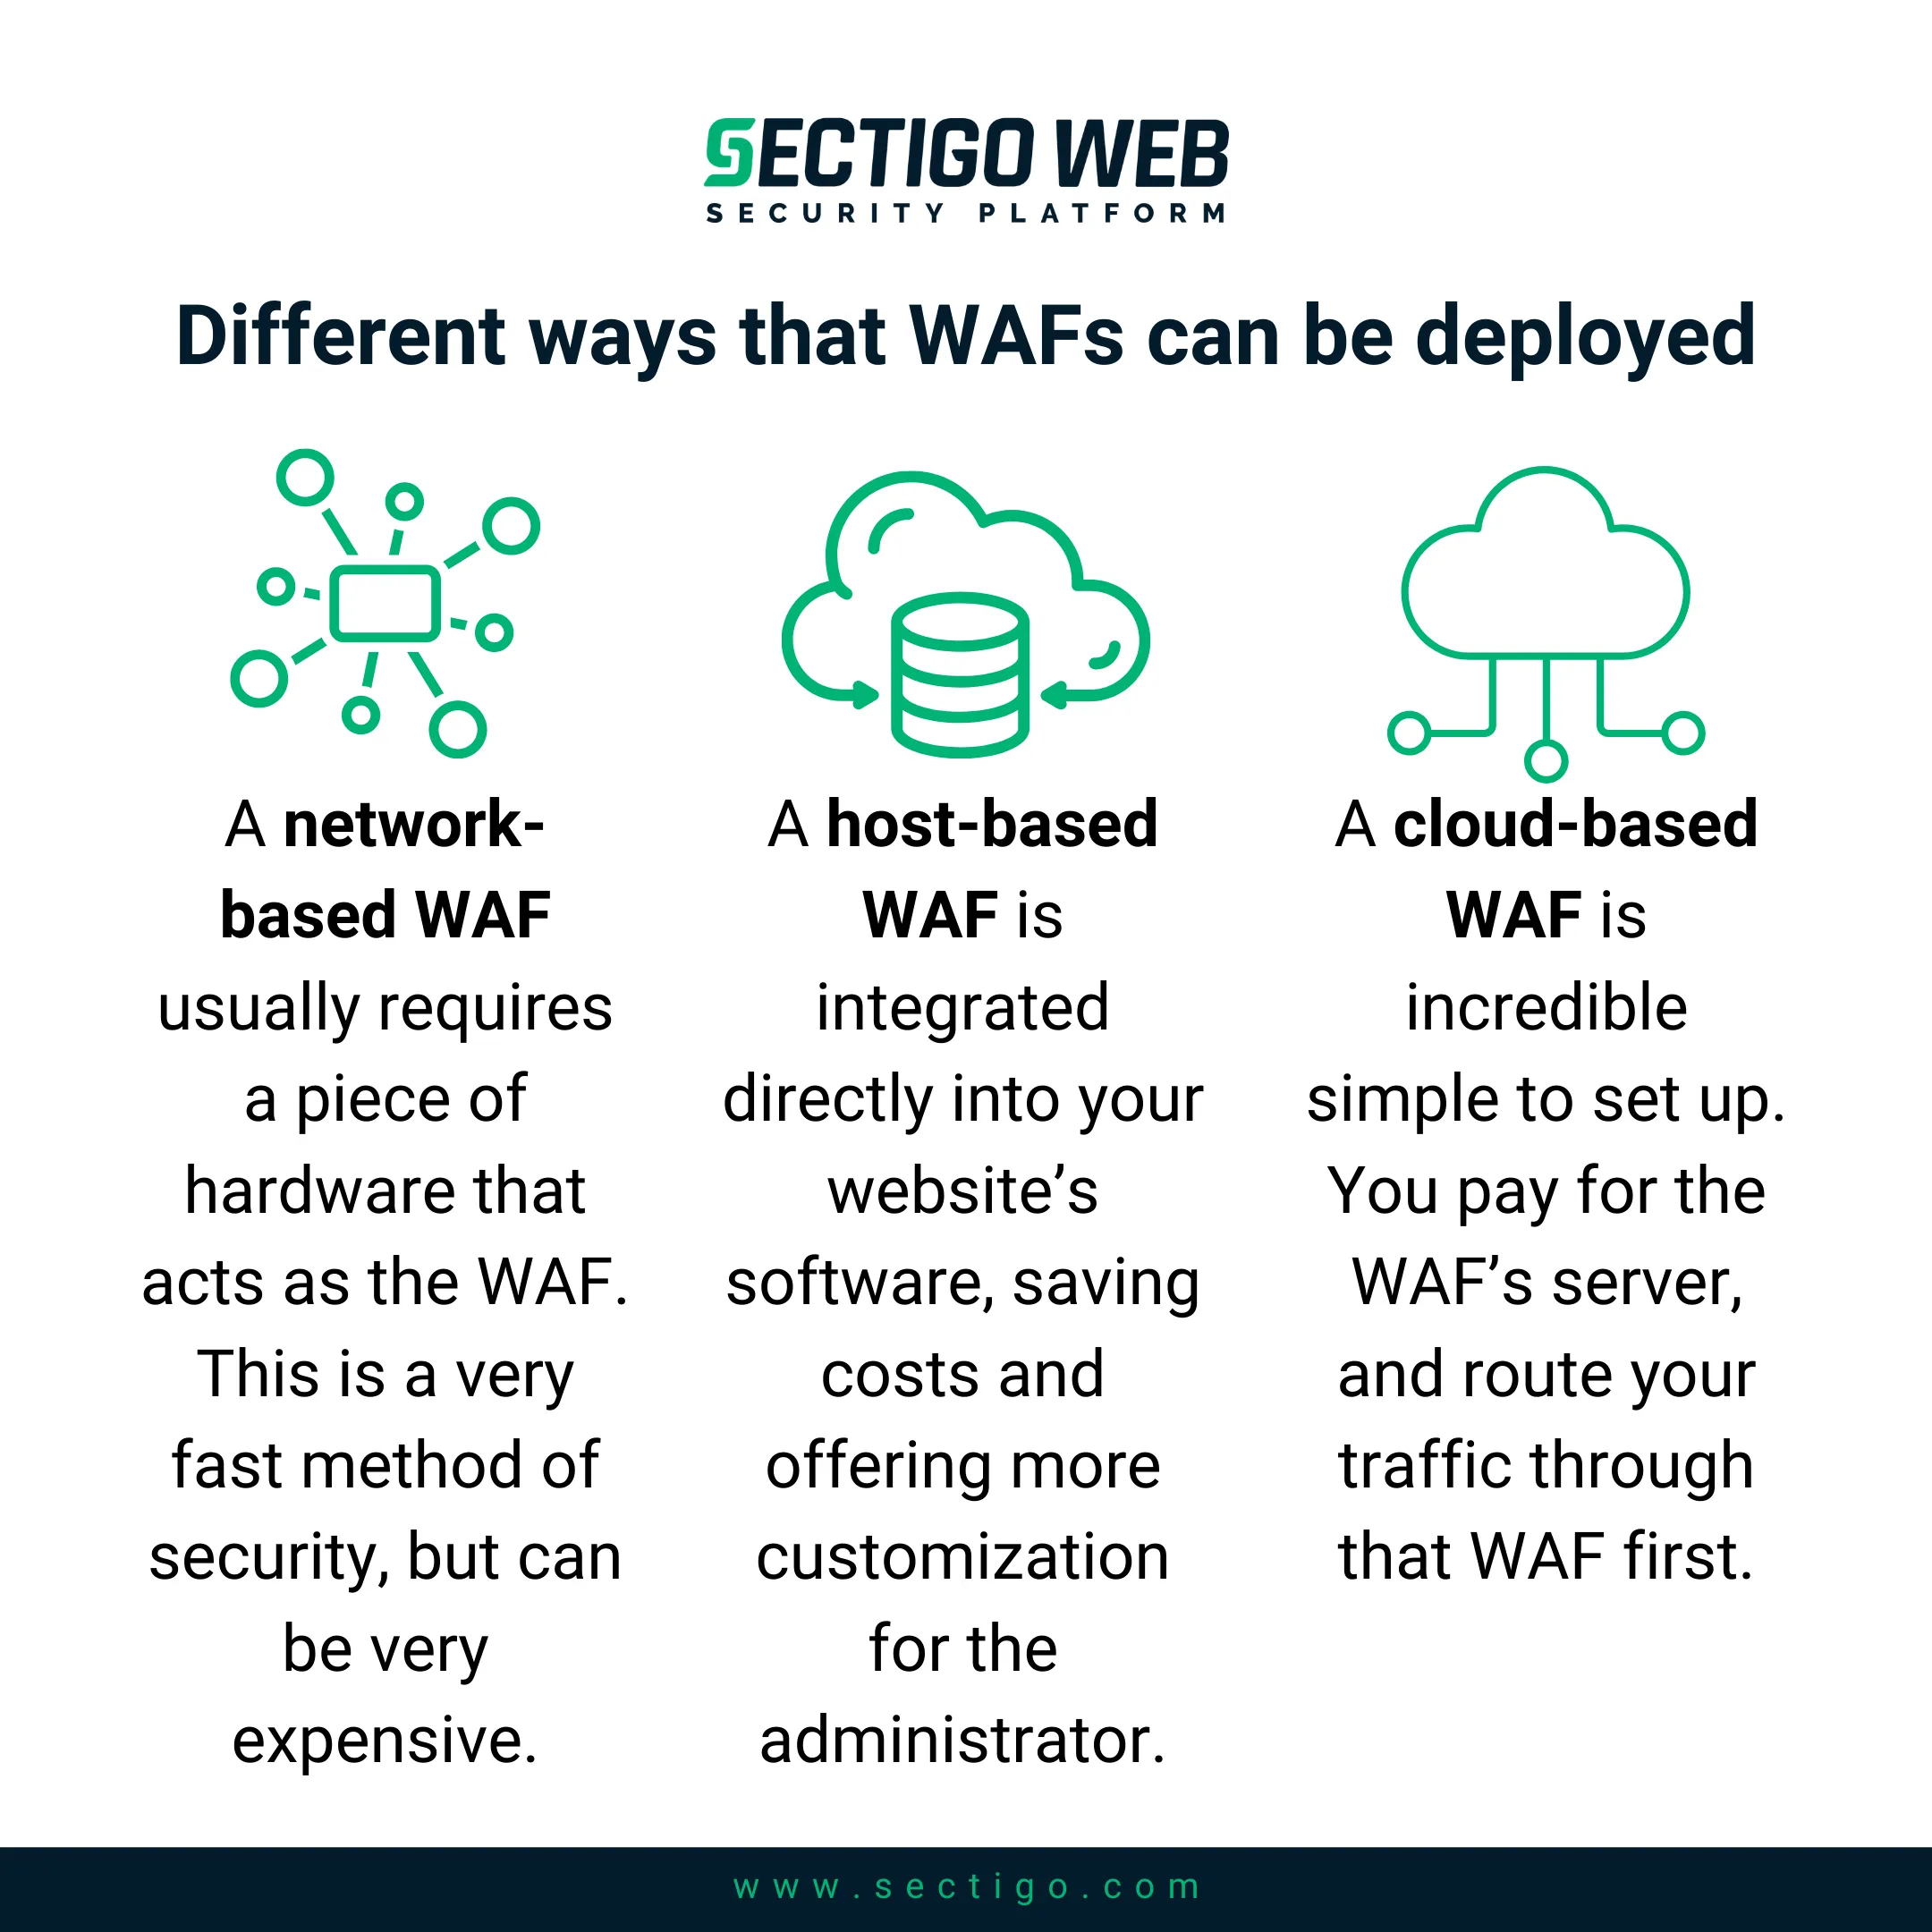
WAF 的不同部署方式
場館保安可以透過多種方式實現:實體保安團隊、設有密碼鍵盤的閘機、整套監控攝影機等等。
同理,WAF 也可以透過多種方式部署在您的網站上;而且和場館保安方案一樣,每種部署方式也各有優缺點。
基於網絡的 WAF一般需要專用硬件設備來承載 WAF 功能,這類設備部署在網絡中與伺服器相鄰的位置,所有流量都會先經過這台設備,再轉發至伺服器。這種安全方案處理速度很快,但成本通常較高,而且還需要額外維護這台專用設備。
基於主機的WAF 可直接整合到您網站的軟件中,既能節省成本,還能為管理員提供更多自訂空間。不過,這類WAF仍會產生大量維護成本,而且由於它運行在您的伺服器上,會佔用伺服器資源。
最後,雲端WAF 的設置流程極為簡便。您只需為WAF所在的伺服器付費,再將流量先路由至該WAF即可。它的前期成本極低,而且會定期更新,無需您進行任何操作,因此易用性很強。不過,這種部署方式代表您要將網站防護的責任交由第三方承擔。
選擇哪一類WAF取決於您自身的實際需求。 Sectigo的Web防火牆 可提供強大的防護能力與成熟的軟件機制,抵禦黑客與爬蟲攻擊,在惡意威脅抵達您的伺服器之前將其攔截。