什麼是 X.509 證書,其運作原理是什麼? 前往 什麼是 X.509 證書,其運作原理是什麼?
了解什麼是 X.509 證書、其運作原理,以及此標準對網絡安全、SSL/TLS 加密與整體數碼信任的重要意義。
 Sectigo 中國區官方營運 - 銳成信息
Sectigo Certificate Manager(SCM)以不受 CA 限制的方式自動完成發現、部署和續期,讓所有伺服器和負載均衡器持續保持可信。
證書有效期正在快速縮短。到 2029 年,公共 TLS/SSL 證書有效期將僅為 47 天,人工續期難以為繼,團隊需要無縫運行的自動化。
SCM 自動處理續期和部署,因此有效期縮短不會增加風險或工作量。
Sectigo Orchestration Gateway(SOG)是 SCM 的核心編排層,可統一證書操作,消除維護多個代理、腳本和連接器的複雜性。
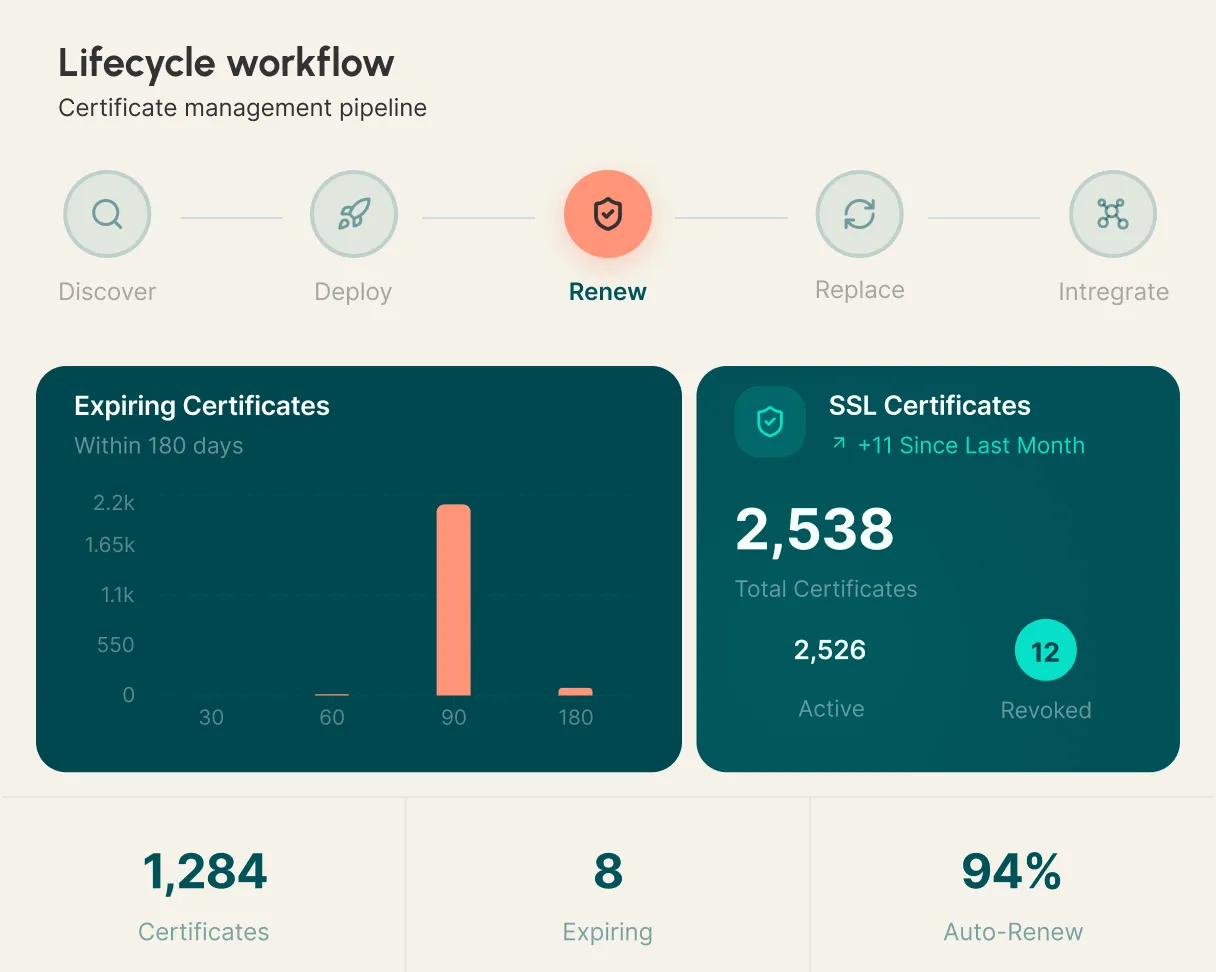
在 SCM 中透過連續工作流自動完成證書發現、簽發、續期和部署,應對 47 天有效期和大規模環境。
一次安裝即可連接伺服器、負載均衡器、CDN、WAF 和存取系統,無需冗餘虛擬機、獨立高可用配置或按供應商維護。
面向密碼敏捷性構建,支援演算法遷移、標準演進和後量子準備,隨環境和需求變化靈活適應。
除編排網關外,SCM 還整合完整自動化工具,處理證書生命週期每個環節,讓團隊在環境擴展和有效期縮短時保持控制。
ACME 是公共證書簽發和管理的首選自動化協議。Google 將 ACME 視為數碼證書生命週期自動化的核心;在有效期縮短的背景下,自動化能夠增強韌性和密碼敏捷性,並幫助企業遷移到抗量子演算法。
ACME 可為多種 Web 伺服器、負載均衡器、路由器、防火牆和網絡裝置自動簽發及安裝證書。Sectigo 透過 ACME 支援 DV、OV 和 EV 證書,並為 IT 管理員提供完整控制。
Sectigo 智能自動續期會在證書到期前完成續期,避免遺漏導致中斷。它減少人工追蹤、審批和緊急處理,透過持續驗證和續期保持環境安全合規,並在規模化場景中提高可靠性、節省時間和成本。
SCM 策略執行可在所有證書、環境和團隊中一致應用安全規則。管理員能夠集中定義密鑰長度、演算法、有效期和審批流程,確保簽發的每張證書預設符合安全與合規標準。
SCM 在整個證書生命週期持續執行策略,而不只在簽發時檢查。不合規證書會被阻止、標記或自動修復,從而降低風險和審計暴露,強化治理並簡化合規。
SCM 透過 API 和預構建連接器整合主流平台、雲服務商、DevOps 工具及基礎設施組件,使證書管理自然融入現有工作流,並自動完成簽發、部署、續期和替換。
將證書管理直接嵌入技術棧,可減少安全與營運團隊之間的摩擦。對負載均衡器、Web 伺服器、容器和雲服務進行自動化,可加快部署、減少錯誤並保持一致安全。
在到期前按時自動續期和部署每張證書,避免影響業務。
透過一個中央平台將證書營運擴展到雲、本地和邊緣環境。
用一個編排式證書生命週期替代分散腳本。
實時清單和中央策略從設計上確保合規。
適配團隊現有工作方式的自動化證書生命週期管理。無縫連接關鍵業務工具和平台,實現證書流程全面自動化。
用統一平台替代分散自動化,跨團隊、環境和 CA 執行發現、簽發、續期和策略。
無縫自動化消除導致多數證書中斷和安全缺口的人工錯誤與續期遺漏。
透過自動化證書管理降低成本。一個平台替代分散的連接器、腳本和虛擬機,使團隊擺脫重複工作。
遵守行業法規和標準,實時掌握完整證書清單,並在每項生命週期操作中執行中央策略。
輕鬆管理不斷增長的數碼證書,並在日益複雜的企業網絡環境中擴展。
透過一個受中央策略治理的自動化工作流,在所有伺服器、雲和邊緣平台中執行證書發現、簽發、續期和部署。
發現、註冊、簽發、部署、續期和吊銷均作為一個連續流程執行,而不是相互分離。
記錄每項生命週期操作並強制執行策略,無需人工報告即可為審計提供實時可驗證記錄。
ACME 和腳本通常一次自動處理一項任務;SCM 則跨多個端點編排完整生命週期並執行中央策略。
可以。編排式自動化透過一個平台覆蓋 Sectigo 和第三方 CA,並對每張證書應用一致策略。
了解什麼是 X.509 證書、其運作原理,以及此標準對網絡安全、SSL/TLS 加密與整體數碼信任的重要意義。
Sectigo是SSL/TLS證書、自動化證書管理與網站安全解決方案的領先供應商,20多年來深受全球眾多大型品牌信賴。
Sectigo是SSL/TLS證書、自動化證書管理與網站安全解決方案的領先供應商,20餘年來備受全球各大品牌信賴。
中國區服務團隊